
TOP-5 最佳 VPN 服务比较
目前全球有数百个网站提供 VPN 订阅。普通用户很难判断应依据哪些标准选择最好的 VPN 服务。
我们的团队自 2006 年以来一直致力于互联网匿名性和安全问题,已发表超过 200 篇有关互联网匿名性的文章,并在此期间积累了丰富经验。
我们分析了全球超过 50 家领先的 VPN 服务,并根据匿名性及可能暴露真实位置的间接参数,评选出最佳的前 5 家 VPN 服务。
如果表格未完整显示,请向右滚动。
好 差 信息
 |
 |
 |
 |
 |
|
|---|---|---|---|---|---|
| 匿名性综合评价 |
|
|
|
|
|
| 无日志 | |||||
| Kill Switch | |||||
| 使用 VPN 的指纹 | |||||
| Double VPN | |||||
| 隐藏 VPN 流量 | |||||
| 非标准端口 | |||||
| 连接 IP 地址,而非域名 | |||||
| 更改 TTL | |||||
| 入口 IP 地址与出口 IP 地址的区别 |
TheSafety - 全球最佳匿名 VPN 服务
TheSafety 提供最高级别的匿名性,保护许多可用于推断您真实位置的间接参数。其他服务也获得了我们的较高评价,但它们会「透露」用户使用了 VPN。
我们如何比较 VPN 服务
我们选择了对 VPN 连接匿名性影响最大的参数。
无日志
如果 VPN 服务保存日志,就谈不上匿名性。通过日志,可以查明用户从哪个 IP 地址访问过哪些网站。因此,如果用户通过互联网服务提供商直接连接 VPN,日志会暴露其真实位置。
有 2 种方法可以判断 VPN 服务是否记录日志。
- 查看网站说明(咨询技术支持)
- 提出一些问题,明确判断 VPN 服务是否真的记录日志
所有接受研究的网站都声称不记录日志。
但事实真的是这样吗?
我们向所有服务提出同一个问题:
我打算通过 VPN 连接发送垃圾邮件。您会因此封禁我吗?还是您的服务允许这样做?
TheSafety、Cyberghost 和 PrivateVPN 很快回答了有关日志的问题。
NordVPN 和 ExpressVPN 询问了很多细节,回复很慢。
所有接受研究的 VPN 服务都回答,由于不记录日志,也不收集任何信息,因此无法封禁我们。
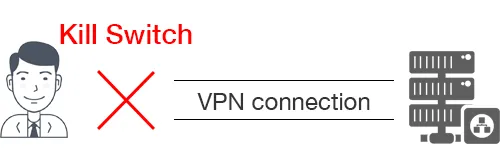
Kill Switch 功能
如果 VPN 连接断开,此功能会阻断互联网连接。它非常实用,也能保障匿名性。
使用 VPN 的指纹
VPN 连接具有可用于识别是否使用 VPN 的特征。
这些特征包括 MTU 参数、隧道检测结果和开放端口。
要进行类似检测,需连接 VPN 服务器并 检测您的匿名性.
TheSafety
TheSafety 匿名 VPN 不包含任何此类标记。
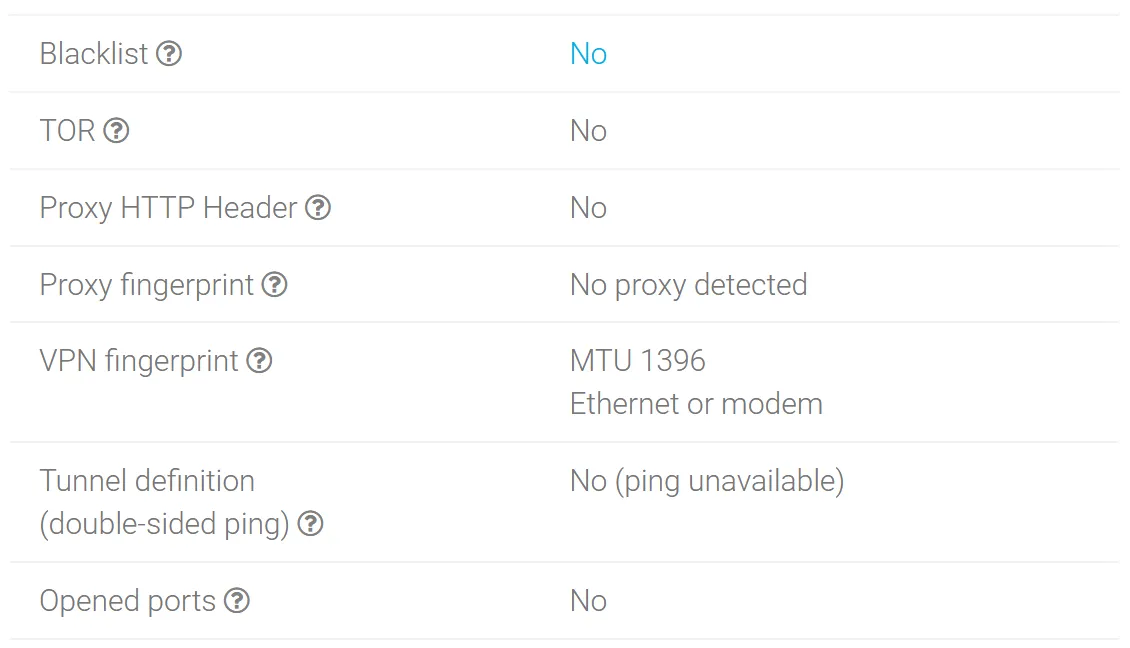
MTU 为 1396(以太网连接的 MTU 为 1500)。检测显示的操作系统一致(Windows 7),这说明流量直接从 VPN 服务器进入互联网(未经代理转发)。
NordVPN
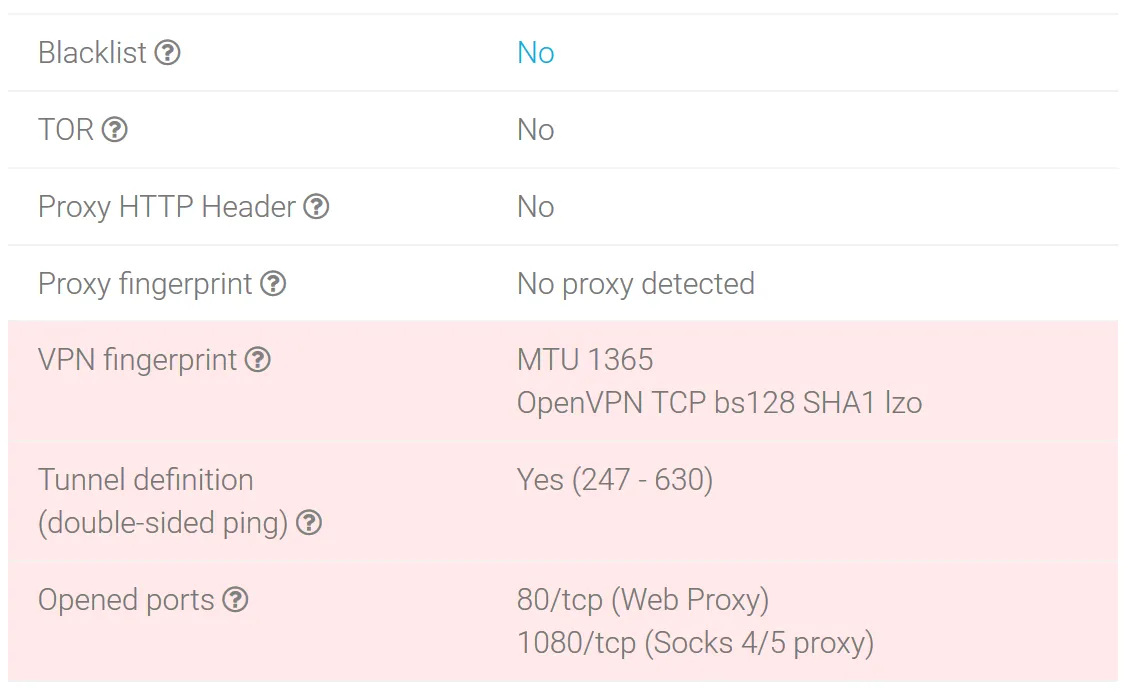
NordVPN 的指纹表明使用了隧道,MTU 参数为 1365,对应 OpenVPN 连接,且端口 80 和 1080 开放。
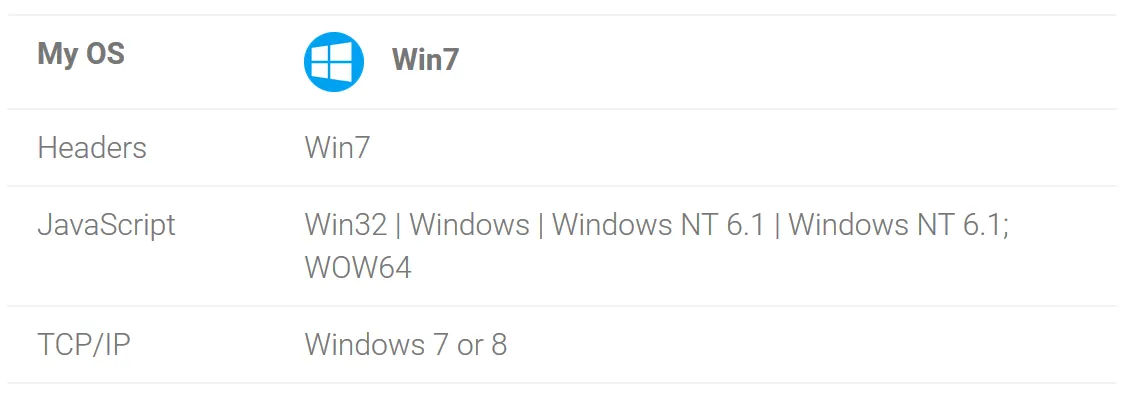
显示的操作系统相同(Windows 7)。这说明流量直接从 VPN 服务器进入互联网,没有经过代理。
ExpressVPN
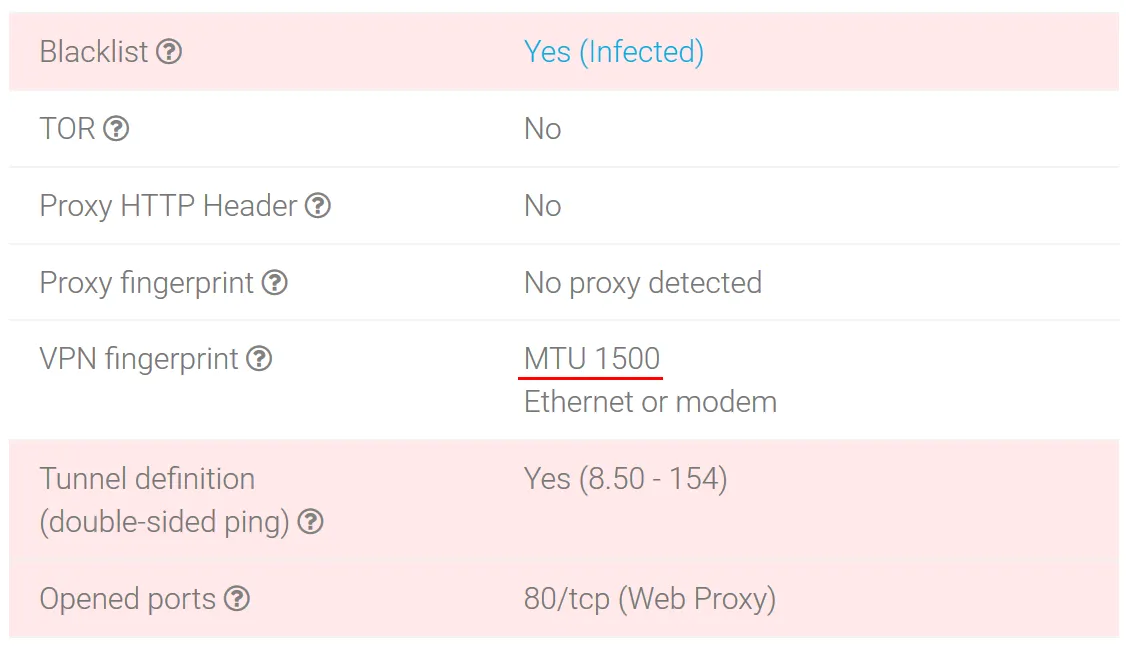
ExpressVPN 的指纹表明使用了隧道,且端口 80 开放。
还需注意,MTU 为 1500 对应以太网连接,是使用代理时的常见特征。
未检测到 Proxy fingerprint,因为使用的是不会透露代理使用情况的高匿 HTTPS 或 Socks 代理。在这种情况下,VPN 服务器的所有数据先发送到 ExpressVPN 的本地代理,再进入互联网。VPN 连接本身可能不记录日志,但代理会记录经过它的全部流量。因此,VPN 服务不记录日志的说法仍然成立,记录日志的是代理服务。
从匿名性角度来看,这种配置非常危险。
通过检查操作系统,验证我们关于使用代理的怀疑。
浏览器请求头和 JavaScript 正确显示使用 Windows 7,而 TCP/IP 检测显示 Linux。这种不一致表明使用了 Linux 代理服务器。
如果流量直接从 VPN 服务器进入互联网,那么所有 3 项检测都会显示相同的操作系统。
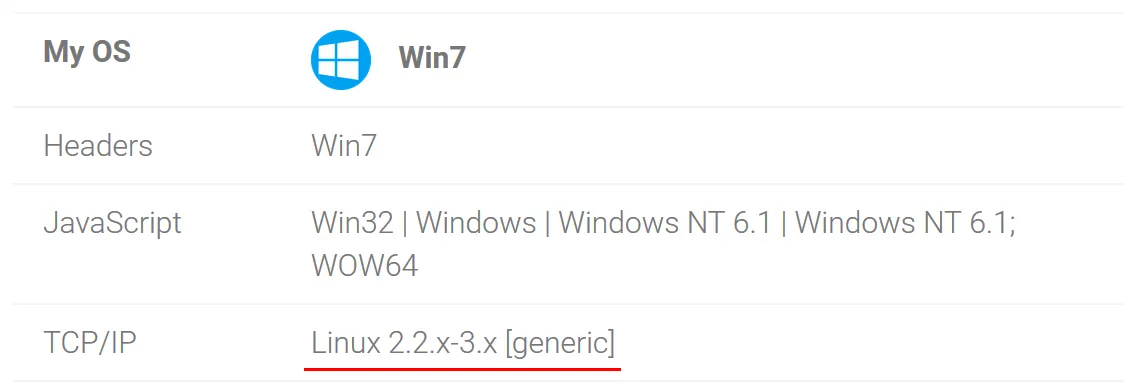
这说明 VPN 后面还使用了代理,而该代理可能记录经过它的所有流量。
CyberGhost
CyberGhost VPN 的指纹表明使用了隧道,MTU 参数为 1243,且端口 80、8080 和 1723 开放。
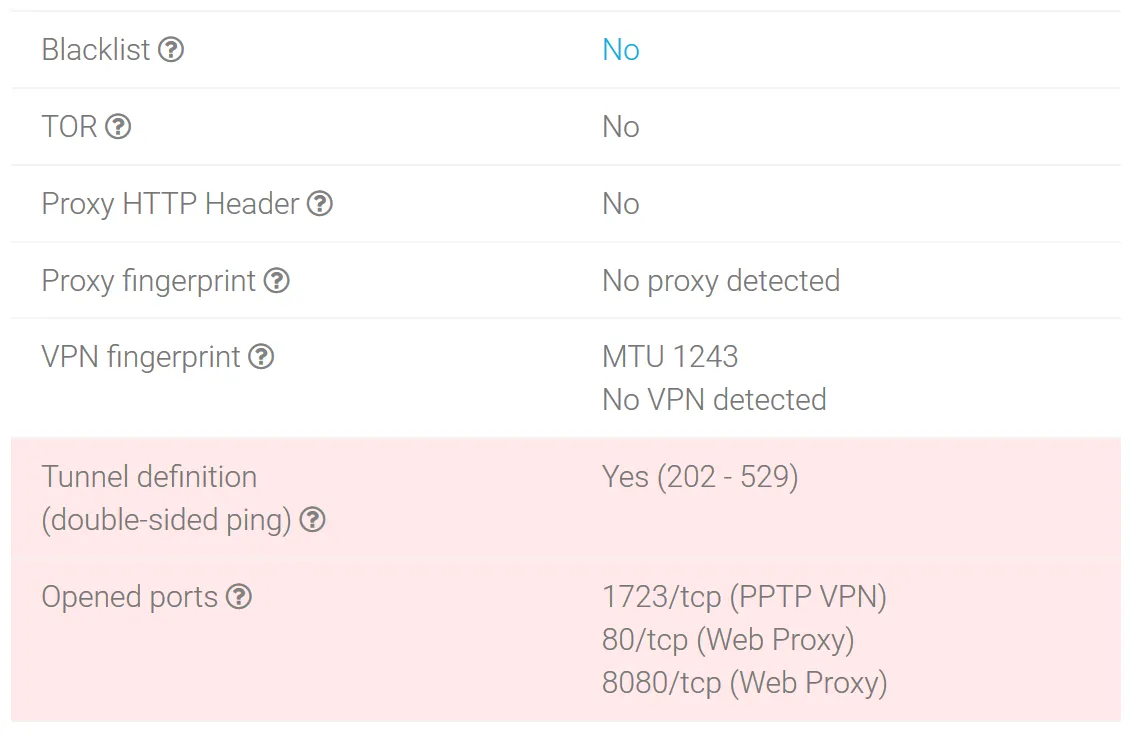
所有检测均正确识别出操作系统为 Windows 7。这说明流量直接从 VPN 服务器进入互联网(未经代理转发)。
PrivateVPN
PrivateVPN 的指纹表明使用了隧道,MTU 参数为 1380,对应 OpenVPN 连接。
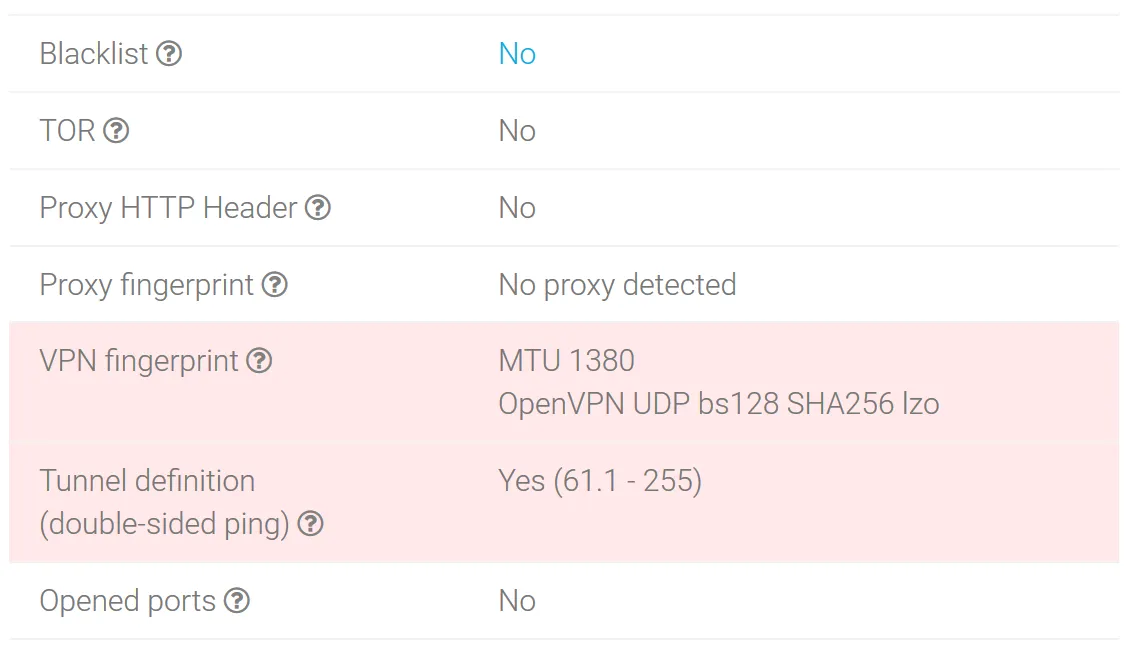
所有检测均正确识别出操作系统为 Windows 7。这说明流量直接从 VPN 服务器进入互联网(未经代理转发)。
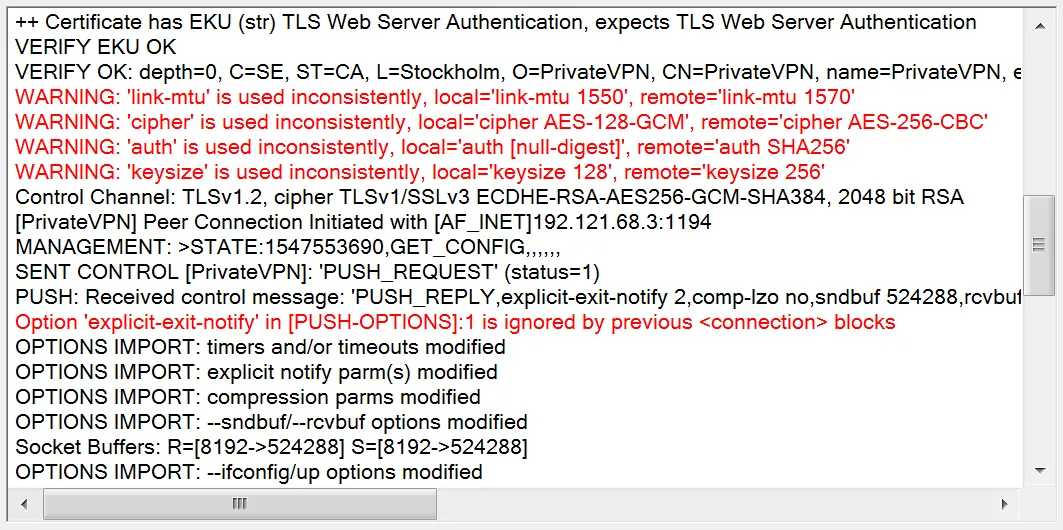
OpenVPN 连接参数与服务器不一致,因此出现连接错误,并使用了过时的加密算法。
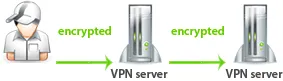
是否提供 Double VPN
Double VPN 使用 2 台 VPN 服务器,流量依次经过它们。例如,您先连接某国的 VPN 服务器,流量再传输至另一国的 VPN 服务器。连接后,您使用的是第二个国家的 IP 地址。
这会提高您的匿名性,因为最后一台 VPN 服务器不知道您的真实 IP 地址。
隐藏 VPN 流量
隐藏 VPN 流量有多种技术。在数据传输协议本身被屏蔽时,需要使用这些技术。
例如,中国、伊朗和其他国家会通过 DPI 屏蔽 VPN 协议。每种协议都有自己的特征,可据此区分 VPN 流量、通过 HTTPS 浏览网站的流量和下载种子的流量。
流量混淆是将流量伪装成其他类型的流量,通常伪装为 HTTPS 连接。
TheSafety 的 Standard VPN 和 Double VPN 连接完全支持此功能。
NordVPN 只在部分 VPN 服务器上支持此功能。
其他服务不支持此功能。
非标准端口
IANA 为不同服务分配特定端口。
例如,80 端口用于 web 流量,所有网站都使用 80 端口显示信息;21 端口由 ftp 协议使用。
不同类型的 VPN 各有其标准端口。
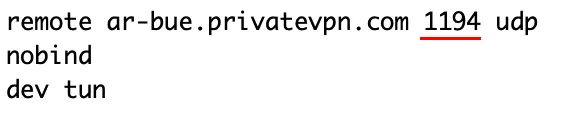
- OpenVPN - 1194 端口
- IPSec - 4500 端口
- PPTP VPN - 1721 端口
如果连接使用标准端口,就可以确定使用了这一类型的 VPN。
打开 OpenVPN 配置文件,在 remote 行中找到端口号。
连接 IP 地址,而非域名
VPN 可以通过 IP 地址或域名建立连接。
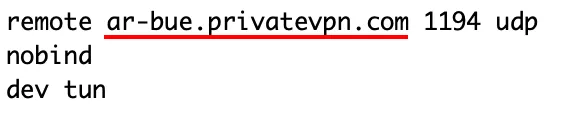
为此,打开 OpenVPN 配置文件,查看 remote 行。如果该行显示连接到 VPN 服务的域名,就能立即判断用户使用的是哪家 VPN 服务。
例如,连接 ar7.nordvpn.com 或 ar-bue.privatevpn.com,便明确表明使用了 NordVPN 或 PrivateVPN 的 VPN 服务。
更改 TTL
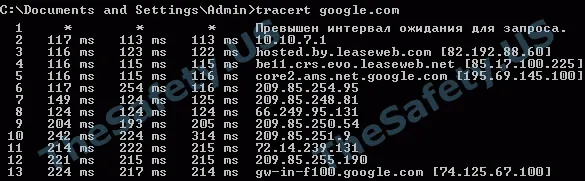
TTL 参数表示数据包从您的电脑到访问的网站经过了多少个主机。通过此参数,可以了解您的真实电脑相隔多少个主机。
要检查这一点,请连接 VPN 服务器,并通过命令行执行 2 条命令。
ping google.com
tracert google.com (для Windows)
traceroute google.com (для Linux и macOS)
然后比较 ping 请求中的 TTL 值与 traceroute 的跳数。如果两者一致,说明 VPN 服务没有修改 TTL 参数。
入口 IP 地址与出口 IP 地址的区别
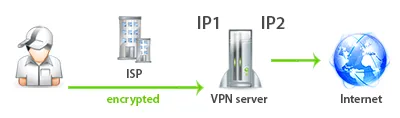
VPN 可能连接到 [ IP 地址 1 ],而所有客户在出口获得另一个 [ IP 地址 2 ]。
在这种情况下,互联网服务提供商能看到您连接到 IP 1,但不知道客户在互联网上使用的是另一个 IP 地址。这会间接提高匿名性。
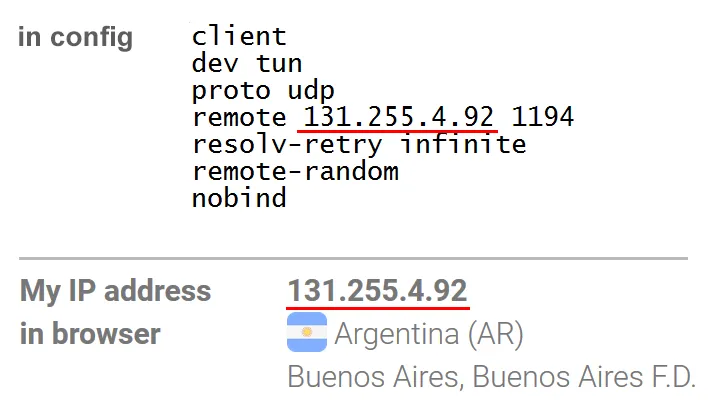
例如,NordVPN 在 OpenVPN 配置中使用的 IP 地址,与其互联网出口 IP 地址相同。
掌握知识,才能掌握世界。
您可以自行验证我们的所有说法。我们已经展示了所有检测的流程。
独立思考,从匿名性角度选择最好的 VPN 服务。
我们建立了独特的互联网匿名性知识库,并将其命名为《匿名基础知识》。它会告诉您,为何所有 VPN 目录网站的服务名单都相同。