
Vergleich der 5 besten VPN-Dienste
Derzeit bieten weltweit mehrere Hundert Websites VPN-Abonnements an. Für gewöhnliche Nutzer ist es sehr schwierig herauszufinden, nach welchen Kriterien sie den besten VPN-Dienst auswählen sollten.
Unser Team beschäftigt sich seit 2006 mit Anonymität und Sicherheit im Internet. Wir haben mehr als 200 Publikationen über Anonymität im Internet verfasst und in dieser Zeit umfangreiche Erfahrung auf diesem Gebiet gesammelt.
Wir haben mehr als 50 führende VPN-Dienste weltweit analysiert und eine Liste der 5 besten Anbieter im Hinblick auf Anonymität und indirekte Merkmale erstellt, die Ihren tatsächlichen Standort verraten können.
Wenn die Tabelle nicht vollständig angezeigt wird, scrollen Sie nach rechts.
gut schlecht Informationen
TheSafety – der beste anonyme VPN-Dienst der Welt
TheSafety bietet ein Höchstmaß an Anonymität und schützt zahlreiche indirekte Merkmale, anhand derer Ihr tatsächlicher Standort ermittelt werden kann. Auch die anderen Dienste bewerten wir hoch, allerdings verraten sie, dass eine VPN-Verbindung verwendet wird.
Wie wir VPN-Dienste verglichen haben
Wir haben die wichtigsten Parameter ausgewählt, die die Anonymität einer VPN-Verbindung beeinflussen.
Keine Protokolle
Speichert ein VPN-Dienst Protokolle, kann von Anonymität keine Rede sein. Aus den Protokollen lässt sich ermitteln, welche Websites ein Nutzer von welcher IP-Adresse aus besucht hat. Sie zeigen somit seinen tatsächlichen Standort, wenn er sich direkt über seinen Internetanbieter mit dem VPN verbindet.
Es gibt 2 Möglichkeiten festzustellen, ob ein VPN-Dienst Protokolle führt.
- Auf der Website nachlesen (beim technischen Support nachfragen)
- Einige Fragen stellen, deren Antworten eindeutig zeigen, ob der VPN-Dienst tatsächlich Protokolle führt
Auf allen untersuchten Websites steht, dass keine Protokolle geführt werden.
Aber ist das wirklich so?
Wir stellen allen Diensten folgende Frage:
Ich plane, Spam über die VPN-Verbindung zu versenden. Sperren Sie mich in diesem Fall? Oder ist das bei Ihrem Dienst erlaubt?
TheSafety, Cyberghost und PrivateVPN beantworteten die Frage zu Protokollen schnell.
NordVPN und ExpressVPN fragten nach zahlreichen Einzelheiten und brauchten lange für ihre Antworten.
Alle untersuchten VPN-Dienste antworteten, dass sie uns nicht sperren könnten, weil sie weder Protokolle führen noch irgendwelche Informationen sammeln.
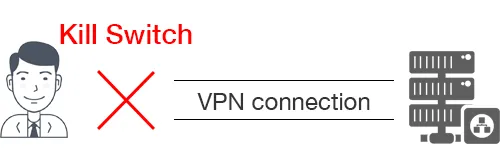
Kill-Switch-Funktion
Diese Funktion blockiert die Internetverbindung, wenn die VPN-Verbindung abbricht. Das ist eine wirklich praktische Funktion und eine Garantie für Anonymität.
Spuren der VPN-Nutzung
Eine VPN-Verbindung weist bestimmte Merkmale auf, an denen ihre Nutzung erkannt werden kann.
Zu diesen Merkmalen gehören die MTU-Parameter, das Erkennen eines Tunnels und offene Ports.
Um solche Prüfungen durchzuführen, müssen Sie sich mit einem VPN-Server verbinden und Ihre Anonymität prüfen.
 TheSafety
Das anonyme VPN von TheSafety enthält keinerlei solche Merkmale.
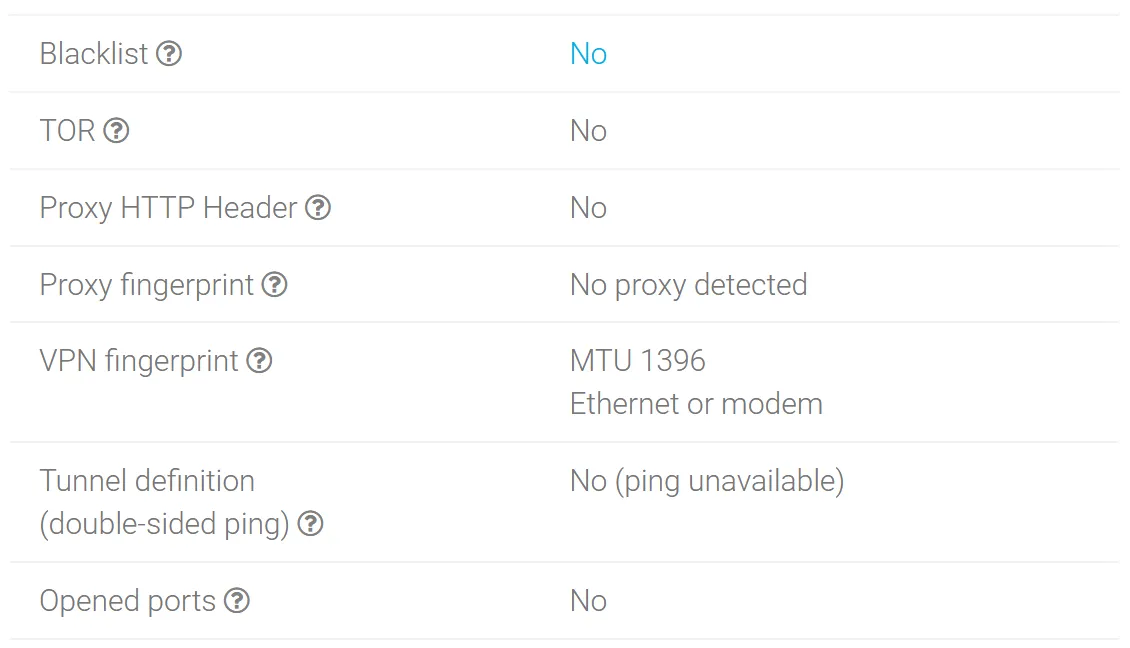
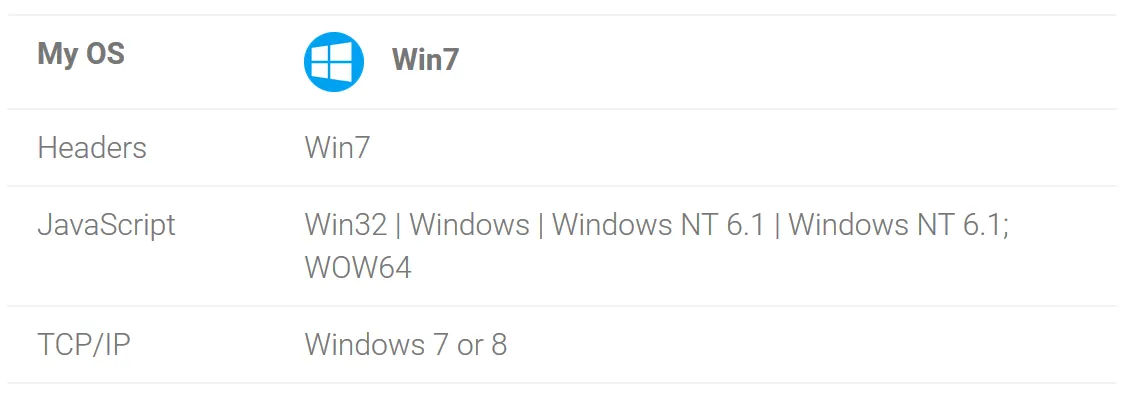
MTU 1396; eine Ethernet-Verbindung hat MTU 1500. Es wird dasselbe Betriebssystem angezeigt: Windows 7. Das bedeutet, dass der Datenverkehr direkt vom VPN-Server ins Internet gelangt und nicht über einen Proxy geleitet wird.
 NordVPN
Die Spuren von NordVPN zeigen, dass ein Tunnel verwendet wird, der MTU-Wert von 1365 einer OpenVPN-Verbindung entspricht und die Ports 80 und 1080 geöffnet sind.
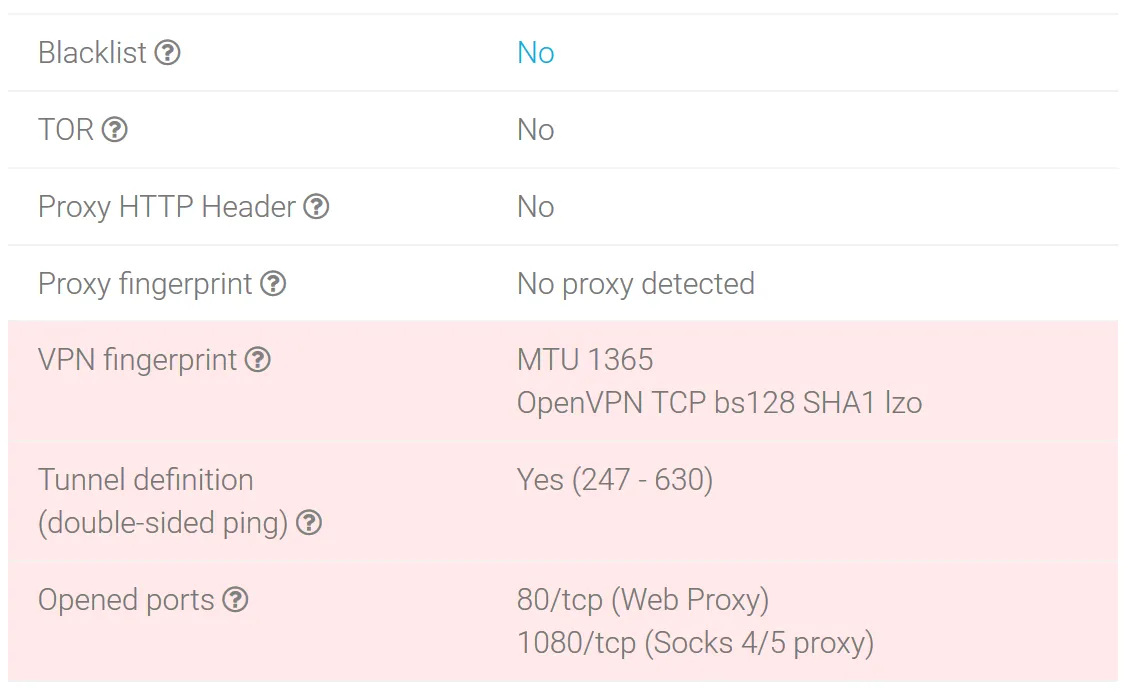
Es wird dasselbe Betriebssystem angezeigt (Windows 7). Das bedeutet, dass der Datenverkehr direkt vom VPN-Server ins Internet gelangt und nicht über einen Proxy geleitet wird.
 ExpressVPN
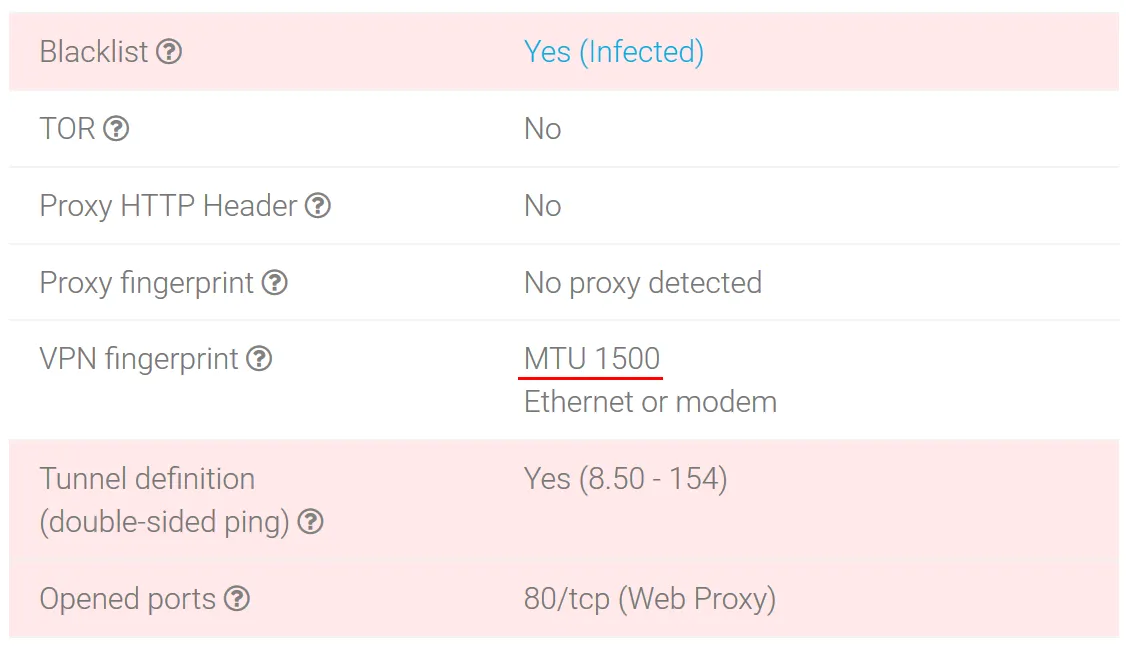
Die Fingerprints von ExpressVPN zeigen einen Tunnel und den offenen Port 80.
Beachten Sie außerdem, dass MTU 1500 einer Ethernet-Verbindung entspricht und für die Verwendung eines Proxys typisch ist.
Es wird kein Proxy-Fingerprint erkannt, weil ein Elite-HTTPS- oder Socks-Proxy verwendet wird, der seine Nutzung nicht offenlegt. In diesem Fall werden sämtliche Daten vom VPN-Server an einen lokalen Proxy von ExpressVPN und erst danach ins Internet weitergeleitet. Dabei kann die VPN-Verbindung ohne Protokollierung arbeiten, während der Proxy den gesamten durchlaufenden Datenverkehr aufzeichnet. Die Aussage, dass der VPN-Dienst keine Protokolle führt, wäre dann zutreffend. Die Protokolle würde der Proxy-Dienst führen.
Eine solche Konfiguration ist hinsichtlich der Anonymität sehr gefährlich.
Überprüfen wir unseren Verdacht auf einen Proxy anhand der Betriebssystemerkennung.
Die Browser-Header und JavaScript melden korrekt Windows 7. Die TCP/IP-Prüfung erkennt dagegen Linux. Diese Abweichung weist auf die Verwendung eines Proxy-Servers unter Linux hin.
Würde der Datenverkehr vom VPN-Server direkt ins Internet gelangen, würden alle 3 Prüfungen dasselbe Betriebssystem anzeigen.
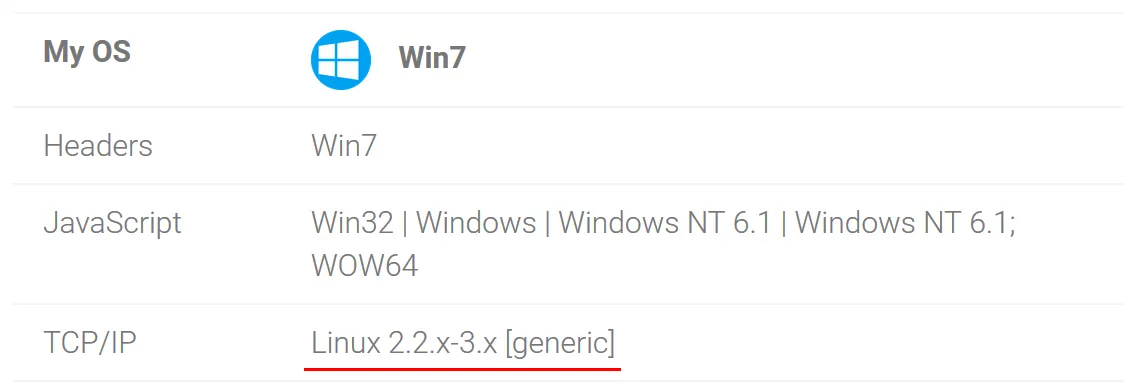
Das bedeutet, dass nach dem VPN ein Proxy verwendet wird. Und dieser Proxy kann den gesamten durchgeleiteten Datenverkehr aufzeichnen.
 CyberGhost
Die Fingerprints von CyberGhost VPN zeigen einen Tunnel, MTU 1243 sowie die offenen Ports 80, 8080 und 1723.
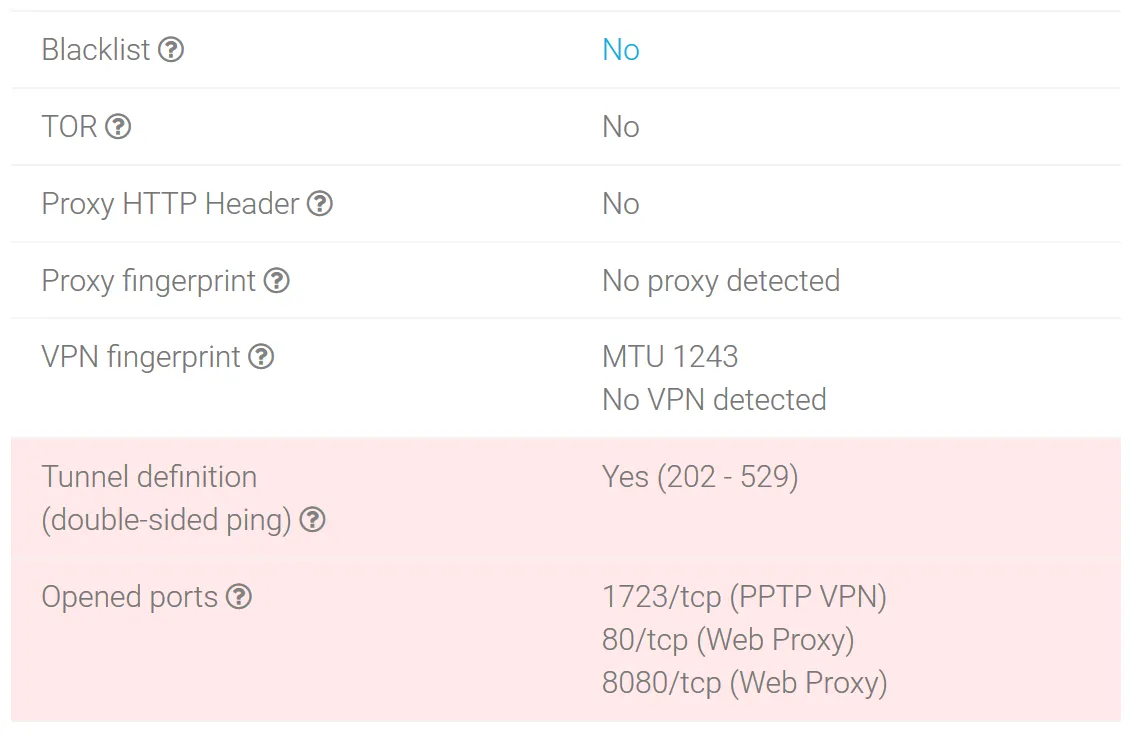
Bei allen Prüfungen wird das Betriebssystem korrekt als Windows 7 erkannt. Das bedeutet, dass der Datenverkehr direkt vom VPN-Server ins Internet gelangt und nicht über einen Proxy geleitet wird.
 PrivateVPN
Die Fingerabdrücke von PrivateVPN zeigen, dass ein Tunnel verwendet wird. Der MTU-Wert 1380 entspricht der Nutzung einer OpenVPN-Verbindung.
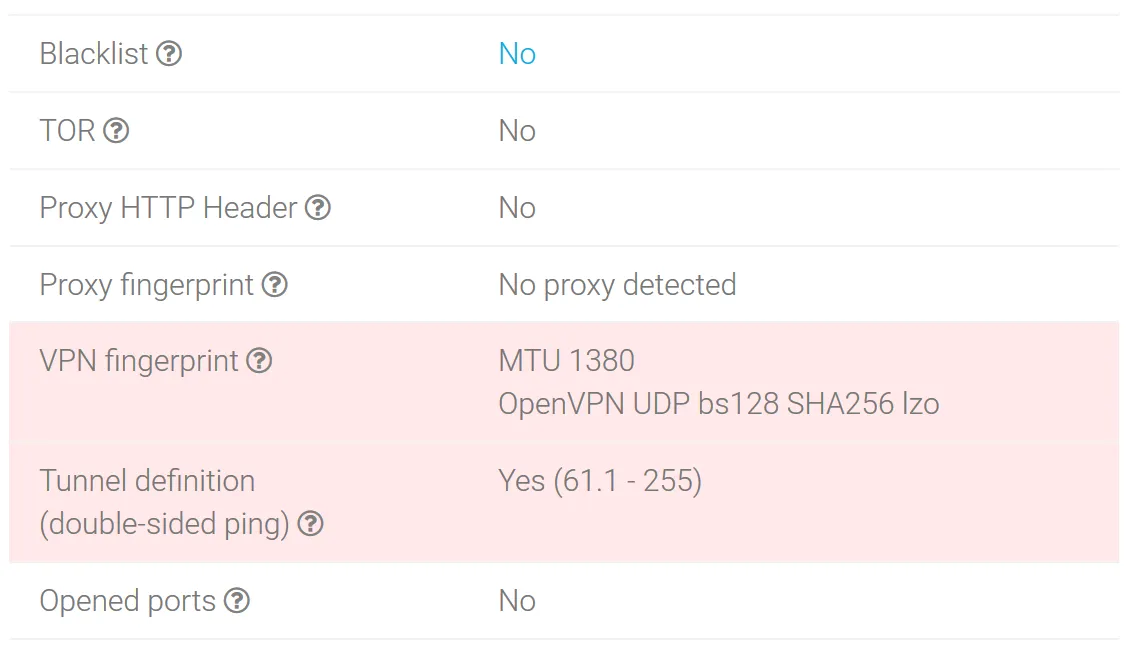
Bei allen Prüfungen wird das Betriebssystem korrekt als Windows 7 erkannt. Das bedeutet, dass der Datenverkehr direkt vom VPN-Server ins Internet gelangt und nicht über einen Proxy geleitet wird.
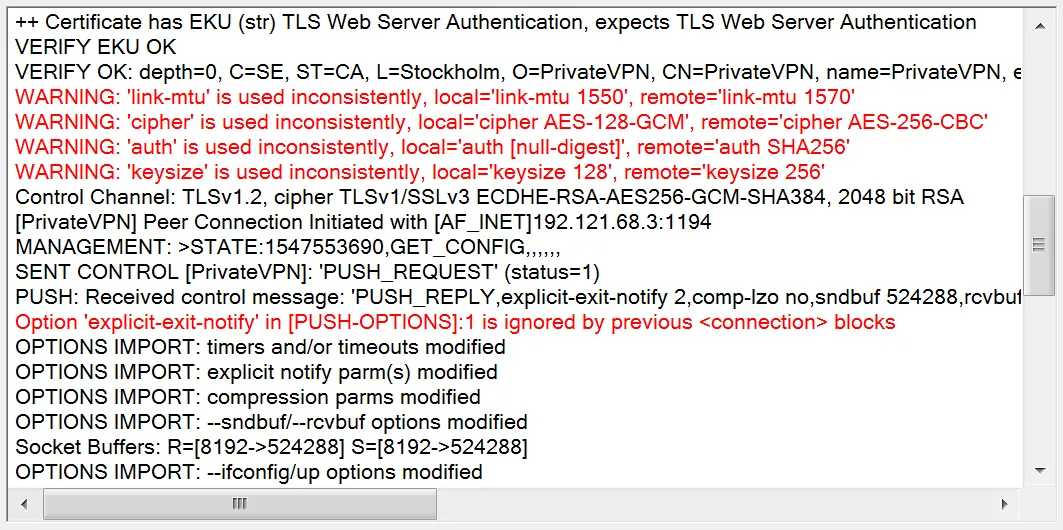
Die Parameter der OpenVPN-Verbindung sind nicht mit dem Server abgestimmt. Dadurch treten Verbindungsfehler auf, und es wird ein veralteter Verschlüsselungsalgorithmus verwendet.
Verfügbarkeit von Double VPN
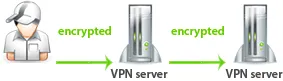
Double VPN besteht aus 2 VPN-Servern, die der Datenverkehr nacheinander durchläuft. Sie verbinden sich beispielsweise mit einem VPN-Server in einem Land; anschließend wird der Datenverkehr zu einem VPN-Server in einem anderen Land weitergeleitet. Bei einer solchen Verbindung verwenden Sie die IP-Adresse des zweiten Landes.
Dies erhöht Ihre Anonymität, da der letzte VPN-Server Ihre tatsächliche IP-Adresse nicht kennt.
Verschleierung des VPN-Datenverkehrs
Es gibt mehrere Technologien zur Verschleierung des VPN-Datenverkehrs. Das ist erforderlich, wenn das Übertragungsprotokoll selbst gesperrt ist.
In China, Iran und anderen Ländern wird beispielsweise das VPN-Protokoll mittels DPI blockiert. Jedes Protokoll hat eigene Merkmale, anhand derer sich VPN-Datenverkehr von Websitebesuchen über HTTPS oder Torrent-Downloads unterscheiden lässt.
Traffic-Obfuskation bedeutet, Datenverkehr als eine andere Art von Datenverkehr zu tarnen. In der Regel wird dabei eine HTTPS-Verbindung nachgebildet.
Der Dienst TheSafety unterstützt diese Funktion vollständig für Standard-VPN- und Double-VPN-Verbindungen.
NordVPN unterstützt diese Funktion nur für bestimmte VPN-Server.
Die übrigen Dienste unterstützen diese Funktion nicht.
Unübliche Ports
Die Organisation IANA weist bestimmten Diensten unterschiedliche Ports zu.
Beispielsweise wird Port 80 für Webdatenverkehr verwendet. Alle Websites verwenden Port 80 zur Anzeige von Informationen. Port 21 wird vom FTP-Protokoll verwendet.
Verschiedene VPN-Arten haben ihre eigenen Standardports.
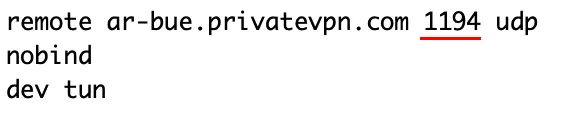
- OpenVPN – Port 1194
- IPSec – Port 4500
- PPTP VPN – Port 1721
Erfolgt die Verbindung über den Standardport, lässt sich mit Sicherheit sagen, dass dieser VPN-Typ verwendet wird.
Öffnen Sie die OpenVPN-Konfiguration und suchen Sie die Portnummer in der Zeile remote.
Verbindung zu einer IP-Adresse statt zu einer Domain
Eine VPN-Verbindung kann zu einer IP-Adresse oder einer Domain hergestellt werden.
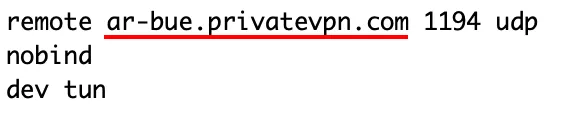
Dazu öffnen wir die OpenVPN-Konfiguration und sehen uns die Zeile remote an. Wenn dort steht, dass die Verbindung zu einer Domain des VPN-Dienstes hergestellt wird, ist sofort erkennbar, dass der Benutzer diesen VPN-Dienst verwendet.
Eine Verbindung zu ar7.nordvpn.com oder ar-bue.privatevpn.com zeigt beispielsweise eindeutig, dass der VPN-Dienst NordVPN oder PrivateVPN verwendet wird.
TTL ändern
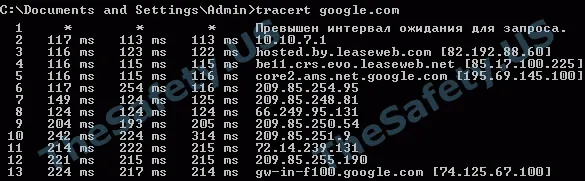
Der TTL-Parameter gibt an, wie viele Hosts ein Paket von Ihrem Computer bis zur besuchten Website durchlaufen hat. Anhand dieses Parameters lässt sich ermitteln, wie viele Hosts von Ihrem tatsächlichen Computer entfernt sind.
Um dies zu prüfen, verbinden Sie sich mit dem VPN-Server und führen Sie 2 Befehle in der Befehlszeile aus.
ping google.com
tracert google.com (для Windows)
traceroute google.com (для Linux и macOS)
Vergleichen Sie anschließend den TTL-Wert der Ping-Anfrage mit der Anzahl der Schritte bei traceroute. Stimmen sie überein, verändert der VPN-Dienst den TTL-Wert nicht.
Unterschied zwischen Eingangs- und Ausgangs-IP-Adresse
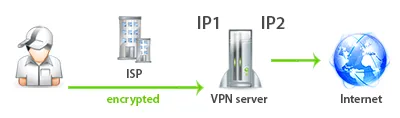
Die VPN-Verbindung kann zu [ IP-Adresse 1 ] hergestellt werden, während alle Kunden nach außen eine andere [ IP-Adresse 2 ] erhalten.
In diesem Fall sieht der Internetanbieter eine Verbindung zu IP 1, weiß aber nicht, dass der Kunde im Internet eine andere IP-Adresse verwendet. Dies erhöht indirekt die Anonymität.
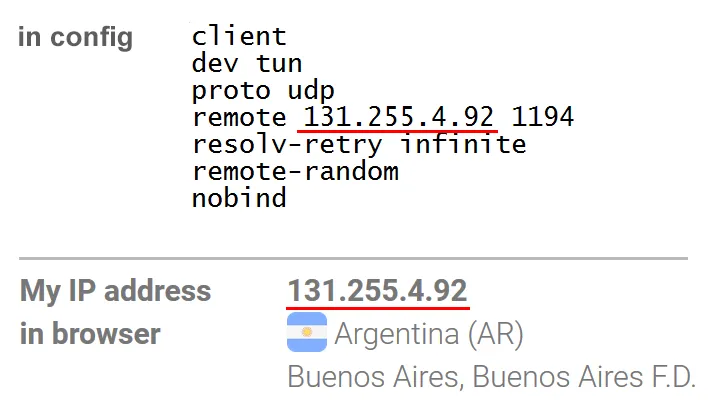
NordVPN verwendet beispielsweise dieselbe IP-Adresse in der OpenVPN-Konfiguration und für den Internetzugang.
Wissen ist Macht.
Sie können alle unsere Aussagen selbst überprüfen. Wir haben Ihnen die Vorgehensweise sämtlicher Prüfungen gezeigt.
Denken Sie selbst nach und wählen Sie den besten VPN-Dienst hinsichtlich der Anonymität aus.
Wir haben eine einzigartige Wissensdatenbank zur Anonymität im Internet erstellt und sie ABC der Anonymität genannt. Das ABC der Anonymität erklärt Ihnen, warum alle Verzeichnis-Websites dieselben VPN-Dienste auflisten.