
Comparação do TOP-5 dos melhores serviços VPN
Atualmente, várias centenas de sites oferecem subscrições VPN. Para um utilizador comum, é muito difícil perceber que critérios seguir para escolher o melhor serviço VPN.
A nossa equipa trabalha na área do anonimato e segurança na Internet desde 2006. Escrevemos mais de 200 publicações sobre anonimato na Internet e acumulámos uma vasta experiência neste domínio.
Analisámos mais de 50 serviços VPN líderes mundiais e selecionámos os 5 melhores quanto ao anonimato e aos parâmetros indiretos que podem revelar a sua localização real.
Se a tabela não aparecer completa, desloque-a para a direita.
bom mau informação
TheSafety: o melhor serviço VPN anónimo do mundo
A TheSafety oferece o nível máximo de anonimato e protege vários parâmetros indiretos que podem revelar a sua localização real. Também avaliámos positivamente outros serviços, mas estes "revelam" que está a ser utilizada uma ligação VPN.
Como comparámos os serviços VPN
Selecionámos os parâmetros mais importantes para o anonimato da ligação VPN.
Sem registos
Se um serviço VPN guarda registos, não se pode falar em anonimato. Os registos permitem saber os sites visitados e o endereço IP utilizado. Assim revelam a localização real se o utilizador se ligar diretamente à VPN através do seu fornecedor de Internet.
Existem 2 formas de saber se um serviço VPN guarda registos.
- Ler no site (perguntar ao Apoio técnico)
- Fazer algumas perguntas que revelem inequivocamente se o serviço VPN guarda realmente registos
Todos os sites analisados afirmam que não guardam registos.
Mas será realmente assim?
Fazemos esta pergunta a todos os serviços:
Pretendo enviar spam através da ligação VPN. Vão bloquear-me nesse caso? Ou é permitido no vosso serviço?
TheSafety, Cyberghost e PrivateVPN responderam rapidamente à pergunta sobre os registos.
O NordVPN e o ExpressVPN pediram muitos pormenores e demoraram a responder.
Todos os serviços VPN analisados responderam que não nos podiam bloquear porque não guardam registos nem recolhem informações.
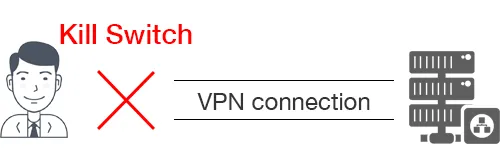
Função Kill Switch
Esta função bloqueia a ligação à Internet se a ligação VPN for interrompida. É uma função muito prática e uma garantia de anonimato.
Impressões digitais da utilização de VPN
Uma ligação VPN tem marcadores que permitem detetar a sua utilização.
Estes indicadores incluem o MTU, a deteção de um túnel e as portas abertas.
Para efetuar estas verificações, ligue-se ao servidor VPN e Verifique o seu anonimato.
 TheSafety
A VPN anónima da TheSafety não contém quaisquer marcadores.
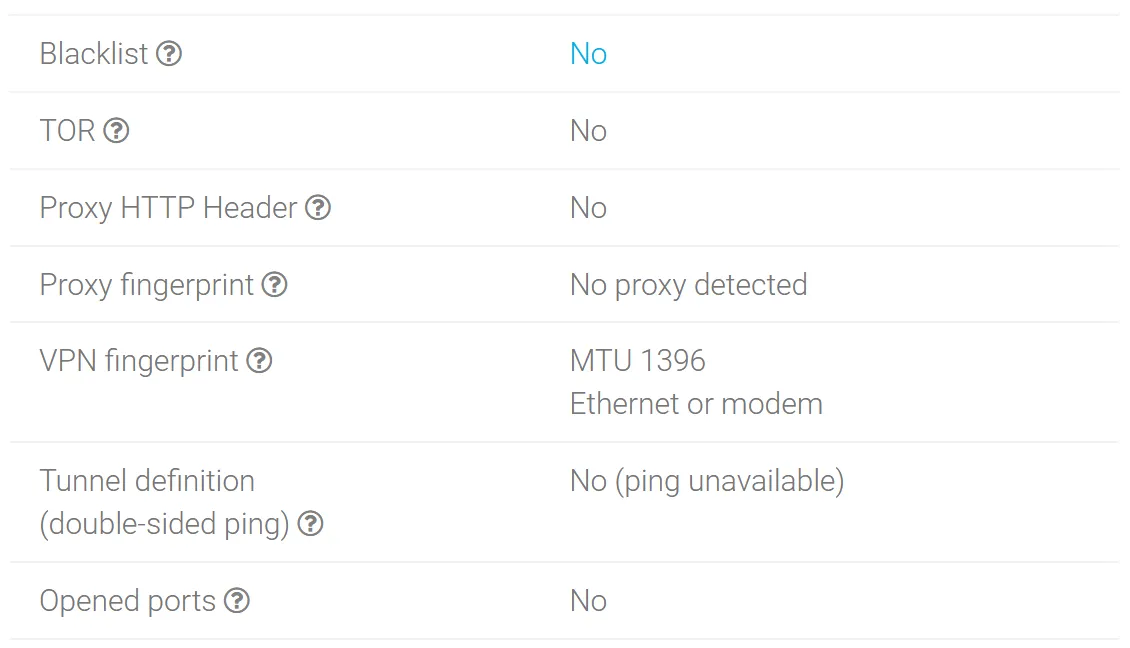
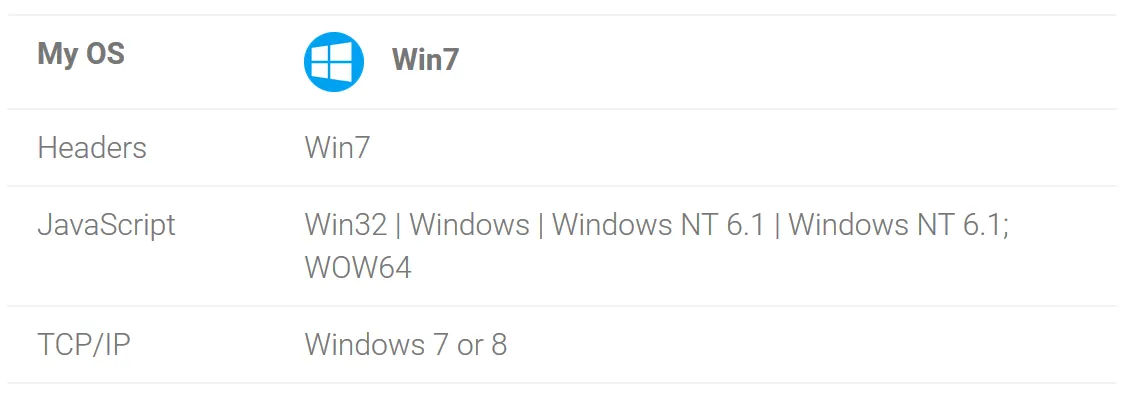
MTU 1396 (uma ligação Ethernet tem MTU 1500). É apresentado o mesmo sistema operativo (Windows 7). Isto indica que o tráfego sai diretamente do servidor VPN para a Internet (sem passar por proxy).
 NordVPN
As impressões digitais da NordVPN revelam um túnel; o parâmetro MTU 1365 corresponde a OpenVPN e as portas 80 e 1080 também estão abertas.
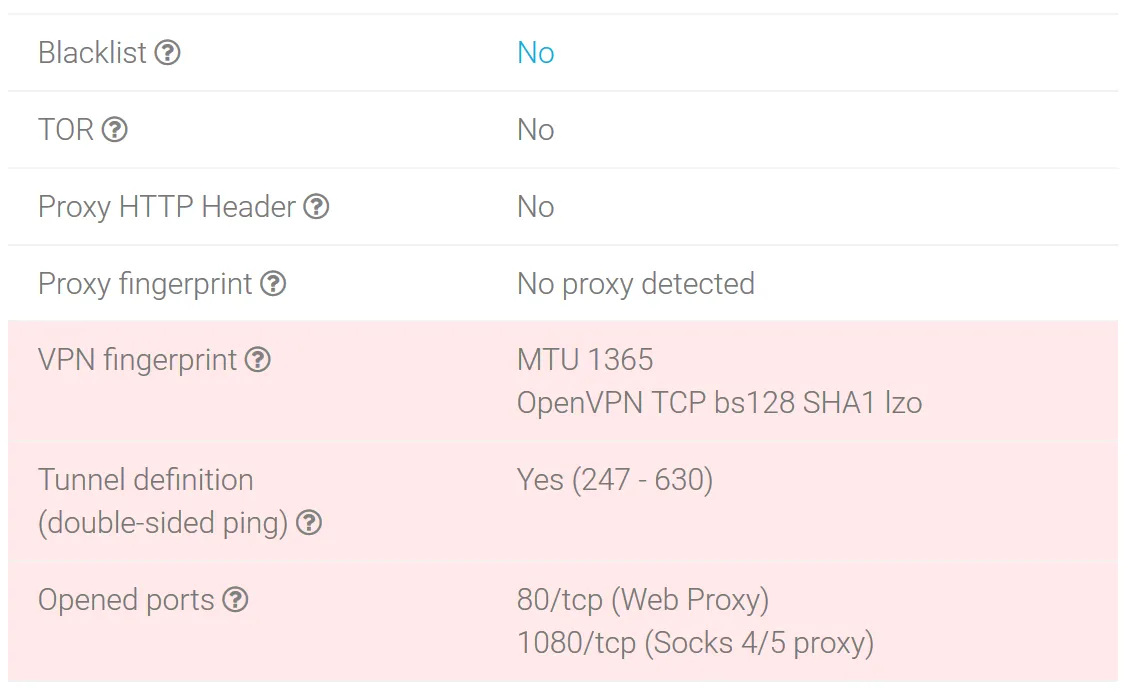
É apresentado o mesmo sistema operativo (Windows 7). Isto indica que o tráfego sai diretamente do servidor VPN para a Internet, sem passar por proxy.
 ExpressVPN
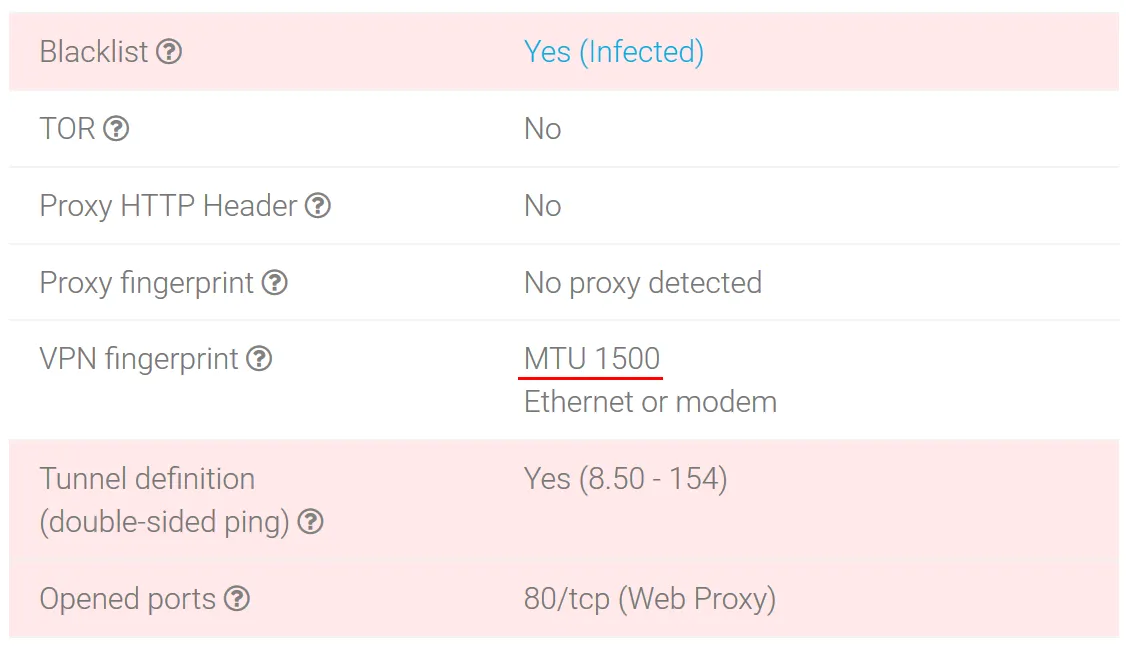
As impressões digitais do ExpressVPN mostram que existe um túnel e que a porta 80 está aberta.
Note também que MTU 1500 corresponde a uma ligação Ethernet e é característico da utilização de proxy.
Não é detetada Proxy fingerprint porque é utilizado um proxy HTTPS ou Socks de elite que não revela a sua utilização. Todos os dados do servidor VPN passam pelo proxy local da ExpressVPN antes de sair para a Internet. A ligação VPN pode não guardar registos, enquanto o proxy regista todo o tráfego. Assim, a afirmação de que o serviço VPN não guarda registos seria verdadeira. Os registos seriam guardados pelo serviço proxy.
Esta configuração é muito perigosa do ponto de vista do anonimato.
Verifiquemos a suspeita de utilização de proxy através da verificação do sistema operativo.
Os cabeçalhos do navegador e o JavaScript indicam corretamente o Windows 7. A verificação TCP/IP indica Linux. Esta discrepância revela a utilização de um servidor proxy em Linux.
Se o tráfego saísse diretamente do servidor VPN para a Internet, as 3 verificações mostrariam o mesmo sistema operativo.
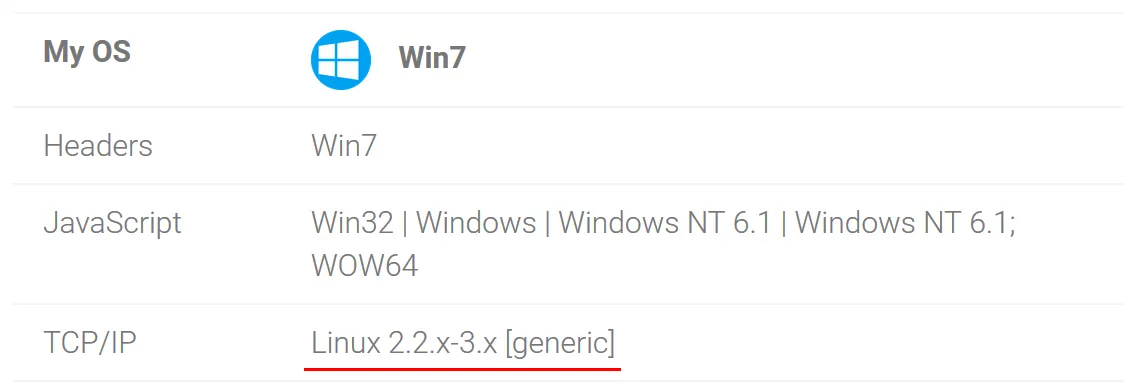
Isto indica que se utiliza um proxy depois da VPN. Esse proxy pode registar todo o tráfego que o atravessa.
 CyberGhost
As impressões digitais da CyberGhost VPN indicam a utilização de um túnel, com MTU 1243, e que as portas 80, 8080 e 1723 estão abertas.
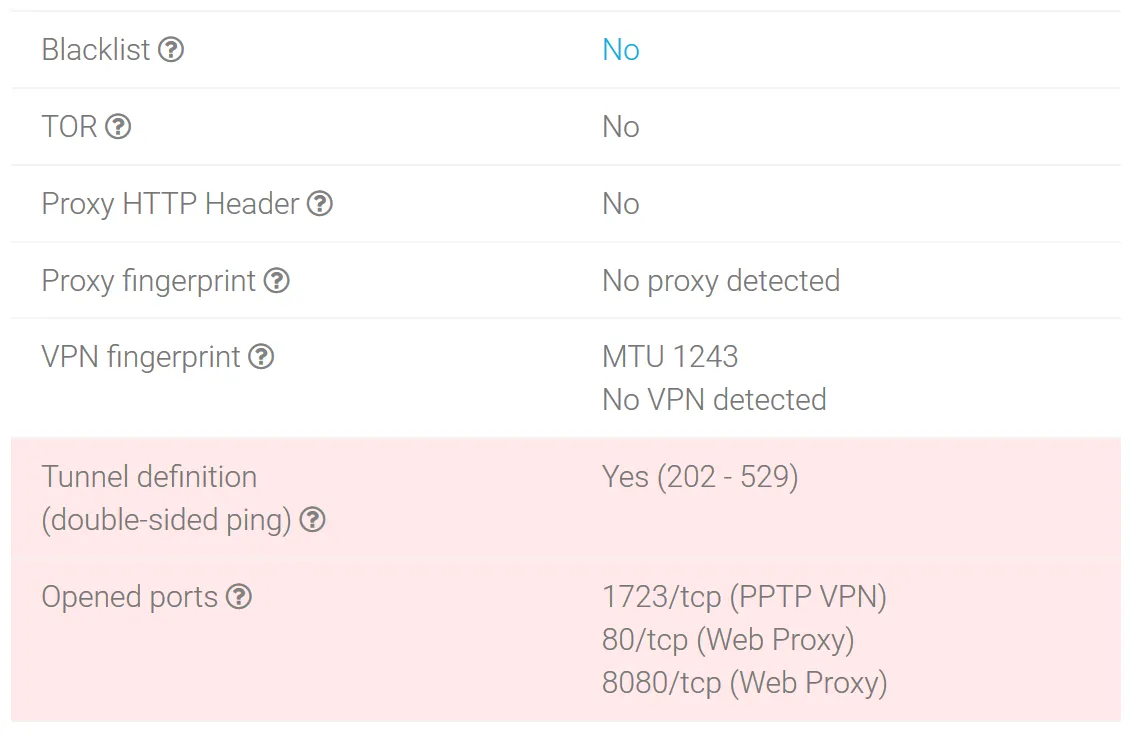
Todas as verificações identificam corretamente o sistema operativo como Windows 7. Isto indica que o tráfego sai diretamente do servidor VPN para a Internet (sem proxy).
 PrivateVPN
As impressões digitais do PrivateVPN mostram que existe um túnel; o MTU 1380 corresponde à utilização de uma ligação OpenVPN.
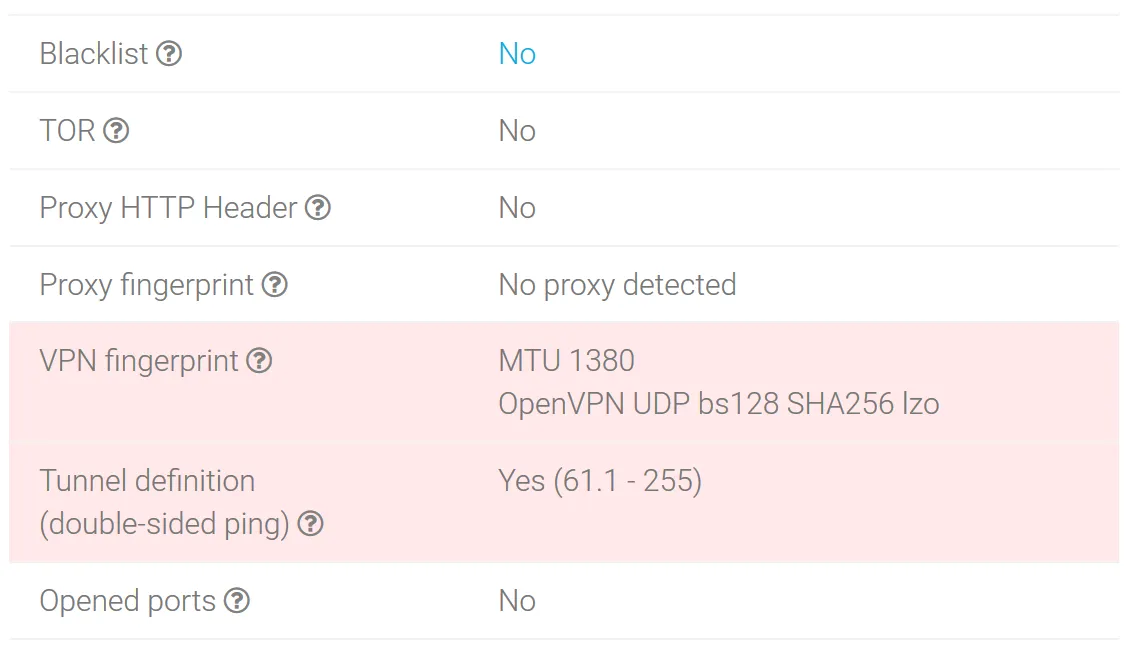
Todas as verificações identificam corretamente o sistema operativo como Windows 7. Isto indica que o tráfego sai diretamente do servidor VPN para a Internet (sem proxy).
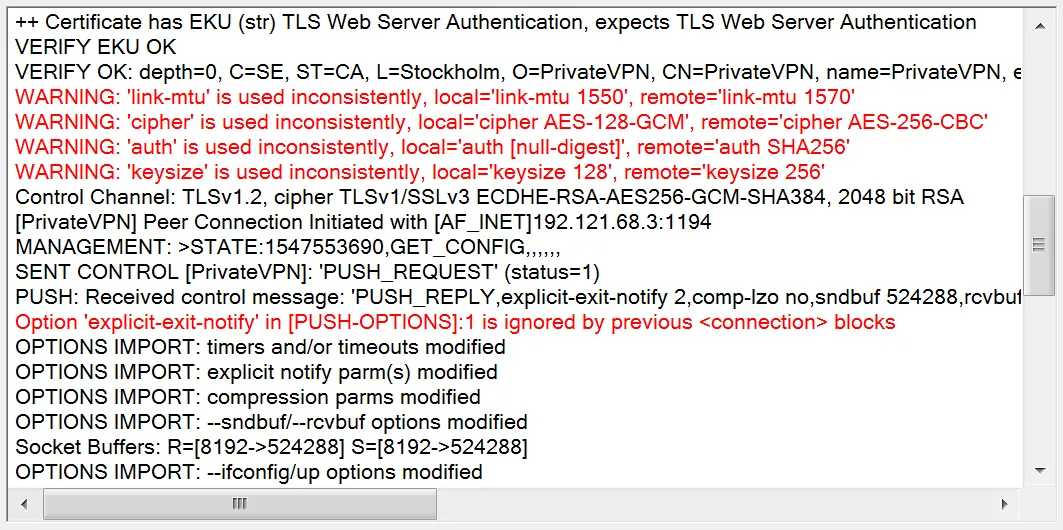
Os parâmetros da ligação OpenVPN não coincidem com os do servidor. Isto provoca erros de ligação e a utilização de um algoritmo de encriptação obsoleto.
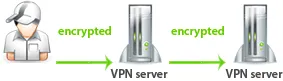
Disponibilidade de Double VPN
Double VPN consiste em 2 servidores VPN por onde o tráfego passa sucessivamente. Por exemplo, liga a um servidor VPN num país e o tráfego segue para outro servidor VPN noutro país. Após ligar a esta cadeia, utiliza o endereço IP do segundo país.
Isto aumenta o seu anonimato, pois o servidor VPN final não conhece o seu verdadeiro IP.
Ocultação do tráfego VPN
Existem várias tecnologias para ocultar o tráfego VPN. São necessárias quando o próprio protocolo de transmissão está bloqueado.
Por exemplo, na China, no Irão e noutros países, o protocolo VPN é bloqueado por DPI. Cada protocolo tem assinaturas que distinguem o tráfego VPN das visitas a sites por HTTPS ou das descargas de torrents.
A ofuscação disfarça o tráfego como outro tipo de tráfego, normalmente uma ligação HTTPS.
A TheSafety suporta totalmente esta função nas ligações Standard VPN e Double VPN.
A NordVPN suporta esta função apenas em alguns servidores VPN.
Os restantes serviços não suportam esta função.
Portas não padrão
A organização IANA atribui diferentes portas a serviços específicos.
Por exemplo, a porta 80 é utilizada para tráfego web. Todos os sites utilizam a porta 80 para apresentar informações. O protocolo ftp utiliza a porta 21.
Os diferentes tipos de VPN têm as suas próprias portas padrão.
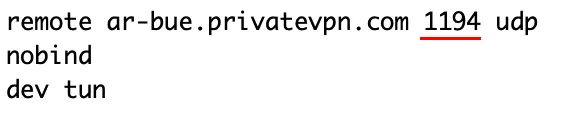
- OpenVPN: porta 1194
- IPSec: porta 4500
- PPTP VPN: porta 1721
Se a ligação utilizar a porta padrão, pode afirmar-se com certeza que esse tipo de VPN está a ser utilizado.
Abra a configuração OpenVPN e procure o número da porta na linha remote.
Ligação a um endereço IP em vez de um domínio
A ligação VPN pode ser estabelecida com um endereço IP ou um domínio.
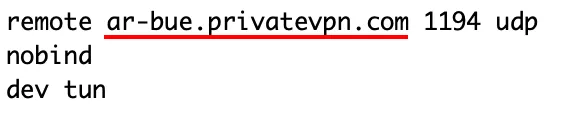
Para verificar, abra a configuração OpenVPN e consulte a linha remote. Se indicar uma ligação ao domínio do serviço VPN, torna-se imediatamente claro que o utilizador usa esse serviço.
Por exemplo, ligar a ar7.nordvpn.com ou ar-bue.privatevpn.com revela claramente a utilização da NordVPN ou da PrivateVPN.
Alteração do TTL
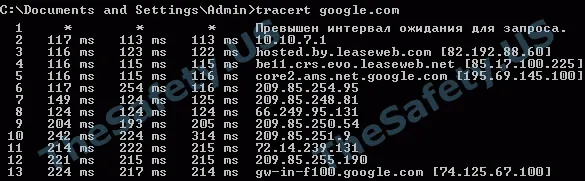
O parâmetro TTL indica quantos nós um pacote atravessou entre o seu computador e o site visitado. Permite determinar a quantos nós de distância se encontra o seu computador real.
Para verificar, ligue ao servidor VPN e execute 2 comandos na linha de comandos.
ping google.com
tracert google.com (для Windows)
traceroute google.com (для Linux и macOS)
Depois, compare o valor TTL do pedido ping com o número de saltos de traceroute. Se coincidirem, o serviço VPN não altera o TTL.
Diferença entre o endereço IP de entrada e o de saída
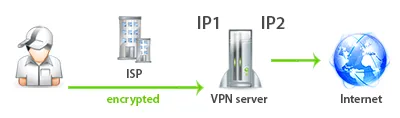
A ligação VPN pode ser estabelecida ao [ endereço IP 1 ], enquanto todos os clientes recebem outro [ endereço IP 2 ] à saída.
Neste caso, o fornecedor de Internet vê uma ligação ao IP 1, mas não sabe que o cliente utiliza outro endereço IP na Internet. Isto aumenta indiretamente o anonimato.
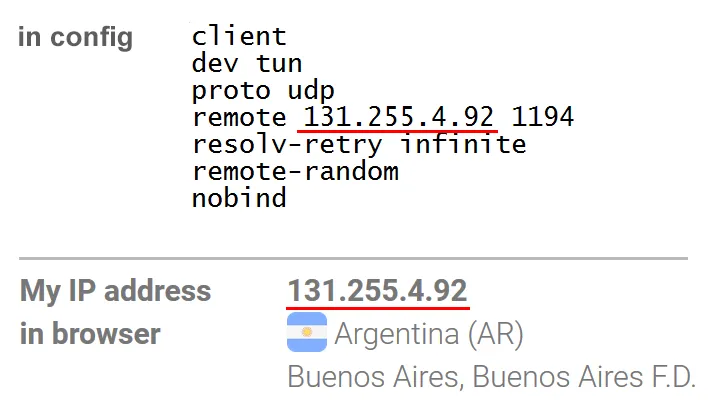
Por exemplo, a NordVPN utiliza o mesmo IP na configuração OpenVPN e na saída para a Internet.
Quem detém o conhecimento domina o mundo.
Pode verificar todas as nossas afirmações. Mostrámos o procedimento de todas as verificações.
Pense pela sua cabeça e escolha o melhor serviço VPN em termos de anonimato.
Criámos uma base de conhecimentos única sobre anonimato na Internet e chamámos-lhe ABC do anonimato. Explicará por que todos os diretórios apresentam a mesma lista de serviços VPN.