
Порівняння найкращих ТОП-5 VPN-сервісів
Зараз у світі кілька сотень сайтів пропонують VPN-підписки. Звичайному користувачеві дуже складно розібратися, за якими критеріями слід обирати найкращий VPN-сервіс.
Наша команда займається питаннями анонімності та безпеки в Інтернеті з 2006 року. Ми написали понад 200 публікацій про анонімність в Інтернеті. За цей час ми накопичили величезний досвід у цій галузі.
Ми проаналізували понад 50 провідних VPN світу й склали ТОП-5 за анонімністю та непрямими параметрами, що можуть видати Вашу справжню локацію.
Якщо таблиця відображається не повністю, гортайте праворуч.
добре погано інформація
TheSafety — найкращий анонімний VPN у світі
Сервіс TheSafety має максимальний рівень анонімності, захищає багато непрямих параметрів, за якими можна визначити Ваше справжнє місцезнаходження. Інші сервіси також високо оцінені нами, але вони "розповідають", що використовується VPN-підключення.
Як ми порівнювали VPN-сервіси
Ми вибрали найважливіші параметри, які впливають на анонімність VPN-підключення.
Без журналів
Якщо VPN-сервіс зберігає журнали, говорити про анонімність не можна. Використовуючи журнали, можна дізнатися, які сайти користувач відвідував і з якої IP-адреси. Отже, журнали показують Ваше справжнє місцезнаходження, якщо користувач підключається до VPN безпосередньо через інтернет-провайдера.
Є 2 способи дізнатися, чи веде VPN журнали.
- Прочитати на сайті (запитати підтримку)
- Поставити запитання, які однозначно покажуть, чи насправді VPN веде журнали
На всіх досліджуваних сайтах написано, що логи не записуються.
Але чи справді це так?
Ставимо всім сервісам запитання:
я планую розсилати спам через VPN-підключення. Ви заблокуєте мене в такому разі? Чи це дозволено на Вашому сервісі?
TheSafety, Cyberghost, PrivateVPN швидко відповіли на запитання про логи.
NordVPN та ExpressVPN запитували багато деталей, відповідали довго.
Усі досліджені VPN відповіли, що не можуть нас заблокувати, бо не ведуть журналів і не збирають інформації.
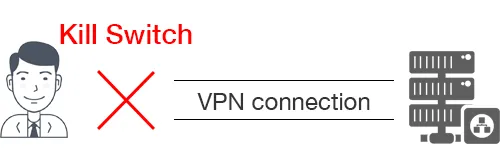
Функція Kill Switch
Ця функція допомагає блокувати підключення до Інтернету, якщо VPN-з'єднання розривається. Це справді зручна функція та гарантія анонімності.
Відбитки використання VPN
VPN-підключення має власні позначки, за якими можна дізнатися, чи використовується VPN-підключення.
Це, зокрема, MTU, наявність тунелю та відкриті порти.
Щоб виконати такі перевірки, підключіться до VPN-сервера та Перевірити Вашу анонімність.
 TheSafety
Анонімний VPN TheSafety не містить жодних позначок.
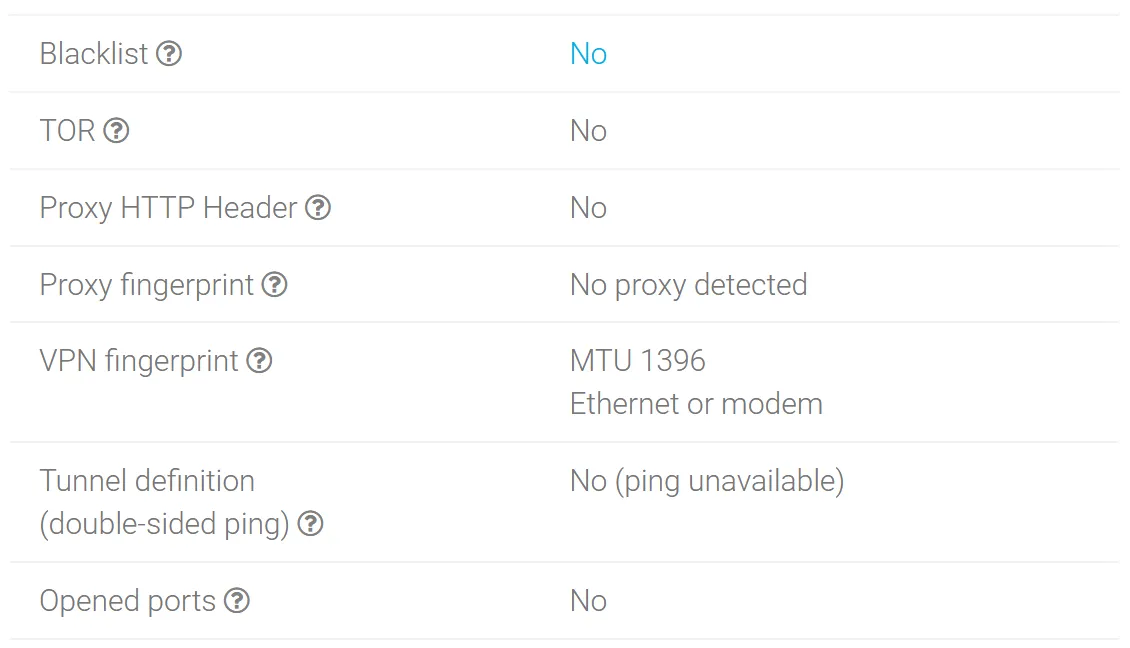
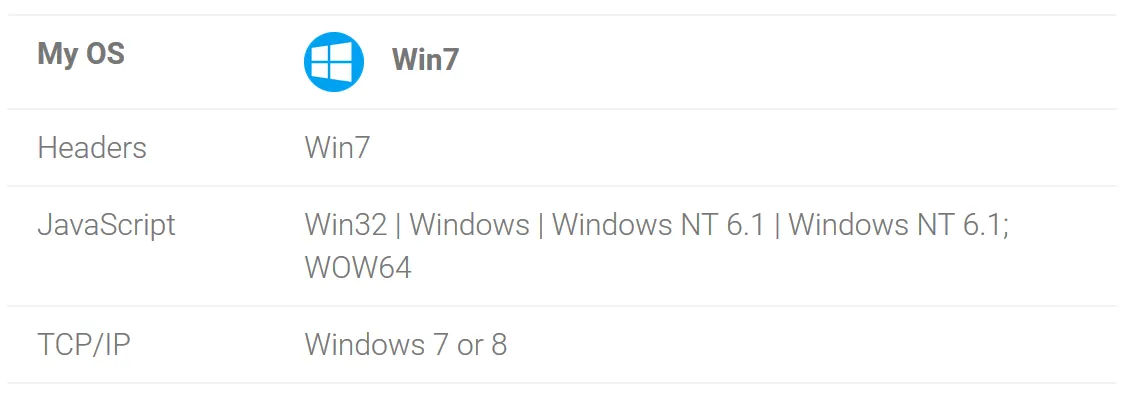
MTU 1396 (Ethernet має MTU 1500). ОС показується однакова (Windows 7). Це означає, що трафік іде в Інтернет безпосередньо з VPN-сервера, без проксі.
 NordVPN
Відбитки NordVPN показують тунель: MTU 1365 відповідає OpenVPN, також відкрито порти 80 і 1080.
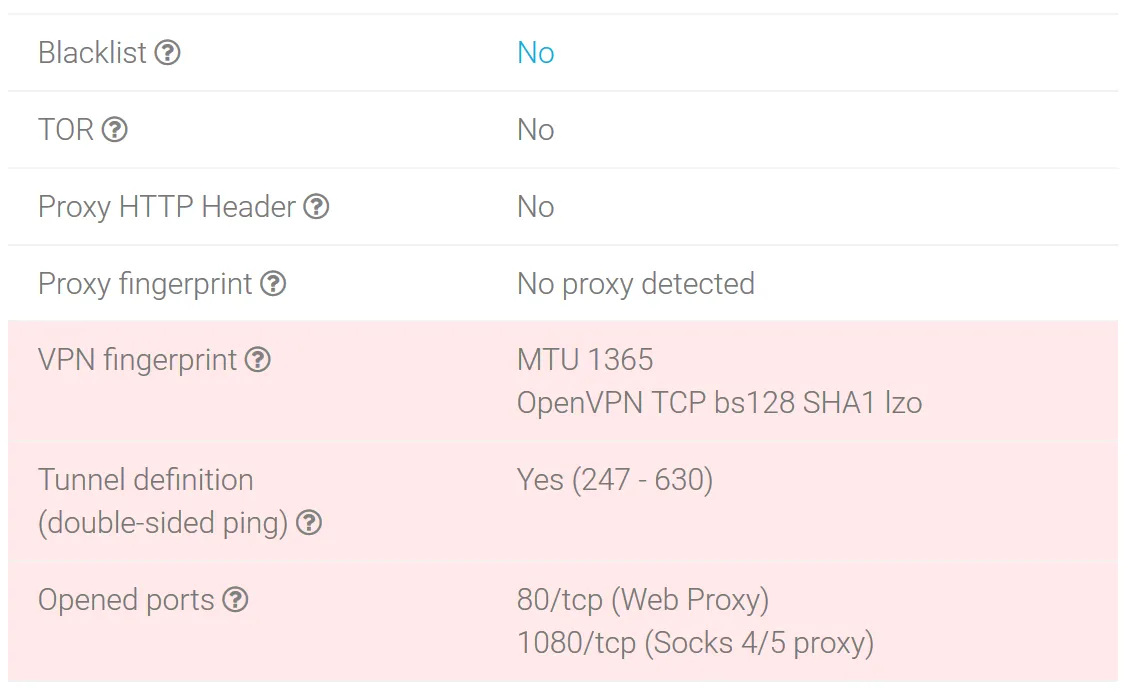
Показано ту саму операційну систему — Windows 7. Отже, трафік виходить в Інтернет прямо з VPN-сервера, не через проксі.
 ExpressVPN
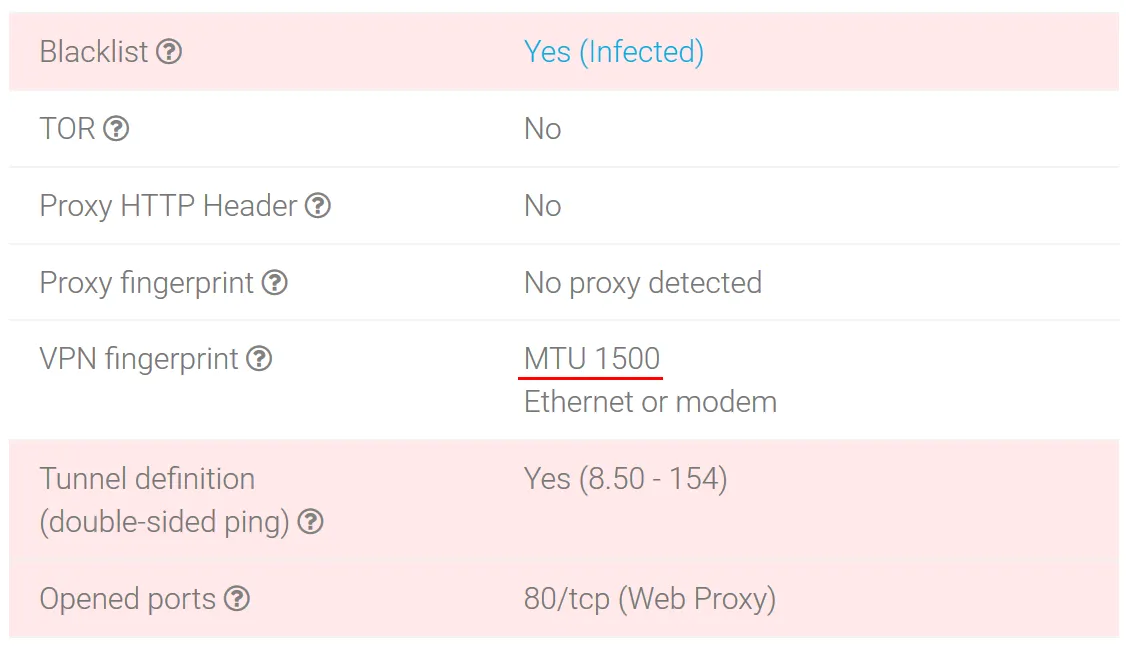
Відбитки ExpressVPN показують, що використовується тунель і відкритий порт 80.
Також звертаємо увагу, що MTU 1500 відповідає Ethernet-з'єднанню та є характерним для використання проксі.
Proxy fingerprint не знайдено, бо використовується елітний HTTPS або Socks-проксі, який себе не видає. Усі дані VPN спочатку проходять локальний проксі ExpressVPN, потім Інтернет. VPN може не вести журналів, а проксі — записувати весь трафік. Тоді твердження про відсутність журналів VPN правдиве: їх веде проксі-сервіс.
Таке налаштування дуже небезпечне для анонімності.
Перевіримо підозру щодо проксі через перевірку ОС.
Заголовки браузера й JavaScript правильно показують Windows 7. Перевірка TCP/IP показує Linux. Ця невідповідність свідчить про проксі-сервер на Linux.
Якби трафік виходив із VPN прямо в Інтернет, усі 3 перевірки показали б ту саму ОС.
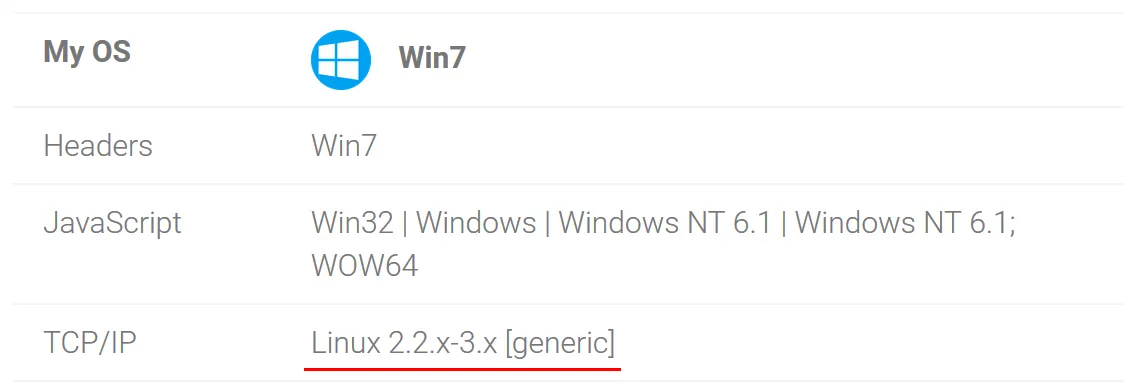
Це свідчить, що після VPN використовується проксі. І цей проксі може записувати весь трафік, що проходить через нього.
 CyberGhost
Відбитки CyberGhost VPN показують тунель, MTU 1243 та відкриті порти 80, 8080 і 1723.
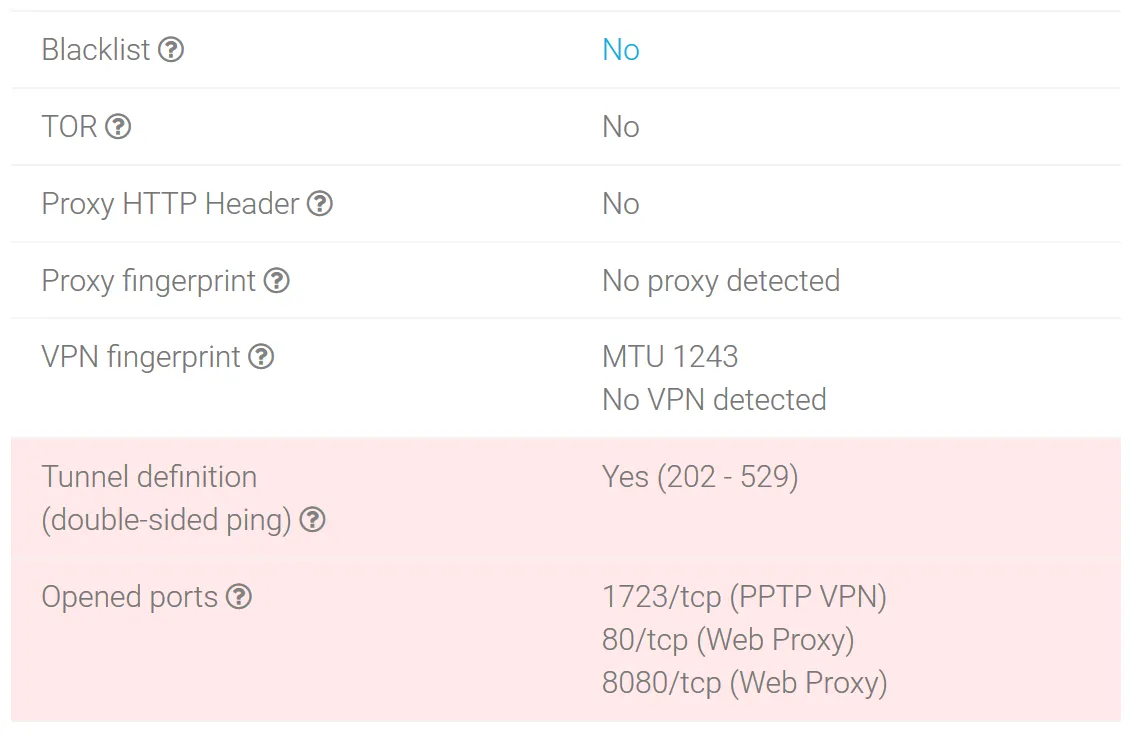
Усі перевірки правильно визначають операційну систему як Windows 7. Це означає, що трафік виходить в Інтернет безпосередньо з VPN-сервера, а не через проксі.
 PrivateVPN
Відбитки PrivateVPN показують, що використовується тунель, параметр MTU 1380 відповідає використанню OpenVPN-з'єднання.
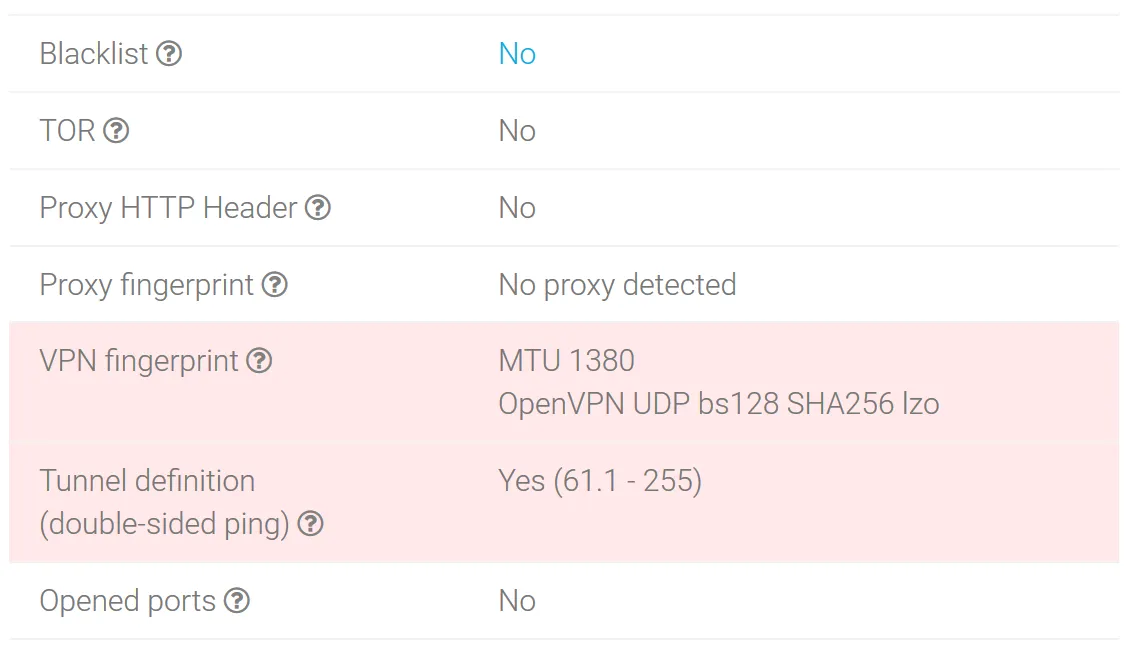
Усі перевірки правильно визначають операційну систему як Windows 7. Це означає, що трафік виходить в Інтернет безпосередньо з VPN-сервера, а не через проксі.
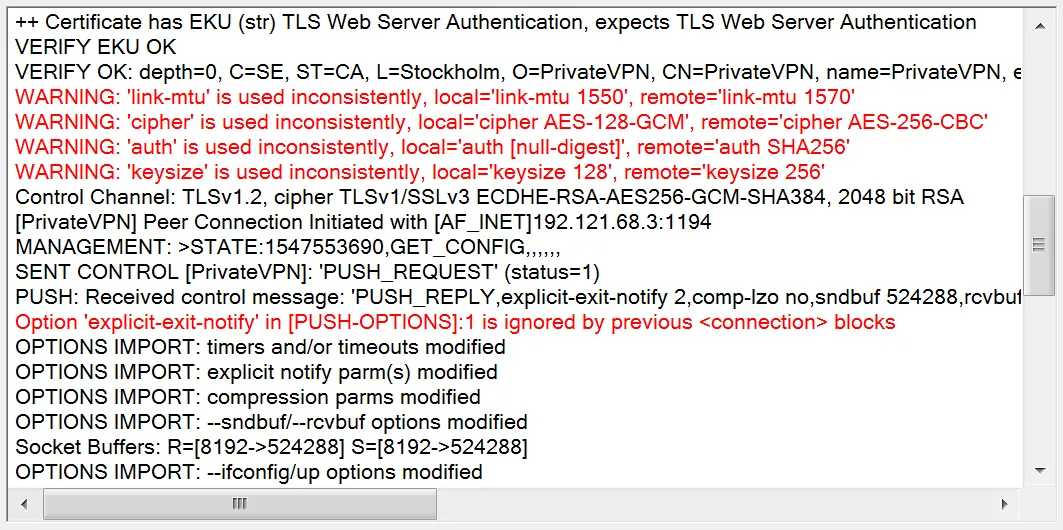
Параметри OpenVPN не узгоджено із сервером. Це спричиняє помилки та використання застарілого шифрування.
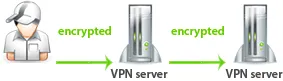
Наявність Double VPN
Double VPN — це 2 VPN-сервери, і трафік між ними йде послідовно. Наприклад, Ви підключаєтеся до VPN-сервера в одній країні, а потім трафік іде до VPN-сервера в іншій країні. Після підключення до такої зв'язки Ви використовуєте IP-адресу другої країни.
Це підвищує анонімність: кінцевий сервер не знає Вашого справжнього IP.
Приховування VPN-трафіку
Є кілька технологій приховування VPN-трафіку. Це потрібно, коли заблокований сам протокол передавання даних.
Наприклад, у Китаї, Ірані та інших країнах VPN блокують через DPI. Кожен протокол має ознаки, що відрізняють VPN від HTTPS-відвідувань або завантаження торрентів.
Обфускація трафіку — маскування під інший тип трафіку. Зазвичай імітується HTTPS-з'єднання.
Сервіс TheSafety повністю підтримує цю функцію для підключень Standard VPN і Double VPN.
NordVPN підтримує функцію лише для деяких серверів.
Решта сервісів не підтримує цю функцію.
Нестандартні порти
IANA призначає різні порти певним службам.
Наприклад, порт 80 використовується для web-трафіку. Усі вебсайти використовують порт 80 для відображення інформації. Порт 21 використовує протокол ftp.
Різні типи VPN мають власні стандартні порти.
- OpenVPN — порт 1194
- IPSec — порт 4500
- PPTP VPN — порт 1721
Якщо підключення відбувається на стандартний порт, можна впевнено сказати, що використовується цей тип VPN.
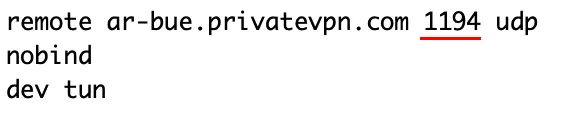
Відкрийте конфігурацію OpenVPN і знайдіть номер порту в рядку remote.
Підключення до IP, а не домену
VPN-з'єднання може здійснюватися з IP-адресою або доменом.
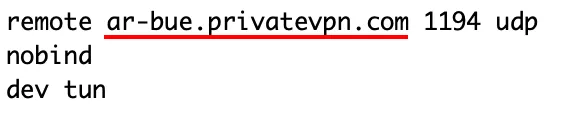
Для цього відкриваємо конфігурацію OpenVPN і дивимося рядок remote. Якщо в цьому рядку вказано, що підключення відбувається до домену VPN-сервісу, одразу зрозуміло, що користувач використовує зазначений VPN-сервіс.
Наприклад, ar7.nordvpn.com або ar-bue.privatevpn.com однозначно видають NordVPN чи PrivateVPN.
Зміна TTL
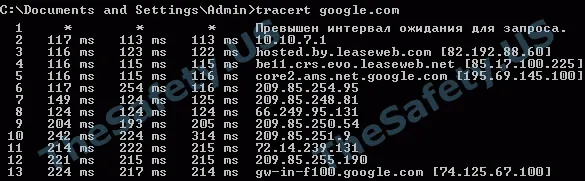
Параметр TTL показує, скільки вузлів пройшов пакет від Вашого комп'ютера до відвідуваного вебсайту. За цим параметром можна дізнатися, за скількома вузлами розташований Ваш справжній комп'ютер.
Щоб це перевірити, підключаєтеся до VPN-сервера та виконуєте 2 команди через командний рядок.
ping google.com
tracert google.com (для Windows)
traceroute google.com (для Linux и macOS)
Потім порівняйте TTL у запиті ping із кількістю кроків traceroute. Якщо вони збігаються, VPN-сервіс не змінює TTL.
Різниця вхідної й вихідної IP-адреси
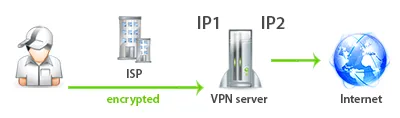
VPN може підключатися до [ IP-адреси 1 ], а на виході всі клієнти отримують іншу [ IP-адресу 2 ].
У такому разі інтернет-провайдер бачить, що є підключення до IP 1, але йому невідомо, що клієнт використовує іншу IP-адресу в Інтернеті. Це опосередковано підвищує рівень анонімності.
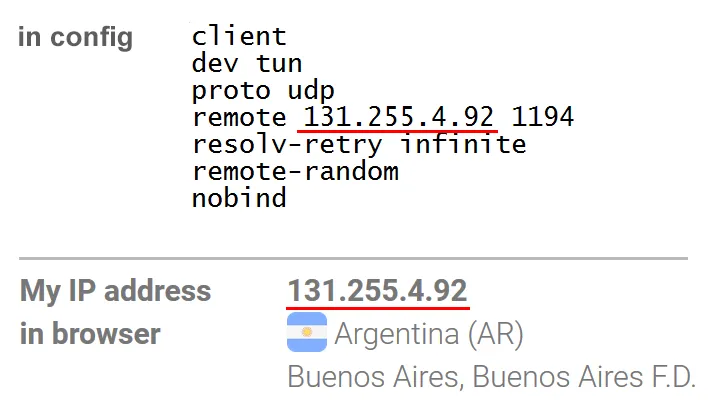
Наприклад, NordVPN використовує той самий IP у конфігурації OpenVPN і для виходу в Інтернет.
Хто володіє знаннями — володіє світом.
Ви можете самі перевірити всі наші твердження. Ми показали Вам алгоритм усіх перевірок.
Думайте самостійно й обирайте найкращий VPN з погляду анонімності.
Ми створили унікальну базу знань про анонімність в Інтернеті й назвали її Абетка анонімності. Абетка анонімності розповість Вам, чому на всіх сайтах-каталогах список VPN-сервісів той самий.