
什么是 Parallel VPN,以及如何设置
提高匿名性是现代数据传输技术发展的主要目标。
最初出现的是 VPN,一种保护个人数据的简单方式。随后诞生了 Double VPN,即由 2 台 VPN 服务器组成的顺序级联。
后来,人们发现顺序级联 VPN 服务器的缺点:数据会在每台服务器上解密。因此,使用 Triple VPN 和 Quad VPN 并未提高匿名程度。
Double VPN 的问题在于流量会在每台服务器上解密。通常这不算大问题,但 2014 年发现的 OpenSSL 漏洞允许读取内存中的数据。该漏洞自 2011 年就已存在,尚不清楚是否被故意加入软件包。
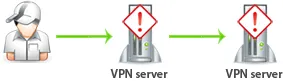
VPN 服务器并行级联技术消除了 Double VPN 的缺点。
我们将这项技术称为 Parallel VPN。其思路是让流量通过 2 条并行 VPN 通道,并进行两次加密(通道内再嵌套通道)。
出口处将使用第二台 VPN 服务器的外部 IP。与 Double VPN 一样,您的 IP 会更换两次。
当然,使用 Parallel VPN 时,连接速度会比普通 VPN 更慢。为了匿名性,我们始终愿意牺牲速度。
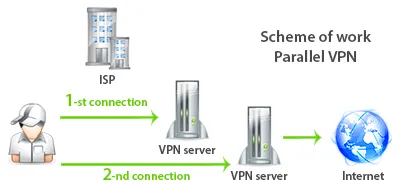
让我们看看这项技术有哪些优势。
Parallel VPN 技术的优点
这项技术继承了 Double VPN 的优势,并进一步提高用户匿名性。
其优势包括:
- 不存在中间 VPN 服务器解密流量的问题
- 可以自行配置 Parallel VPN,使用任意国家的服务器。您可以自行创建任意双重线路。
- 创建并行级联只需要普通 VPN
- 真正的通道双重加密(不同于 Double VPN,后者虽然加密两次,但按顺序进行)
但每种技术也有自己的缺点。
Parallel VPN 的缺点
这种技术无法只在 VPN 服务器上完成所有设置,还必须在用户计算机上配置通道。因此,初次部署存在困难,因为用户往往不理解其工作原理。
Parallel VPN 是对所有流量进行匿名处理的优秀技术。
可以开发程序自动配置连接。但我们已提到,任何程序都可能监视您。因此,我们建议使用标准连接技术。
让我们详细看看如何实际配置这种连接。
通过不同连接类型设置 Parallel VPN
其思路是使用标准连接方式。
采用此连接方式,您需要创建 PPTP 和 OpenVPN 连接。
创建 PPTP 和 OpenVPN 连接的详细说明位于 VPN 设置.
首先建立 PPTP 连接,之后电脑的 IP 地址应变为 PPTP VPN 服务器的 IP 地址。
然后我们创建 OpenVPN 连接。操作系统对两个连接的处理方式是:建立 PPTP 连接后,所有流量进入加密通道,而 OpenVPN 会创建第二条并行通道。
这样,所有数据都会通过双重加密的并行通道。您的外部 IP 地址将对应第二台 OpenVPN 服务器。与 Double VPN 一样,您的 IP 地址会改变两次,互联网服务提供商甚至不知道您使用的外部 IP 地址。
通过路由器设置 Parallel VPN
这种配置要求您有一台已连接互联网的路由器。计算机必须连接这台路由器才能上网。
目前,大多数路由器支持 PPTP VPN,其中一些也支持 OpenVPN 连接。
我们建议使用 OpenVPN 连接,因为它更可靠,配置也更灵活。
请注意,也有 路由器自定义 DD-WRT 固件 支持 OpenVPN。
要建立 Parallel VPN,需要在路由器本身配置 PPTP 或 OpenVPN 连接。路由器上的 VPN 可以始终保持连接,也可以在需要时启用。
在路由器上建立 VPN 连接后,需要在计算机上再创建一个 VPN 连接,可使用 PPTP 或 OpenVPN。
通过路由器进行这种 Parallel VPN 配置,两条连接都可以使用可靠的 OpenVPN。
连接后,您的外部 IP 将与计算机上连接的 VPN 服务器 IP 一致。
通过虚拟机配置 Parallel VPN
如果您经常使用虚拟机,这种配置方式很适合您。
通过虚拟机配置 Parallel VPN,就是在主计算机上创建一条 VPN 连接,在虚拟机上创建另一条。
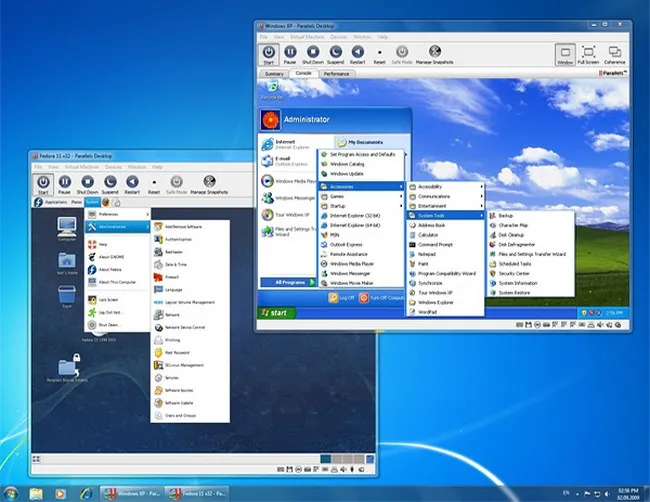
虚拟机应配置为通过 NAT 使用网络。也就是说,所有流量都将经过主计算机。
如果虚拟机通过「桥接」(Bridge)模式连接互联网,就无法配置 Parallel VPN。Bridge 模式会将流量直接发送至互联网。
要更改连接类型,请打开虚拟机的“设置”,在“网络”中改为使用 NAT。
首先,在主电脑上通过 PPTP 或 OpenVPN 连接到 VPN 服务器。
接着在虚拟机中连接 PPTP 或 OpenVPN 服务器。
您的连接将使用 Parallel VPN 技术,流量会加密两次。最终 IP 将属于您在虚拟机中连接的 VPN 服务器。
这种设置的便利之处在于,两种情况下都可以使用 OpenVPN 连接。
Parallel VPN 是新技术吗?
Parallel VPN 并非新技术,而是一种新的连接配置方式,可以实现高度匿名。
我们提倡全面的安全措施。如果您需要完美匿名性,我们不建议只使用 VPN。
Parallel VPN 是向互联网服务提供商隐藏数据的有效技术。
技术的后续发展
今后,您可以在安全体系的不同环节使用这一技术。
例如,可以使用 Double VPN + Parallel VPN 链路。
首先连接带有 Double VPN 的 OpenVPN 服务器,然后按 Parallel VPN 原理配置第二个 VPN 连接。
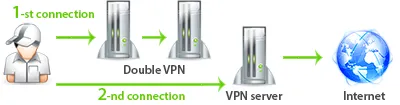
请记住:安全保障永远不嫌多。
匿名性就像洋葱,层数越多,匿名性越高。
谁需要 Parallel VPN
读完本文,您可能会想:谁需要如此极致的匿名性?
如果您只是为了访问所在国家被封锁的服务(例如 Facebook、Twitter、Google Disk 等),则不一定需要使用 Parallel VPN。
但有些情况下,极高的匿名性至关重要,我们的技术可以帮助您在海量信息中保持隐匿。
接下来的文章将详细介绍什么是综合安全方案,并讨论其他保护方式。