
O que é Parallel VPN e como configurar
Aumentar o anonimato é o principal objetivo do desenvolvimento de métodos modernos de transmissão de dados.
Primeiro surgiu a VPN, uma forma simples de proteger dados pessoais. Depois foi criada a Double VPN, uma cascata sequencial de 2 servidores VPN.
Mais tarde, foram encontradas desvantagens nas cascatas sequenciais de servidores VPN: os dados eram decifrados em cada servidor. Assim, utilizar Triple VPN e Quad VPN não aumentava o anonimato.
O problema da Double VPN é a decifragem do tráfego em cada servidor. Normalmente, isso não é grave, mas em 2014 foi descoberta uma falha no OpenSSL que permitia ler dados da memória. Existia desde 2011 e não se sabe se foi introduzida deliberadamente no pacote.
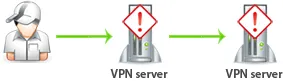
A tecnologia de cascata paralela de servidores VPN elimina as desvantagens do Double VPN.
Chamámos a esta tecnologia Parallel VPN. A ideia é fazer passar o tráfego por 2 canais VPN paralelos. O tráfego é encriptado duas vezes (um canal dentro do outro).
À saída, terá o IP externo do segundo servidor VPN. Tal como na Double VPN, o seu IP será alterado duas vezes.
Naturalmente, a velocidade de Parallel VPN será inferior à de uma VPN normal. Sacrificaremos sempre velocidade em favor do anonimato.
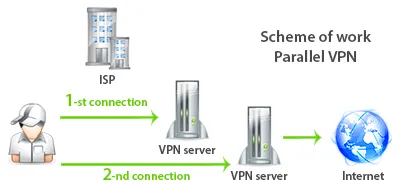
Vejamos as vantagens desta tecnologia.
Vantagens do Parallel VPN
Esta tecnologia aproveitou o melhor do Double VPN e aumentou o anonimato do utilizador.
Entre as vantagens destacam-se:
- ausência de problemas de decifragem do tráfego nos servidores VPN intermédios
- possibilidade de configurar a Parallel VPN por conta própria, com servidores em quaisquer países. Pode criar qualquer rota dupla.
- basta uma VPN normal para criar uma cascata paralela
- verdadeira dupla encriptação do canal, ao contrário do Double VPN, onde a encriptação ocorre duas vezes, mas sucessivamente
Mas cada tecnologia também tem desvantagens.
Desvantagens do Parallel VPN
Nesta tecnologia não é possível efetuar todas as definições apenas nos servidores VPN. É necessário configurar o canal no computador do utilizador, o que dificulta a implementação inicial, pois os utilizadores muitas vezes não compreendem o funcionamento.
A Parallel VPN é uma excelente tecnologia para anonimizar todo o tráfego.
É possível criar um programa que configure automaticamente as ligações. Mas já dissemos que qualquer programa pode vigiá-lo. Por isso, recomendamos as tecnologias de ligação padrão.
Vejamos mais detalhadamente como configurar esta ligação na prática.
Configuração de Parallel VPN através de diferentes tipos de ligação
A ideia é utilizar métodos de ligação padrão.
Neste método, deve criar uma ligação PPTP e outra OpenVPN.
A criação de ligações PPTP e OpenVPN é descrita detalhadamente na secção Definições VPN.
Primeiro cria-se uma ligação PPTP, após a qual o endereço IP do computador deve mudar para o do servidor PPTP VPN.
Depois criamos uma ligação OpenVPN. O sistema operativo gere as duas ligações assim: após estabelecer PPTP, todo o tráfego segue pelo canal encriptado. A ligação OpenVPN cria um segundo canal paralelo.
Assim, todos os dados passam num canal paralelo com dupla encriptação. O IP externo corresponderá ao segundo servidor OpenVPN. Tal como no Double VPN, o seu IP mudará duas vezes e o fornecedor de Internet nem saberá que IP externo tem.
Configuração de Parallel VPN através de um router
Esta configuração exige um router ligado à Internet. O computador deve ligar-se a esse router para aceder à Internet.
Atualmente, a maioria dos routers suporta PPTP VPN e alguns também suportam OpenVPN.
Recomendamos uma ligação OpenVPN pela maior fiabilidade e flexibilidade de configuração.
Tenha em atenção que existem firmwares personalizados DD-WRT para routers com suporte para OpenVPN.
Para criar Parallel VPN, configure uma ligação PPTP ou OpenVPN no próprio router. A ligação VPN do router pode estar sempre ativa ou ser ativada quando necessário.
Após estabelecer a VPN no router, deve criar uma ligação VPN no computador. Pode fazê-lo através de PPTP ou OpenVPN.
Esta configuração do Parallel VPN através de um router permite utilizar ligações OpenVPN fiáveis em ambos os casos.
Após a ligação, o seu IP externo corresponderá ao do servidor VPN a que se ligou no computador.
Configurar a Parallel VPN através de uma máquina virtual
Se utiliza frequentemente uma máquina virtual, esta configuração será adequada.
Configurar Parallel VPN numa máquina virtual consiste em criar uma ligação VPN no computador principal e outra na máquina virtual.
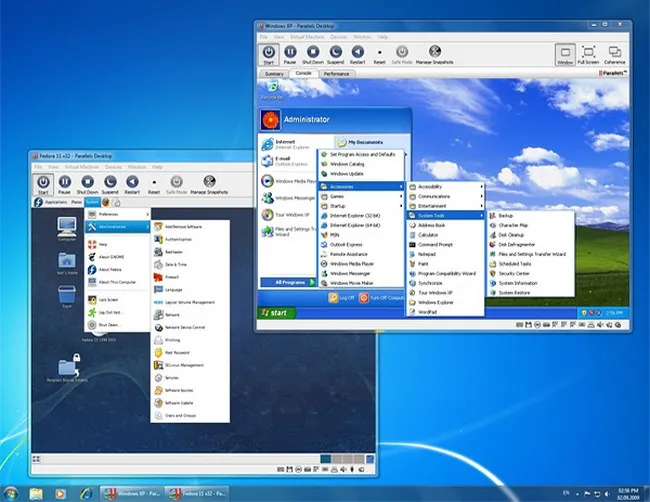
A máquina virtual deve estar configurada para utilizar a rede através de NAT. Ou seja, todo o tráfego passará pelo computador principal.
Se a máquina virtual recebe Internet através de uma ligação em ponte (Bridge), não poderá configurar Parallel VPN. Uma ligação Bridge envia o tráfego diretamente para a Internet.
Para alterar o tipo de ligação, abra as Definições da máquina virtual e selecione NAT em Rede.
Primeiro ligue ao servidor VPN no computador principal através de PPTP ou OpenVPN.
Depois, ligue-se a um servidor PPTP ou OpenVPN na máquina virtual.
A ligação utilizará Parallel VPN e o tráfego será cifrado duas vezes. O seu IP final pertencerá ao servidor VPN a que se ligar dentro da máquina virtual.
Esta configuração é prática porque permite utilizar OpenVPN nos dois casos.
O Parallel VPN é uma tecnologia nova?
O Parallel VPN não é uma tecnologia nova. É uma nova forma de configurar a ligação que permite alcançar um nível elevado de anonimato.
Defendemos uma abordagem global da segurança. Se precisar de anonimato perfeito, não recomendamos utilizar apenas uma VPN.
Parallel VPN é uma boa tecnologia para ocultar os seus dados ao fornecedor de Internet.
Evolução da tecnologia
Posteriormente, poderá utilizar esta tecnologia em diferentes níveis da sua segurança.
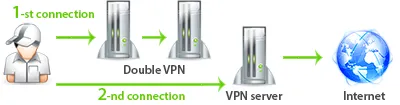
Por exemplo, pode utilizar uma cadeia Double VPN + Parallel VPN.
Primeiro, ligue-se ao servidor OpenVPN com Double VPN e depois configure uma segunda ligação segundo o princípio da Parallel VPN.
Lembre-se desta regra: a segurança nunca é demais.
O anonimato é como uma cebola: quantas mais camadas tiver, maior será o anonimato.
Quem precisa de Parallel VPN
Depois de ler este artigo, talvez se pergunte quem precisa de um anonimato tão extremo.
Não é indispensável utilizar Parallel VPN se a sua atividade consiste em desbloquear serviços indisponíveis no país, como Facebook, Twitter ou Google Drive.
Mas há situações em que o anonimato máximo é prioritário, e as nossas tecnologias ajudarão a passar despercebido no enorme fluxo de informação.
Nos próximos artigos explicaremos mais detalhadamente a abordagem global à segurança e falaremos de outros métodos de proteção.