
Qué es Parallel VPN y cómo configurarlo
Mejorar el anonimato es el principal objetivo del desarrollo de los métodos modernos de transmisión de datos.
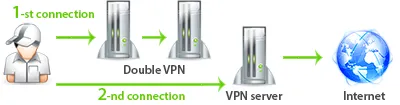
Primero apareció la VPN, una forma sencilla de proteger los datos personales. Después se creó Double VPN, una cadena secuencial de 2 servidores VPN.
Más tarde se encontraron desventajas en las cadenas secuenciales de servidores VPN, relacionadas con el descifrado de datos en cada servidor. Por tanto, utilizar Triple VPN y Quad VPN no aumentaba el nivel de anonimato.
El problema de Double VPN consiste en que el tráfico se descifra en cada servidor. Normalmente esto no supone un gran problema, pero en 2014 se descubrió un fallo en OpenSSL que permitía leer datos de la memoria. Este fallo existía desde 2011 y no se sabe si se introdujo deliberadamente en el paquete.
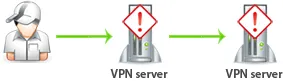
La tecnología de cascada paralela de servidores VPN elimina las desventajas de Double VPN.
Llamamos a esta tecnología Parallel VPN. La idea consiste en que el tráfico pase por 2 canales VPN paralelos. El tráfico se cifra dos veces (un canal dentro de otro).
Al salir, tendrá la dirección IP externa del segundo servidor VPN. Al igual que con Double VPN, su dirección IP cambiará dos veces.
Por supuesto, Parallel VPN ofrece una velocidad de conexión menor que una VPN normal. Siempre sacrificaremos velocidad a favor del anonimato.
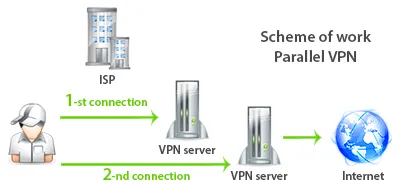
Veamos las ventajas de esta tecnología.
Ventajas de Parallel VPN
Esta tecnología tomó lo mejor de Double VPN y elevó el nivel de anonimato del usuario.
Entre sus ventajas destacan:
- sin problemas de descifrado del tráfico en los servidores VPN intermedios
- posibilidad de configurar Parallel VPN por su cuenta con servidores en cualquier país. Puede crear cualquier ruta doble por sí mismo.
- basta una VPN normal para crear una cascada paralela
- doble cifrado real del canal, a diferencia de Double VPN, donde el cifrado se realiza dos veces, pero de forma sucesiva
Pero cada tecnología también tiene sus desventajas.
Desventajas de Parallel VPN
En esta tecnología no es posible realizar todos los ajustes solo en los servidores VPN. Hay que configurar el canal en el equipo del usuario. Esto dificulta su implementación inicial, ya que los usuarios a menudo no entienden cómo funciona.
Parallel VPN es una excelente tecnología para anonimizar todo el tráfico.
Se puede crear un programa que configure las conexiones automáticamente. Pero ya hemos dicho que cualquier programa puede vigilarle. Por ello recomendamos utilizar tecnologías de conexión estándar.
Veamos con más detalle cómo configurar esta conexión en la práctica.
Configuración de Parallel VPN mediante distintos tipos de conexión
La idea consiste en utilizar métodos de conexión estándar.
En este método debe crear una conexión PPTP y otra OpenVPN.
La creación de conexiones PPTP y OpenVPN se describe detalladamente en la sección Configuración de VPN.
Primero se crea una conexión PPTP, tras lo cual la dirección IP del equipo debe cambiar a la del servidor PPTP VPN.
Después creamos una conexión OpenVPN. Con dos conexiones, el sistema operativo funciona así: al establecer la conexión PPTP, todo el tráfico se dirige al canal cifrado. La conexión OpenVPN crea un segundo canal paralelo.
Así, todos los datos pasan por un canal paralelo con doble cifrado. Su dirección IP externa corresponderá al segundo servidor OpenVPN. Igual que con Double VPN, su dirección IP cambiará dos veces y su proveedor de Internet ni siquiera sabrá qué dirección IP externa tiene.
Configuración de Parallel VPN mediante un router
Esta configuración requiere que tenga un router conectado a Internet. Su ordenador debe conectarse a ese router para acceder a Internet.
Actualmente, la mayoría de los routers admiten PPTP VPN y algunos también admiten conexiones OpenVPN.
Recomendamos utilizar una conexión OpenVPN por su mayor fiabilidad y flexibilidad de configuración.
Tenga en cuenta que existen firmware personalizado DD-WRT para routers compatible con OpenVPN.
Para crear Parallel VPN debe configurar una conexión PPTP u OpenVPN en el propio router. La conexión VPN del router puede permanecer siempre activa o activarse cuando sea necesario.
Después de establecer la conexión VPN en el router, debe crear una conexión VPN en su ordenador. Puede ser mediante PPTP u OpenVPN.
Esta configuración de Parallel VPN mediante un router permite utilizar conexiones OpenVPN fiables en ambos casos.
Tras conectarse, su dirección IP externa coincidirá con la del servidor VPN al que se haya conectado desde su ordenador.
Configurar Parallel VPN mediante una máquina virtual
Si utiliza una máquina virtual con frecuencia, esta configuración le resultará adecuada.
Configurar Parallel VPN mediante una máquina virtual consiste en crear una conexión VPN en el equipo principal y otra en la máquina virtual.
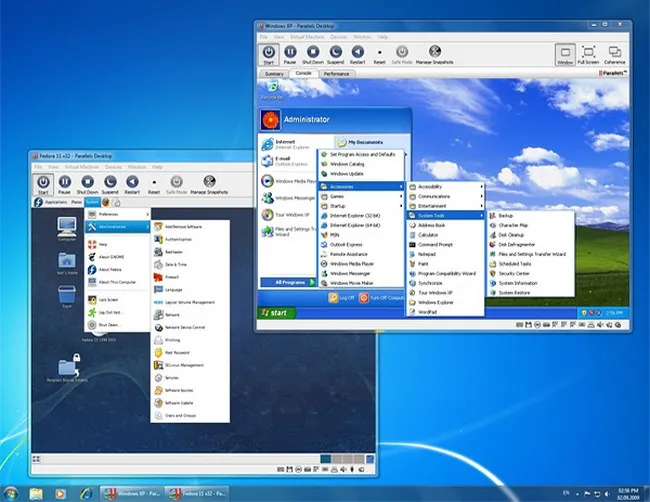
Su máquina virtual debe estar configurada para conectarse a la red mediante NAT. Es decir, todo su tráfico pasará por el ordenador principal.
Si su máquina virtual recibe Internet mediante una conexión de tipo puente (Bridge), no podrá configurar Parallel VPN. Una conexión Bridge envía el tráfico directamente a Internet.
Para cambiar el tipo de conexión, entre en Configuración de su máquina virtual y, en Red, seleccione NAT.
Primero, conéctese al servidor VPN desde el equipo principal mediante PPTP u OpenVPN.
Después conéctese a un servidor PPTP u OpenVPN en la máquina virtual.
Su conexión funcionará con la tecnología Parallel VPN y el tráfico se cifrará dos veces. Su dirección IP final pertenecerá al servidor VPN al que se haya conectado dentro de la máquina virtual.
La comodidad de esta configuración reside en que permite utilizar OpenVPN en ambos casos.
¿Es Parallel VPN una tecnología nueva?
Parallel VPN no es una tecnología nueva. Es una nueva forma de configurar la conexión que permite alcanzar un alto nivel de anonimato.
Defendemos un enfoque integral de la seguridad. Si necesita un anonimato absoluto, no recomendamos utilizar únicamente una VPN.
Parallel VPN es una buena tecnología para ocultar sus datos a su proveedor de Internet.
Evolución posterior de la tecnología
Después podrá utilizar esta tecnología en distintos eslabones de su seguridad.
Por ejemplo, puede utilizar una cadena Double VPN + Parallel VPN.
Primero se conecta al servidor OpenVPN con Double VPN y después configura una segunda conexión VPN siguiendo el principio de Parallel VPN.
Recuerde esta regla: nunca hay demasiada seguridad.
El anonimato es como una cebolla: cuantas más capas tenga, mayor será su anonimato.
Quién necesita Parallel VPN
Después de leer este artículo, quizá se pregunte quién necesita un anonimato tan extremo.
No es imprescindible utilizar Parallel VPN si su actividad en Internet consiste en desbloquear servicios no disponibles en su país, como Facebook, Twitter o Google Drive.
Pero hay situaciones en las que el máximo anonimato es prioritario, y nuestras tecnologías le ayudarán a pasar desapercibido entre el enorme flujo de información.
En los próximos artículos explicaremos con más detalle qué es un enfoque integral de la seguridad y hablaremos de otras formas de protección.