
Що таке Parallel VPN і як налаштувати
Підвищення анонімності — основне завдання розвитку сучасних способів передачі даних.
Спочатку з'явився VPN — простий захист даних. Потім Double VPN — послідовний каскад 2 серверів.
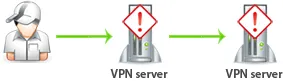
Пізніше в послідовного каскаду VPN знайшли недоліки: розшифрування даних на кожному сервері. Тому Triple VPN і Quad VPN не підвищували анонімності.
Проблема Double VPN — розшифрування трафіку на кожному сервері. Зазвичай це не велика проблема, але 2014 року знайшли баг OpenSSL, що дозволяв читати дані з пам'яті. Він існував від 2011 року; невідомо, чи додали його до пакета навмисно.
Технологія паралельного каскаду VPN-серверів усуває недоліки використання технології Double VPN.
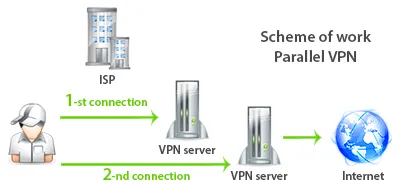
Ми назвали технологію Parallel VPN. Ідея: трафік проходить через 2 паралельні VPN-канали та шифрується двічі (канал у каналі).
На виході отримаєте зовнішній IP другого VPN-сервера. Як і в Double VPN, IP зміниться двічі.
Звісно, під час використання Parallel VPN швидкість підключення буде нижчою, ніж під час використання звичайного VPN. І ми завжди жертвуватимемо швидкістю заради анонімності.
Розгляньмо переваги технології.
Переваги Parallel VPN
Ця технологія взяла найкраще від Double VPN і підвищила рівень анонімності користувача.
Серед переваг:
- немає проблем із розшифруванням трафіку на проміжних VPN
- самостійне налаштування Parallel VPN із серверами в будь-яких країнах; будь-який подвійний напрямок можна створити самому.
- для паралельного каскаду достатньо звичайного VPN
- справжнє подвійне шифрування каналу, на відміну від Double VPN, де воно виконується двічі, але послідовно
Але кожна технологія має недоліки.
Недоліки Parallel VPN
У цій технології неможливо все налаштувати лише на VPN-серверах. Канал треба налаштовувати на комп'ютері користувача. Початкове впровадження складне, бо користувачі часто не розуміють принципу.
Parallel VPN — чудова технологія анонімізації всього трафіку.
Можна створити програму для автоматичного налаштування підключень. Але ми вже казали: будь-яка програма може за Вами стежити. Тому рекомендуємо стандартні технології.
Розберімо докладніше, як можна налаштувати таке підключення на практиці.
Налаштування Parallel VPN через різні типи підключень
Ідея — використати стандартні способи підключення.
У цьому способі треба створити PPTP та OpenVPN-з'єднання.
Створення PPTP і OpenVPN описано в розділі Налаштування VPN.
Спочатку створюється PPTP-підключення, унаслідок чого IP-адреса комп'ютера має змінитися на IP-адресу PPTP VPN-сервера.
Потім створюємо OpenVPN. ОС працює з двома підключеннями так: після PPTP увесь трафік іде зашифрованим каналом, а OpenVPN створює другий паралельний канал.
Усі дані йдуть подвійно зашифрованим паралельним каналом. Зовнішня IP відповідатиме другому OpenVPN-серверу. Як у Double VPN, адреса зміниться двічі, і провайдер навіть не знатиме зовнішню IP.
Налаштування Parallel VPN через роутер
Особливість цього налаштування — потрібен роутер, підключений до Інтернету. Комп'ютер має підключатися до нього, щоб отримувати доступ до Інтернету.
Нині більшість роутерів підтримує PPTP VPN. І деякі з них підтримують OpenVPN-з'єднання.
Ми рекомендуємо використовувати OpenVPN-з'єднання, оскільки воно вирізняється більшою надійністю й можливістю гнучкого налаштування.
Зверніть увагу, що існують користувацькі прошивки DD-WRT для роутерів із підтримкою OpenVPN.
Для створення Parallel VPN потрібно налаштувати PPTP або OpenVPN-з'єднання на самому роутері. VPN-підключення на роутері може бути увімкнене завжди (або його можна вмикати в потрібний момент).
Після встановлення VPN на роутері створіть VPN-з'єднання на комп'ютері. Воно може використовувати PPTP або OpenVPN.
Таке налаштування Parallel VPN через роутер дозволяє в обох випадках використовувати надійний OpenVPN.
Зовнішній IP після підключення відповідатиме серверу, до якого Ви підключилися на комп'ютері.
Parallel VPN через віртуальну машину
Якщо часто користуєтеся віртуальною машиною, це налаштування Вам підійде.
Parallel VPN через віртуальну машину: одне VPN-з'єднання створюється на основному комп'ютері, друге — на віртуальному.
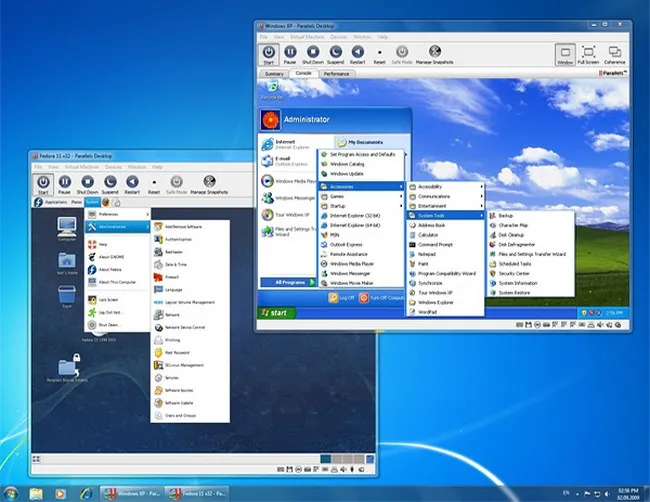
Віртуальна машина має використовувати мережу через NAT. Тобто весь трафік проходитиме через головний комп'ютер.
Якщо Ваша віртуальна машина отримує Інтернет через з'єднання типу «міст» (Bridge), Ви не зможете налаштувати Parallel VPN. З'єднання типу Bridge безпосередньо надсилає трафік в Інтернет.
Щоб змінити тип підключення, відкрийте налаштування віртуальної машини та в «Мережа» виберіть NAT.
Спочатку підключіться до VPN-сервера на основному комп'ютері через PPTP- або OpenVPN-підключення.
Потім підключіться до PPTP або OpenVPN-сервера у віртуальній машині.
Ваше з'єднання працюватиме за технологією Parallel VPN, а трафік шифруватиметься двічі. Кінцевий IP належатиме VPN-серверу, до якого Ви підключилися у віртуальній машині.
Зручність цього налаштування полягає в тому, що в обох випадках можна використовувати OpenVPN-підключення.
Parallel VPN — нова технологія?
Parallel VPN — не нова технологія, а новий спосіб налаштування з високим рівнем анонімності.
Ми підтримуємо комплексний підхід до безпеки. Якщо Вам потрібна ідеальна анонімність, не рекомендуємо використовувати лише VPN.
Parallel VPN — це хороша технологія для приховування даних від Вашого інтернет-провайдера.
Подальший розвиток технології
Надалі технологію можна застосовувати в різних ланках безпеки.
Наприклад, можна використати Double VPN + Parallel VPN.
Спочатку Ви підключаєтеся до OpenVPN-сервера з Double VPN, потім налаштовуєте друге VPN-з'єднання за принципом Parallel VPN.
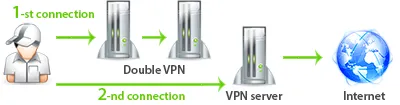
Запам'ятайте: безпеки забагато не буває.
Анонімність як цибуля: що більше шарів, то вона вища.
Кому потрібен Parallel VPN
Після статті, можливо, подумаєте: кому потрібна така суперанонімність?
Вам не обов'язково використовувати Parallel VPN, якщо Ваша діяльність в Інтернеті пов'язана з розблокуванням недоступних у Вашій країні сервісів (наприклад: Facebook, Twitter, Google Disk тощо).
Але бувають ситуації, коли надзвичайна анонімність найважливіша. Наші технології допоможуть залишатися непомітними у величезному потоці інформації.
У наступних статтях ми докладніше розберемо, що таке комплексний підхід до безпеки, і поговоримо про інші способи захисту.