
TheSafety.US VPN 服务评测
本评测将介绍 TheSafety.US VPN 服务如何确保互联网匿名性和安全,以及我们为此采用的技术。
本页快速导航:
无日志匿名 VPN 服务
客户最常向我们的技术支持提出的问题: 我如何确认你们确实不保留日志?
匿名 VPN 服务是在任何情况下都不记录日志的服务。日志可以帮助监视用户,获知其访问了哪些网站、在网上做了什么。
TheSafety.US VPN 服务不记录日志
只要遵循我们的建议,我们就保证您的匿名性和安全。
我们无法单独识别每位客户,这正是匿名性的意义。我们是互联网匿名领域的专家,多年来一直保护着客户。
如何确认日志已禁用
我们常被问到该如何验证。过去并没有能完成这种验证的检测方法。
在客户的启发下,我们决定是时候建立一套方法,判断某个 VPN 服务是否保存日志。
最简单的方法是请求访问 VPN 服务器,亲自确认。 但对 VPN 服务商而言,以此方式证明不记录日志存在风险。
此方法的主要问题:
- 需要严格控制用户操作,因为用户可能向服务器上传病毒、木马或机器人程序。
- 检测期间,用户可以自行开启日志,以获取该 VPN 服务活跃用户的信息(警方实施的破坏行为)
- 而最大的风险是:VPN 服务管理员可以在用户检查前暂时关闭所有日志,检查结束后再重新开启。
这种检测方法无法保证 VPN 服务器不记录日志。
如果向所有申请者开放此类访问,VPN 服务就会使现有客户面临危险。这是对安全和匿名性的严重侵犯。
我们开发了 用于判断 VPN 服务是否保存日志的问题列表。您可以向任何 VPN 服务提出这些问题并分析回答。此方法的有效率为 98%。
为什么 TheSafety.US 不保留日志
如果某个 VPN 服务因您执行禁止操作而封禁账户,就意味着该服务记录日志。
我们没有任何可以交出的数据。
我们提供匿名 VPN 服务,不与任何组织合作。我们没有日志。
我们开发了一套简单系统,既能禁止用户执行某些操作,又能禁用 VPN 服务器日志。
秘诀在于,TheSafety.US 的重点是制止服务器上的滥用行为。滥用投诉是针对某些行为的投诉,通常包含攻击时间、攻击者 IP 地址和其他细节。如果忽视投诉,服务器可能被关闭。
滥用投诉示例。
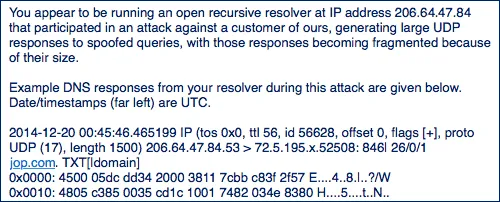
我们会阻止访问向数据中心提交滥用投诉的网站。这样,VPN 服务器的任何客户都无法访问该网站,不当操作因此停止,而该用户的账户仍可继续使用。
这就是 TheSafety.US 能提供不保留日志的匿名 VPN 服务的主要秘诀。
能否完全关闭日志?
例如,在 Windows Server 上无法完全关闭日志。但某些基于 Linux 的操作系统可以做到。
这是系统总日志中 PPTP VPN 服务器日志的样子。图片来自互联网。
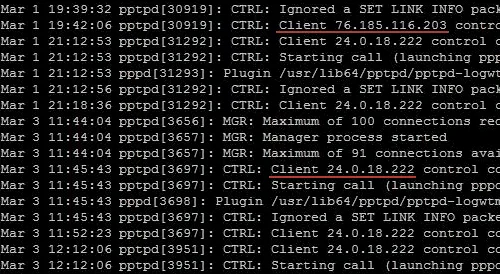
日志可以显示连接时间、用户的真实 IP 地址以及连接信息。
PPTP VPN、IKEv2 VPN 与 L2TP VPN 一样,没有完全关闭日志的功能,仍会向系统通用日志写入记录。
请小心!如果在其他 VPN 服务中使用 PPTP VPN、IKEv2 VPN 或通过 IPSec 的 L2TP VPN,可能会产生此类日志。建议使用 OpenVPN 连接。
在我们的 VPN 服务器上,我们会关闭负责系统通用日志的 syslog 服务。因此 IKEv2 VPN 不会在系统中留下日志,操作系统中的许多事件也不再被记录。
只需在配置文件中添加 log /dev/null,即可关闭 OpenVPN 服务器日志。
高速 VPN,流量不限
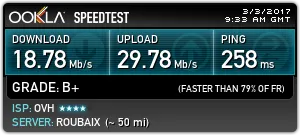
我们在以下网站测试了荷兰 VPN 连接的速度 speedtest.net.
测试通过使用 UDP 协议的 OpenVPN 连接完成,测试服务器由 speedtest.net 自动选择。
VPN 连接速度让我们自己也感到惊讶。
用户没有任何速度限制,流量也不受限。
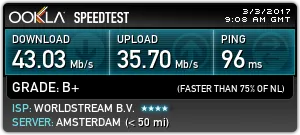
我们必须提醒您,VPN 连接速度取决于多种因素,会随您的网络和数据中心网络的负载情况上下波动。
强大加密保护您的数据
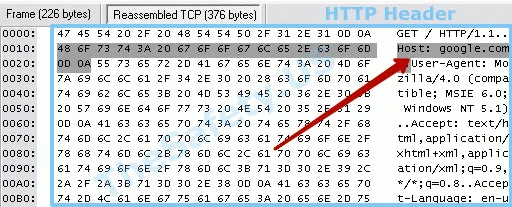
所有浏览器都会发送 HTTP 标头,包含操作系统、浏览器、语言和所访问网站等信息。网站正是利用这些信息识别您使用的语言,并显示对应语言的页面。
在 TheSafety.US VPN 服务评测中,我们通过专用嗅探程序查看不使用 VPN 时 HTTP 标头的样子。您的互联网服务提供商知道您访问过哪些网站。
这是使用 VPN 时的 HTTP 请求头。
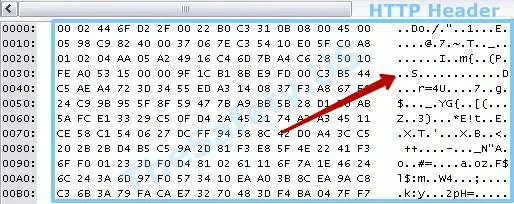
我们采用现代且强大的加密算法,流量将无法被破解。
所有 VPN 流量都会加密,表现为任意字符的组合。因此,您的互联网服务提供商无法得知您通过 VPN 访问过哪些网站。
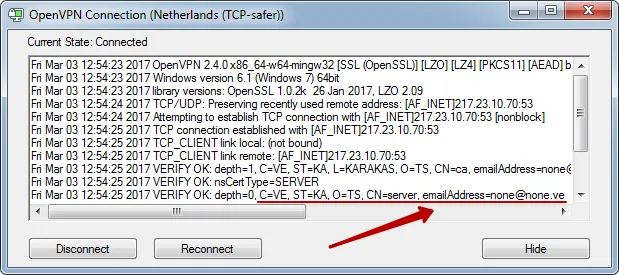
我们不会在 OpenVPN 证书中包含任何可识别 VPN 服务连接的信息,也不会引用域名或电子邮件地址。
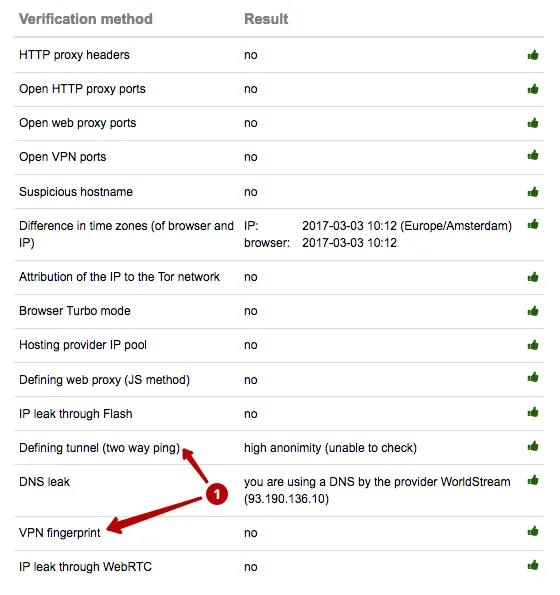
未检测到 VPN 指纹
VPN fingerprints 指 VPN 连接的指纹。VPN 连接具有 MSS、MTU 等参数。根据标准连接设置,可以算出 MSS 和 MTU 的标准值,并推测使用了哪种 VPN。此技术已广泛用于检测 VPN 连接。
TheSafety.US 的 VPN 不会在 VPN fingerprints 部分被识别。
没有人会知道您使用 VPN。 检查您的 IP 地址
最多同时连接 4 台设备
连接您的所有设备:计算机、笔记本电脑、智能手机和平板电脑。也可以在路由器上配置 VPN,让所有设备通过 wi-fi 自动使用安全的 VPN 连接。
DNS 泄漏防护
DNS leak 是 DNS 请求泄漏。该问题最常见于 Windows,原因是其 DNS 请求处理方式。Windows 会同时向网络设置中指定的所有 DNS 服务器发送请求。由于地理距离更近,互联网服务商的本地 DNS 会比 VPN 服务器的 DNS 更快响应。
下面是 DNS 泄漏示例:IP 地址与 DNS 服务器所在国家不同,这表明正在使用某种匿名化工具。
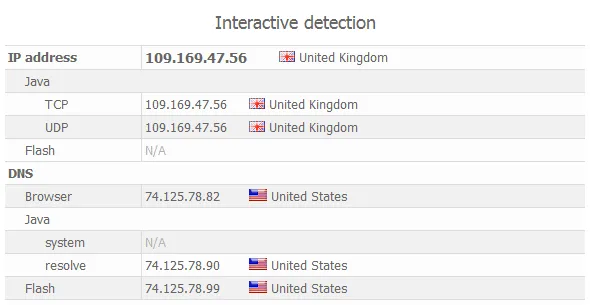
我们提供 DNS 服务配置建议,以消除 DNS 泄漏。
连接 IP 地址,而非域名
VPN 服务器有一个固定的连接 IP。假设有 100 名客户使用它。如果服务器被封锁、被扣押或硬件损坏,就需要用新 IP 配置 VPN 服务器,并通知所有客户 IP 已更换。
这对 VPN 服务商不方便,因为为不同国家创建 VPN 子域名,再修改域名对应的 IP 更简单。
如果我们也采用同样做法,客户连接德国服务器时就会使用:de.thesafety.us
问题在于,互联网服务商会记录所有请求。因此,服务商的日志会记录用户连接到该域名。访问网站后即可看出它提供 VPN 连接,从而确定该客户连接了 VPN 服务器。
我们认为,这可能是有意为之,方便立即向所指明的 VPN 服务发送正式请求。这种情况下谈不上匿名性。
我们使用 IP 地址连接,不将 VPN 服务器绑定到域名。
Secure Kit 会自动更新 IP 地址信息。使用官方 OpenVPN 应用手动配置的客户会收到电子邮件通知。
网络提供商只能看到您连接了某个 IP。
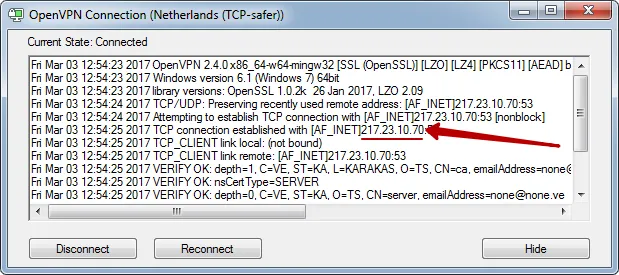
使用共享静态 IP
IP 地址有 2 种类型。
- 每位客户独有的专属地址:同一时刻只有您使用该 IP 地址
- 所有客户共用的静态 IP
静态共享 IP 地址是固定不变、不会随时间变化、且所有用户共用的地址。
静态共享 IP 地址的优势在于,所有客户获得相同的 IP 地址。滥用投诉会指出攻击计算机的 IP 地址。如果所有客户共用一个地址,就无法确定具体的违规者。
如果使用独享(唯一)IP,服务商可以通过该唯一 IP 跟踪您,前提是其记录日志。
我们建议在 VPN 服务器上使用共享静态 IP 地址,因为只有这种方式才能保障匿名性。
非标准连接端口
某些网络提供商封锁 VPN 的标准端口,因此使用这些端口将无法建立 VPN 连接。
例如,PPTP VPN 的标准端口是 1723,OpenVPN 的标准端口是 1194。
我们的 OpenVPN 使用非标准端口,可在任何网络提供商的网络中使用。而且非标准端口不会直接暴露您使用了 VPN。
入口 IP 地址与出口 IP 地址的区别
请记住,VPN 的主要作用是更改 IP 地址并加密流量,以向互联网服务提供商隐藏您的网络活动。
连接 VPN 服务器时,互联网服务商会知道您连接了哪个 IP 地址,并将这些信息保存在日志中。
使用 VPN 时请小心。如果 VPN 服务提供相同的入口和出口 IP 地址,就存在风险。
互联网服务商知道您连接了这个 IP 地址,这些信息可以与滥用投诉进行比对。
IP 地址是在互联网上追踪数据流动的主要标识。
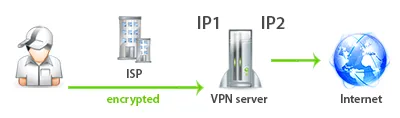
我们为连接和客户使用不同的 IP 地址,因此您的互联网服务提供商不知道您通过 VPN 浏览网站时使用哪个 IP 地址。
您通过 IP1 连接 VPN 服务器,但上网时使用 IP2。这会直接提高您在互联网上的匿名性。
我们的 Double VPN 连接也采用同样方案,因此会更换 4 个 IP 地址。您通过 IP1 连接第一台 VPN 服务器,然后流量从 IP2 前往第二台服务器的 IP3,最终通过 IP4 访问互联网。
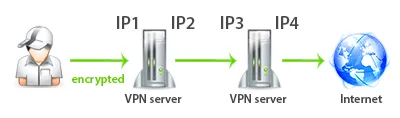
强制修改 TTL 参数
TTL 是 time to live 的缩写,表示数据包的生存时间。Windows 的标准 TTL 为 128,Linux 的 TTL = 64。
发送的数据包会被赋予 TTL 值,沿途每经过一个服务器,该值就减一。
例如,打开 google.com 时,请求数据包会经过多台服务器(主机),直到到达托管该网站的服务器。当发出数据包的 TTL 值变为 0 时,该数据包会被销毁。
TTL 参数的主要作用,是避免未送达的数据包永远在互联网中循环并造成泛滥。
换言之,利用传输数据包的 TTL 值,可以知道它经过了多少个节点,从而间接判断您的计算机距离多少个节点。
我们的服务器强制将此值改为标准值,让数据包看起来像是从我们的 VPN 服务器发出的。
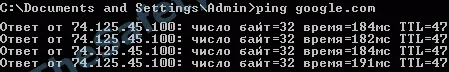
使用 ping 命令查看到主机 google.com 的 TTL 值。在本例中,TTL = 47。
使用 tracert 命令,查看数据包到达 google.com 前经过的主机数量。在本例中为 17。
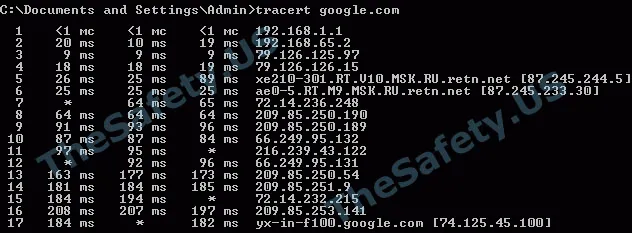
由上述例子可见,ping 命令显示数据包经过了 64 - 47 = 17 台主机,而 tracert 也显示主机数量为 17。本例采用标准 TTL = 64,因为接受测试的互联网服务提供商服务器运行 Linux。
以下示例展示相同操作,但使用我们的技术连接 VPN 服务器。
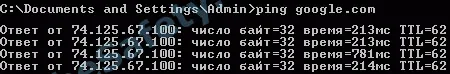
使用 ping 命令查看到 google.com 的 TTL 值,结果为 62。
通过 tracert 命令,查看数据包到达 google.com 之前经过的主机数。本例为 13。
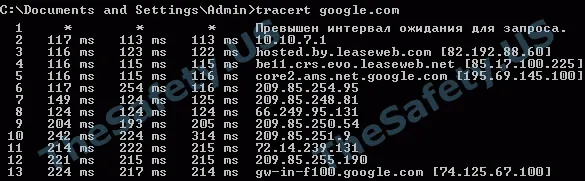
从这个例子可以看出,数据包到达最终主机 google.com 时 TTL = 62(即可以间接推断经过了 64 - 62 = 2 台主机),但实际上它会经过 13 台主机。
通过我们的 VPN 连接,您访问的资源将收到错误的位置信息。
TheSafety.US 用户评价
我们是互联网安全和匿名领域的专家。
自开展业务以来,没有任何关于我们服务的负面评价。
我们保护了所有客户。
我们收到过许多滥用投诉,但没有任何客户知道这件事。
只要遵循我们的建议,我们就保证您的匿名性。
Secure Kit——易用的 VPN 客户端
Secure Kit 会保护您的互联网连接。支持快速配置,并可将连接添加到收藏夹。
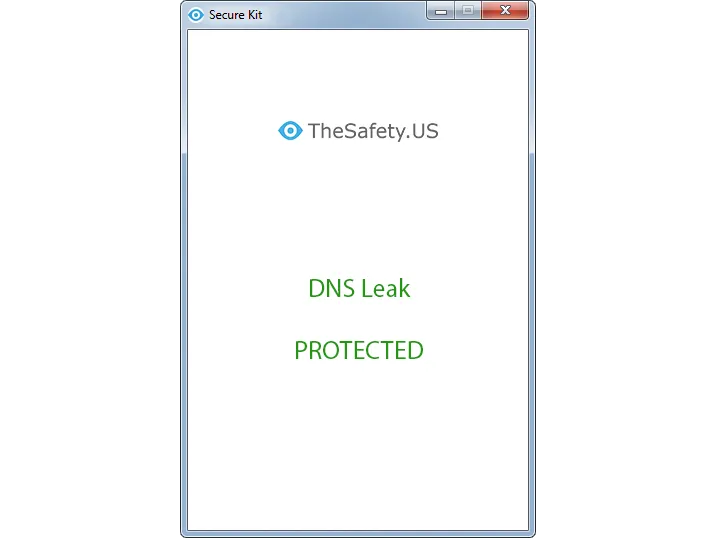
DNS 泄漏防护
Secure Kit 可防止 DNS 泄漏,即 DNS 查询泄漏,这种情况最常见于 Windows 操作系统。
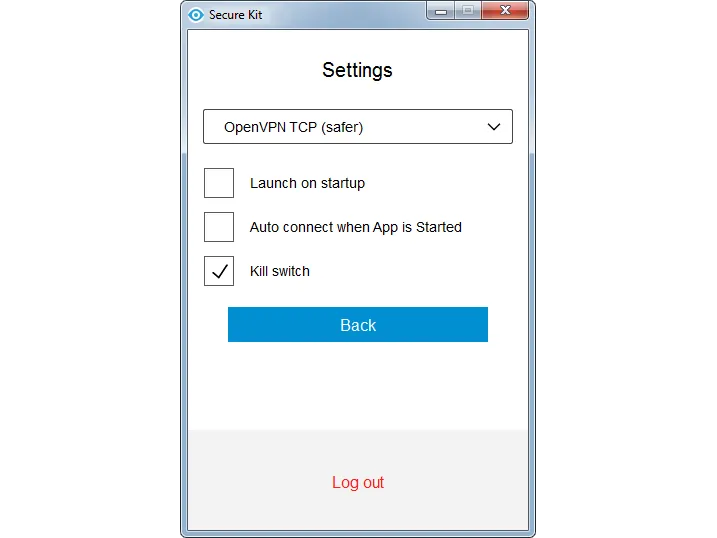
阻止互联网访问
使用 Kill Switch 阻止互联网访问。Secure Kit 会拦截所有绕过 VPN 通道的互联网连接。如果 VPN 中断,任何数据都不会泄漏到互联网。
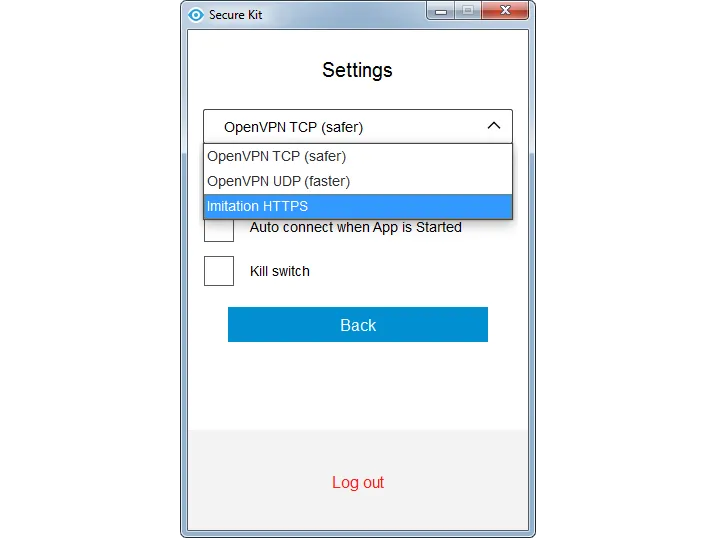
隐藏 VPN 的使用
请使用 Imitation HTTPS 协议,它模拟连接到 443 端口的普通 SSL 连接。Secure Kit 可以模拟通过 https 访问网站,没有人会知道您使用 VPN。
最快的 VPN
我们在以下网站测量了 VPN 连接速度 speedtest.net.
荷兰 Standard VPN,OpenVPN UDP 协议
荷兰 Standard VPN,OpenVPN TCP 协议。
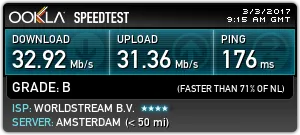
荷兰 Standard VPN,Imitation HTTPS 协议。
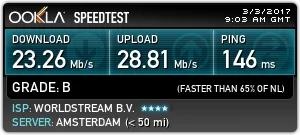
荷兰-法国 Double VPN,OpenVPN TCP 协议。
“匿名基础知识”知识库
2013 年,我们编写了第一本关于互联网匿名性的书籍。该书共 20 页,介绍了在互联网上保持匿名的基本方法。
如今,这本书已发展为知识库,汇集了有关互联网匿名性和安全性的资料。
匿名基础知识目录
VPN
- 什么是 VPN,以及何时需要使用
- 如何 100% 确定 VPN 服务是否记录日志
- 使用 Double VPN、Triple VPN 和 Quad VPN 是否安全
- 什么是 Parallel VPN,以及如何使用
- 设置 VPN 连接以确保稳定运行
代理
- 什么是代理,以及如何使用
- 代理类型及其来源
- 在浏览器和匿名工作软件中设置代理
其他方法
- 什么是 TOR 网络,以及是否可以使用
- 详细了解 SSH、独立服务器及其使用方法
- 是否可以使用匿名工具
浏览器
- 详细了解浏览器
- 匿名浏览器
- 实用的浏览器插件
- 如何检测主要安全参数
- Do not track 模式,以及如何防止跟踪
虚拟机
- 什么是虚拟机,如何使用
- 在 Windows 和 Mac OS X 上使用虚拟机的示例
- 安全操作系统的类型
间接安全性
- 如何加密数据,以及 TrueCrypt 的替代品
- 检查 IP 地址是否在黑名单中 - 为什么需要这样做?
- 使用 DNS 服务器
匿名性的法律问题
- 律师对常见问题的解答
开始工作前的检查清单
- 一套可在 5 分钟内检查所有主要参数的流程
- 匿名链设置示例