
Reseña del servicio VPN TheSafety.US
En esta reseña explicaremos cómo TheSafety.US garantiza el anonimato y la seguridad en Internet, así como las tecnologías que utilizamos para ello.
Navegación rápida por esta página:
Reseña del servicio VPN TheSafety.US
Base de conocimientos Abecé del anonimato
Servicio VPN anónimo sin registros
La pregunta más frecuente que nuestros clientes envían a asistencia técnica es: ¿cómo puedo comprobar que realmente no guardan registros?
Un servicio VPN anónimo es aquel que no guarda registros bajo ninguna circunstancia. Los registros permiten vigilar al usuario y saber qué sitios ha visitado y qué ha hecho en Internet.
El servicio VPN TheSafety.US no guarda registros
Garantizamos su anonimato y seguridad si sigue nuestras recomendaciones.
No podemos identificar a cada cliente por separado. En eso consiste el anonimato. Nuestro servicio es experto en anonimato en Internet. Llevamos muchos años protegiendo a nuestros clientes.
Cómo comprobar que los registros están desactivados
A menudo nos preguntan cómo comprobarlo. Antes no existían comprobaciones que permitieran hacerlo.
Gracias a nuestros clientes, decidimos que era hora de crear un algoritmo para averiguar si un servicio VPN guarda registros.
La forma más sencilla es pedir acceso al servidor VPN y comprobarlo personalmente. Sin embargo, este método para demostrar la ausencia de registros resulta peligroso para los servicios VPN.
Principales problemas de este método:
- es necesario controlar estrictamente las acciones del usuario, ya que puede subir al servidor un virus, un troyano o un bot.
- durante la comprobación, el propio usuario puede activar los registros para obtener información sobre los usuarios activos del servicio VPN (sabotaje por parte de la policía)
- y el mayor peligro: antes de la comprobación, el administrador del servicio VPN puede desactivar todos los registros durante la revisión del usuario y volver a activarlos una vez que esta termine.
Este método de comprobación no puede garantizar que el servidor VPN no guarde registros.
Si proporciona este acceso a cualquiera que lo solicite, el servicio VPN pone en peligro a sus clientes activos. Esto constituye una grave vulneración de la seguridad y el anonimato.
Hemos desarrollado lista de preguntas para saber si un servicio VPN guarda registros. Puede hacer estas preguntas a cualquier servicio VPN y analizar sus respuestas. Este método tiene una eficacia del 98%.
Por qué TheSafety.US no guarda registros
Si un servicio VPN bloquea su cuenta por realizar acciones prohibidas, significa que guarda registros.
No tenemos datos que podamos entregar.
Ofrecemos servicios VPN anónimos y no colaboramos con ninguna organización. No tenemos registros.
Hemos desarrollado un sistema sencillo que permite impedir determinadas acciones de los usuarios manteniendo desactivados los registros en los servidores VPN.
El secreto es que para TheSafety.US lo importante es detener el abuso contra el servidor. Una denuncia de abuso es una queja sobre determinadas acciones. Normalmente indica la hora del ataque, la dirección IP del atacante y otros detalles. Si se ignora, pueden desconectar el servidor.
Ejemplo de denuncia de abuso.
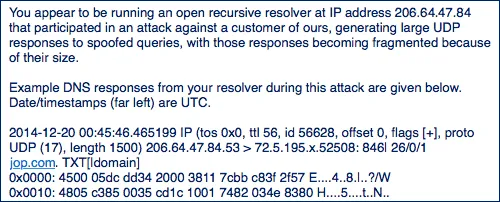
Bloqueamos el acceso al sitio que ha enviado una denuncia de abuso al centro de datos. Así, ningún cliente del servidor VPN podrá entrar en ese sitio. Se detendrán las acciones no deseadas y la cuenta de ese usuario seguirá funcionando.
Este es el principal secreto que permite a TheSafety.US ofrecer servicios VPN anónimos sin registros.
¿Se pueden desactivar por completo los registros?
Por ejemplo, en Windows Server es imposible desactivar completamente los registros. Sin embargo, hay sistemas operativos basados en Linux que sí lo permiten.
Así aparece el registro de un servidor VPN PPTP en el registro general del sistema. La imagen se ha tomado de Internet.
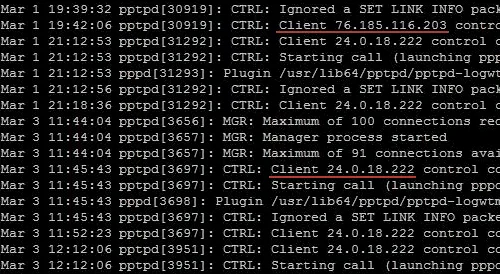
Los registros permiten conocer la hora de conexión, la dirección IP real del usuario y los datos de conexión.
PPTP VPN e IKEv2 VPN, al igual que L2TP VPN, no permiten desactivar completamente los registros y siguen escribiendo en el registro general del sistema.
¡Tenga cuidado! Si utiliza VPN PPTP, VPN IKEv2 o VPN L2TP mediante IPSec en otros servicios VPN, es posible que se guarden estos registros. Recomendamos utilizar una conexión OpenVPN.
En nuestros servidores VPN desactivamos el servicio syslog, responsable del registro general del sistema. Así, IKEv2 VPN no deja registros en el sistema y también dejan de registrarse muchos eventos del sistema operativo.
Para desactivar los registros del servidor OpenVPN, basta con añadir la línea log /dev/null al archivo de configuración.
Necesito una VPN sin registros
VPN muy rápida con tráfico ilimitado
Probamos la velocidad de nuestra conexión VPN en los Países Bajos en el sitio speedtest.net.
Las mediciones se realizaron mediante una conexión OpenVPN con protocolo UDP. El propio sitio speedtest.net elegía el servidor de prueba.
Nos sorprendió la velocidad de la conexión VPN.
No hay límites de velocidad para los usuarios. El tráfico es ilimitado.
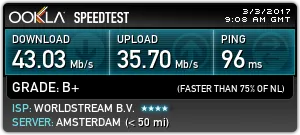
Debemos advertirle de que la velocidad de la conexión VPN depende de numerosos factores y puede variar al alza o a la baja según la carga de su conexión y de la conexión del centro de datos.
Un cifrado robusto protegerá sus datos
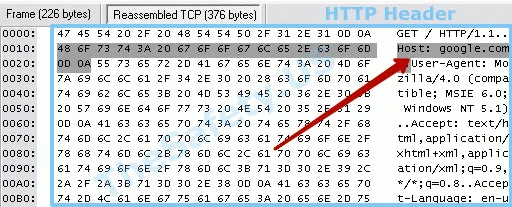
Todos los navegadores transmiten una cabecera HTTP con cierta información sobre su sistema operativo, navegador, idioma y sitios visitados. Gracias a ella, un sitio web puede identificar qué idioma utiliza y mostrarle la página en ese idioma.
En nuestra reseña de TheSafety.US, veamos con un analizador de tráfico cómo es una cabecera HTTP sin VPN. Su proveedor de Internet sabe qué sitios ha visitado.
Así es una cabecera HTTP al utilizar una VPN.
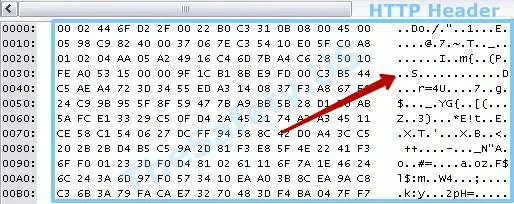
Utilizamos algoritmos de cifrado modernos y robustos. El tráfico no podrá descifrarse.
Todo el tráfico que utiliza VPN se cifra y se convierte en una secuencia de caracteres arbitrarios. Así, su proveedor de Internet no podrá saber qué sitios ha visitado con la VPN.
No incluimos en los certificados OpenVPN ningún identificador de conexión al servicio VPN. No hay referencias al dominio ni al correo electrónico.
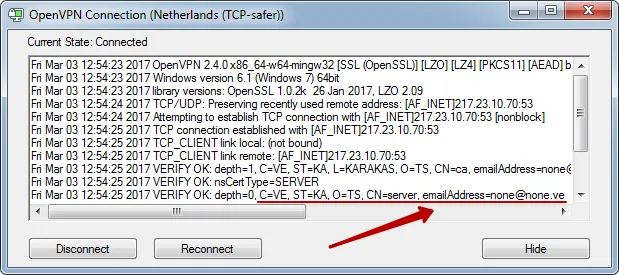
No se detectan huellas de VPN
VPN fingerprints son las huellas de una conexión VPN. Las conexiones VPN tienen parámetros como MSS y MTU. A partir de su configuración estándar se pueden calcular los valores habituales de MSS y MTU y deducir qué tipo de conexión VPN se utiliza. Esta tecnología se ha extendido ampliamente para detectar el uso de conexiones VPN.
La VPN de TheSafety.US no se detecta en la sección VPN fingerprints.
Nadie sabrá que utiliza una VPN. Compruebe su dirección IP
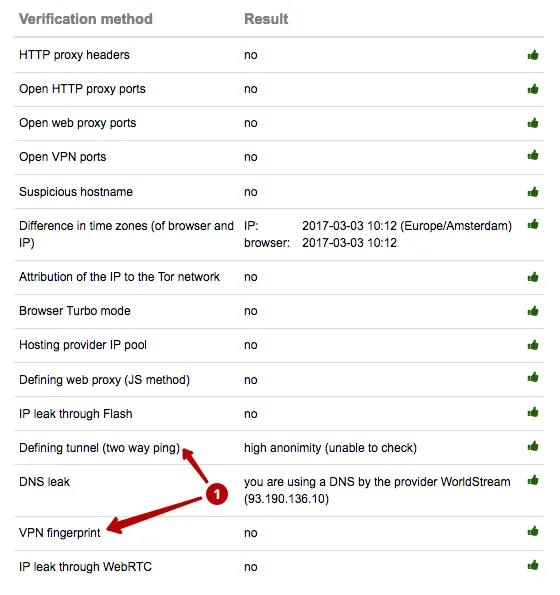
Quiero una VPN anónima sin Fingerprint
Conexión simultánea de hasta 4 dispositivos
Conecte todos sus dispositivos: ordenador, portátil, teléfono y tableta. También puede configurar la VPN en el router para que todos sus dispositivos utilicen automáticamente una conexión VPN protegida mediante wi-fi.
Protección contra fugas de DNS
DNS leak es una fuga de consultas DNS. El problema se detecta con más frecuencia en Windows, debido a cómo procesa esas consultas. Windows envía la consulta simultáneamente a todos los servidores DNS indicados en la configuración de red. El DNS local del proveedor de Internet responderá antes que el DNS del servidor VPN por su mayor proximidad geográfica.
A continuación se muestra un ejemplo de fuga de DNS: el país de la dirección IP no coincide con el del servidor DNS. Esto indica que se utiliza alguna herramienta de anonimización.
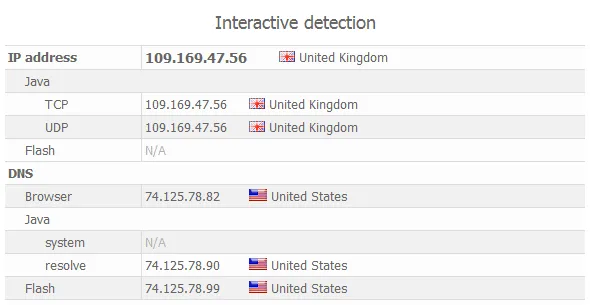
Ofrecemos recomendaciones para configurar el servicio DNS y eliminar las fugas de DNS.
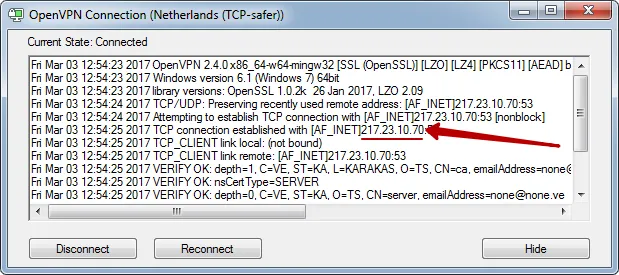
Conexión a una dirección IP en lugar de a un nombre de dominio
Un servidor VPN tiene una dirección IP concreta para la conexión. Imaginemos que 100 clientes lo utilizan. Si le ocurre algo al servidor (lo bloquean, lo incautan o falla el equipo), habrá que configurar el servidor VPN en una nueva dirección IP y avisar a todos los clientes del cambio.
Esto no resulta cómodo para los servicios VPN, ya que es más sencillo crear subdominios para las VPN de distintos países y cambiar las direcciones IP de esos dominios.
Si actuáramos igual, nuestros clientes se conectarían al servidor de Alemania de esta forma: de.thesafety.us
El problema es que los proveedores de Internet registran todas las solicitudes. Por tanto, guardarán un registro de que el usuario se conectó a ese dominio. Al visitar el sitio, resulta evidente que ofrece conexiones VPN y, por consiguiente, que el cliente se conectó a un servidor VPN.
Creemos que podría hacerse deliberadamente para poder enviar una solicitud oficial directamente al servicio VPN indicado. En este caso, no se puede hablar de anonimato alguno.
Nos conectamos mediante direcciones IP y no vinculamos los servidores VPN a dominios.
Secure Kit actualiza automáticamente las direcciones IP. Los clientes que configuran la aplicación oficial OpenVPN reciben una notificación por correo electrónico.
Su proveedor de Internet solo verá una conexión a una dirección IP.
Utilice una dirección IP estática compartida
Existen 2 tipos de direcciones IP.
- dedicada (única) para cada cliente: solo usted utiliza esta dirección IP en un momento dado
- estática y compartida por todos los clientes
Una dirección IP estática compartida es permanente, no cambia con el tiempo y es la misma para todos los usuarios.
La ventaja de una dirección IP estática compartida es que todos los clientes reciben la misma IP. Una denuncia de abuso indica la dirección IP del equipo atacante. Si todos utilizan la misma dirección, es imposible identificar al infractor concreto.
Si utiliza una dirección IP dedicada (única), el servicio puede rastrearle a través de esa IP única (si guarda registros).
Recomendamos utilizar una dirección IP estática compartida en el servidor VPN, ya que solo este método proporciona anonimato.
Puertos de conexión no estándar
Algunos proveedores de Internet bloquean los puertos estándar de las conexiones VPN. Con esos puertos no será posible conectarse a la VPN.
Por ejemplo, el puerto estándar de PPTP VPN es el 1723 y el de OpenVPN, el 1194.
Nuestro servicio utiliza puertos no estándar para las conexiones OpenVPN. Podrá utilizarlo con cualquier proveedor de Internet. Además, un puerto no estándar no revela directamente que utiliza una VPN.
Diferencia entre la dirección IP de entrada y la de salida
Recordemos que la función principal de una VPN es cambiar la dirección IP y cifrar el tráfico para ocultar al proveedor de Internet su actividad en la red.
Al conectarse a un servidor VPN, su proveedor de Internet sabrá a qué dirección IP se ha conectado y guardará esa información en sus registros.
Tenga cuidado al utilizar una VPN. Si el servicio le proporciona la misma dirección IP de entrada y de salida, existe un peligro.
Su proveedor de Internet sabe que se ha conectado a esta dirección IP y esos datos pueden cotejarse con la denuncia de abuso.
La dirección IP es el principal identificador que permite rastrear el movimiento de datos en Internet.
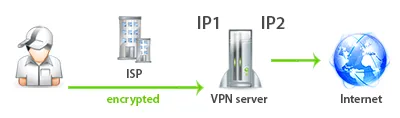
Utilizamos direcciones IP distintas para la conexión y para los clientes. Gracias a ello, su proveedor de Internet no sabrá qué dirección IP utiliza para visitar sitios con la VPN.
Se conectará al servidor VPN mediante IP1, pero navegará por Internet con IP2. Esto aumenta directamente su anonimato en Internet.
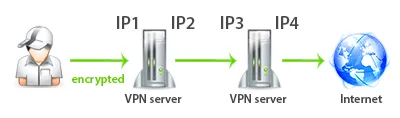
El mismo esquema se aplica a nuestras conexiones Double VPN. En este caso se cambian 4 direcciones IP. Usted se conecta al primer servidor VPN mediante IP1; después, el tráfico va desde IP2 hasta IP3 en el segundo servidor VPN. Finalmente, sale a Internet mediante IP4.
Quiero utilizar una VPN segura
Modificación forzada del parámetro TTL
TTL son las siglas de time to live, o tiempo de vida de un paquete enviado. El valor TTL estándar de Windows es 128; en Linux, TTL = 64.
Al paquete enviado se le asigna un valor TTL que disminuye en una unidad en cada servidor de su recorrido.
Por ejemplo, al abrir google.com, su paquete de solicitud pasa por varios servidores (hosts) hasta llegar al servidor donde se aloja el sitio. Cuando el TTL del paquete enviado llega a 0, el paquete se destruye.
La función principal del TTL es evitar que los paquetes no entregados sigan circulando eternamente por Internet y la saturen.
En otras palabras, el valor TTL del paquete transmitido permite averiguar por cuántos nodos ha pasado. Indirectamente, puede saberse a cuántos nodos se encuentra su equipo.
Nuestros servidores fuerzan el cambio de este valor al estándar. Así, el paquete parece haber sido enviado desde nuestro servidor VPN.
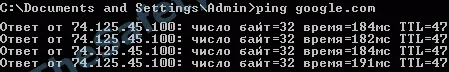
Con el comando ping averiguamos el TTL hasta el host google.com . En nuestro caso, TTL = 47.
Con tracert averiguamos cuántos hosts ha atravesado el paquete hasta google.com. En nuestro caso son 17.
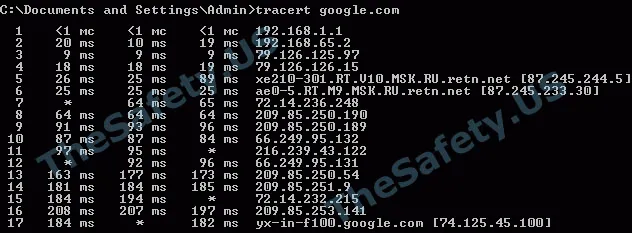
Como muestran los ejemplos anteriores, el comando ping indica que el paquete ha pasado por 64 - 47 = 17 hosts. La utilidad tracert también muestra 17 hosts. En este ejemplo tomamos el TTL estándar de 64 porque el servidor del proveedor de Internet donde se realizó la prueba utiliza Linux.
El siguiente ejemplo muestra las mismas acciones, pero con una conexión al servidor VPN mediante nuestra tecnología.
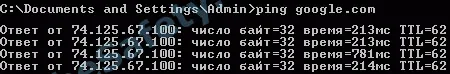
Con el comando ping averiguamos el valor TTL hasta google.com. Es de 62.
Con el comando tracert averiguamos por cuántos hosts ha pasado el paquete hasta llegar a google.com. En nuestro caso son 13.
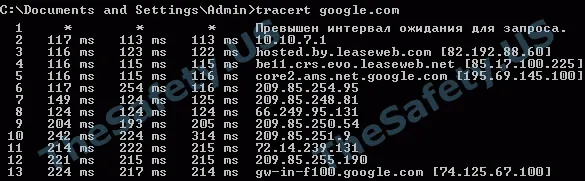
Este ejemplo muestra que el paquete llegará al host final google.com con TTL = 62 (lo que permite deducir indirectamente que ha pasado por 64 - 62 = 2 hosts), aunque en realidad pasará por 13 hosts.
Con nuestra conexión VPN, el recurso que visite recibirá datos incorrectos sobre su ubicación.
Opiniones sobre TheSafety.US
Somos expertos en seguridad y anonimato en Internet.
Durante todo nuestro tiempo de actividad no hemos recibido ninguna opinión negativa sobre nuestro trabajo.
Hemos protegido a todos los clientes.
Hemos recibido muchas denuncias de abuso, pero ningún cliente se ha enterado.
Garantizamos su anonimato si sigue nuestras recomendaciones.
¡Estoy con ustedes! Necesito su VPN
Secure Kit: cliente VPN fácil de usar
Secure Kit protegerá su conexión a Internet. Configuración rápida de conexiones y posibilidad de añadirlas a Favoritos.
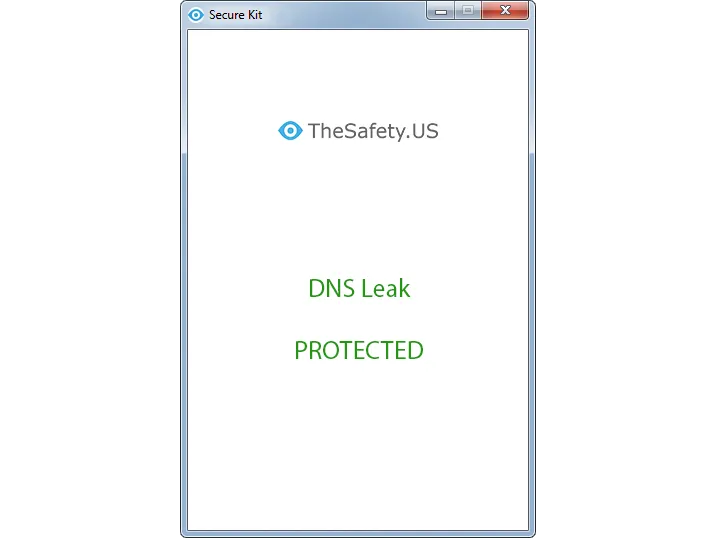
Protección contra fugas de DNS
Secure Kit protege contra las fugas de DNS, fugas de consultas DNS que se producen sobre todo en Windows.
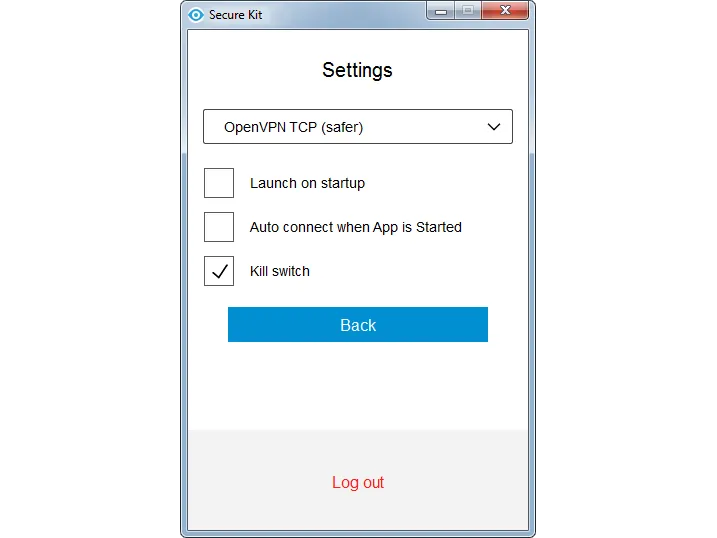
Bloqueo del acceso a Internet
Bloquee el acceso a Internet con Kill Switch. Secure Kit bloqueará todas las conexiones a Internet que no pasen por el canal VPN. Ningún dato se filtrará a Internet si la conexión VPN se interrumpe.
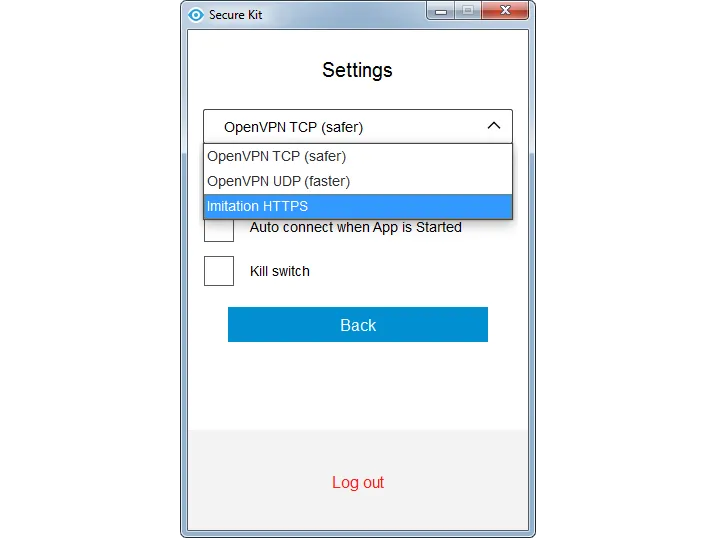
Oculte el uso de VPN
Utilice Imitation HTTPS, que imita una conexión SSL normal al puerto 443. Secure Kit puede simular la visita a un sitio web mediante https. Nadie sabrá que utiliza una VPN.
¡Funciones excelentes! Necesito su VPN
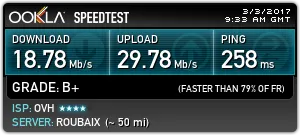
La VPN más rápida
Hemos medido la velocidad de nuestra conexión VPN en el sitio speedtest.net.
Standard VPN en los Países Bajos, protocolo OpenVPN UDP
Standard VPN en los Países Bajos, protocolo OpenVPN TCP.
Standard VPN en los Países Bajos, protocolo Imitation HTTPS.
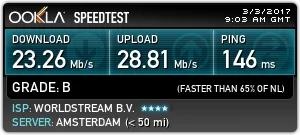
Double VPN Países Bajos-Francia, protocolo OpenVPN TCP.
Base de conocimientos "Abecé del anonimato"
En 2013 escribimos nuestro primer libro sobre anonimato en Internet. Tenía 20 páginas y contenía información básica sobre las formas de mantener el anonimato en Internet.
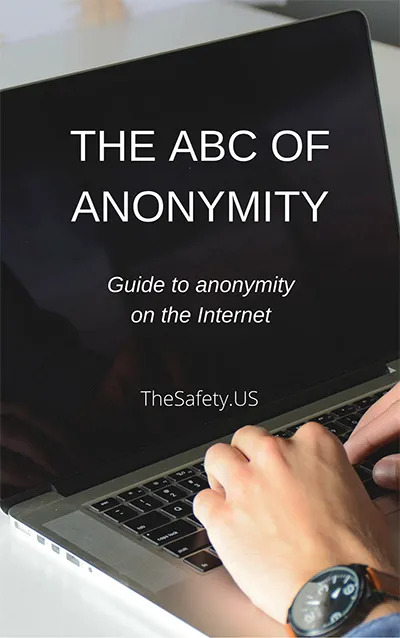
Este libro se ha convertido en una base de conocimientos que reúne materiales sobre anonimato y seguridad en Internet.
Contenido del Abecé del anonimato
VPN
- qué es una VPN y cuándo utilizarla
- cómo saber con un 100% de certeza si un servicio VPN guarda registros
- si es seguro utilizar Double VPN, Triple y Quad VPN
- qué es Parallel VPN y cómo utilizarlo
- configurar una conexión VPN para que funcione de forma estable
Proxies
- qué son los proxies y cómo utilizarlos
- tipos de proxies y de dónde proceden
- configuración de proxies en el navegador y en programas para trabajar de forma anónima
Otros métodos
- qué es la red TOR y si se puede utilizar
- más información sobre SSH, servidores dedicados y cómo utilizarlos
- si se pueden utilizar anonimizadores
Navegadores
- más información sobre los navegadores
- navegadores anónimos
- complementos útiles para navegadores
- cómo comprobar los principales parámetros de seguridad
- el modo Do not track y cómo protegerse del seguimiento
Máquinas virtuales
- qué es una máquina virtual y cómo utilizarla
- ejemplos de uso de máquinas virtuales en Windows y Mac OS X
- tipos de sistemas operativos seguros
Seguridad indirecta
- cómo cifrar datos. Alternativas a TrueCrypt
- comprobar una dirección IP en listas negras: ¿para qué sirve?
- uso del servidor DNS
Cuestiones jurídicas del anonimato
- respuestas de un abogado a las preguntas frecuentes
Lista de comprobación antes de empezar
- un esquema que permite comprobar todos los parámetros principales en 5 minutos
- ejemplos de configuración de cadenas anónimas
El acceso a la base de conocimientos cuesta $149.
¡Al comprar una VPN recibirá acceso gratuito a la base de conocimientos!
Necesito VPN y el ABC del anonimato