
Огляд VPN-сервісу TheSafety.US
У цьому огляді розберемо, як VPN-сервіс TheSafety.US забезпечує анонімність і безпеку в Інтернеті, а також розповімо, які технології ми для цього застосовуємо.
Швидка навігація сторінкою:
Огляд VPN-сервісу TheSafety.US
Анонімний VPN без журналів
Найчастіше питання, яке надходить до нашої технічної підтримки від клієнтів: як перевірити, що Ви справді не ведете логи?
Анонімний VPN за жодних умов не веде журналів. Вони допомагають стежити за користувачем, дізнаватися відвідані сайти та дії в Інтернеті.
TheSafety.US не веде журналів
Гарантуємо анонімність і безпеку за дотримання наших рекомендацій.
Ми не можемо ідентифікувати кожного клієнта окремо. У цьому анонімність. Наш сервіс — експерт з анонімності в Інтернеті, і ми багато років захищаємо клієнтів.
Як перевірити, що журнали вимкнено
Нас часто запитують, як це перевірити. Раніше таких перевірок не існувало.
Завдяки нашим клієнтам ми вирішили, що час створити алгоритм, який допоможе дізнатися, чи веде певний VPN-сервіс журнали.
Найпростіший спосіб — попросити доступ до VPN-сервера та переконатися самостійно. Але для VPN такий спосіб доведення відсутності журналів небезпечний.
Основні проблеми методу:
- потрібен суворий контроль користувача, бо він може завантажити вірус, троян або бот.
- під час перевірки користувач може сам увімкнути журнали, щоб отримати дані активних клієнтів (диверсія поліції)
- і найбільша небезпека: перед перевіркою адміністратор VPN-сервісу може вимкнути всі журнали на час перевірки користувачем, а потім знову їх увімкнути, коли перевірка завершиться.
Цей метод перевірки не гарантує відсутності журналів на VPN.
Надаючи такий доступ усім охочим, VPN ставить під удар активних клієнтів. Це грубе порушення безпеки й анонімності.
Ми розробили список запитань, щоб дізнатися, чи веде VPN журнали. Ви можете поставити ці питання будь-якому VPN-сервісу та проаналізувати відповіді на них. Результативність цього методу становить 98%.
Чому TheSafety.US не веде логи
Якщо будь-який VPN-сервіс блокує Ваш акаунт за виконання заборонених дій, це означає, що такий сервіс веде журнали.
Немає даних, які ми могли б видати.
Ми надаємо анонімні VPN-послуги й не співпрацюємо з будь-якими організаціями. У нас немає журналів.
Ми створили просту систему, що забороняє користувачам певні дії та дозволяє вимкнути журнали VPN.
Секрет у тому, що для VPN-сервісу TheSafety.US важливо припинити надходження скарг на сервер. Абуза — це скарга на певні дії. У ній зазвичай зазначаються час атаки, IP-адреса атакуючого та інші подробиці. Якщо ігнорувати скаргу, сервер можуть вимкнути.
Приклад скарги на зловживання.
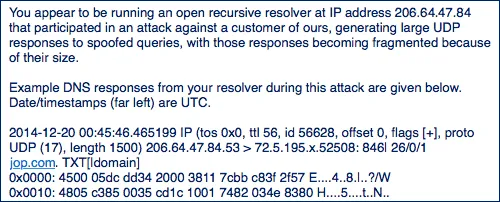
Ми блокуємо сайт, який надіслав скаргу в дата-центр. Жоден клієнт сервера більше не зайде туди. Небажані дії припиняться, а обліковий запис користувача працюватиме далі.
Це і є головний секрет надання анонімних послуг VPN-сервісом TheSafety.US без журналів.
Чи можна вимкнути логи повністю?
Наприклад, в операційній системі Windows Server повністю вимкнути журнали неможливо. Але існують ОС на основі Linux, де це можна зробити.
Так виглядає журнал PPTP VPN у загальному системному журналі. Зображення взято з Інтернету.
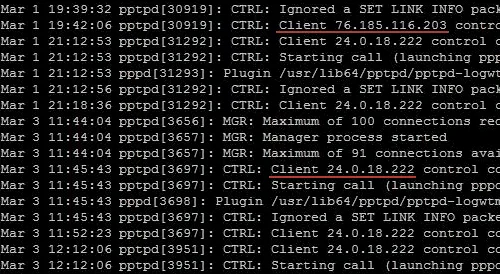
За даними журналу можна дізнатися час з'єднання, справжню IP-адресу користувача та дані підключення.
PPTP VPN, IKEv2 VPN, як і L2TP VPN, не мають функції повного вимкнення журналів і продовжують записувати журнал до загального журналу системи.
Будьте обережні! Якщо на інших VPN-сервісах використовуєте PPTP VPN, IKEv2 VPN чи L2TP VPN через IPSec, такі журнали можуть вестися. Рекомендуємо OpenVPN-з'єднання.
На наших VPN-серверах ми вимикаємо службу syslog, яка відповідає за загальний системний журнал. Отже, IKEv2 VPN не залишає журналів у системі, як і перестають записуватися багато подій в операційній системі.
Вимкнення журналів OpenVPN-сервера вирішується додаванням рядка log /dev/null до конфігураційного файлу.
Мені потрібен VPN без журналів
Дуже швидкий VPN із необмеженим трафіком
Ми протестували швидкість VPN у Нідерландах на сайті speedtest.net.
Вимірювання виконували через OpenVPN-з'єднання за протоколом UDP. Сервер для тестування обирав сам сайт speedtest.net.
Ми самі здивувалися швидкості VPN.
Немає обмежень швидкості для користувачів. Трафік необмежений.
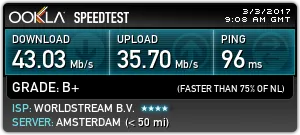
Ми зобов'язані попередити Вас, що швидкість VPN-з'єднання залежить від багатьох чинників і може змінюватися залежно від завантаженості Вашого каналу та каналу дата-центру як у більший, так і в менший бік.
Стійке шифрування захистить дані
Будь-який браузер передає HTTP-заголовок, що містить певну інформацію про Вашу операційну систему, браузер, мову та відвідані сайти. Саме за допомогою цієї інформації вебсайт може дізнатися, яку мову Ви використовуєте, і показати Вам сторінку сайту Вашою мовою.
У нашому огляді VPN-сервісу TheSafety.US за допомогою спеціальної програми-сніфера подивімося, як виглядає HTTP-заголовок без VPN. Ваш інтернет-провайдер знає, які сайти Ви відвідували.
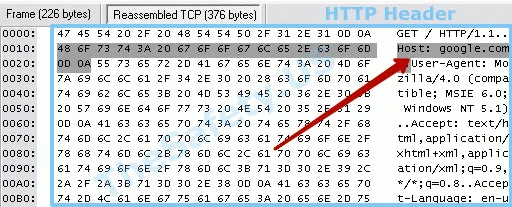
Так виглядає HTTP-заголовок із VPN.
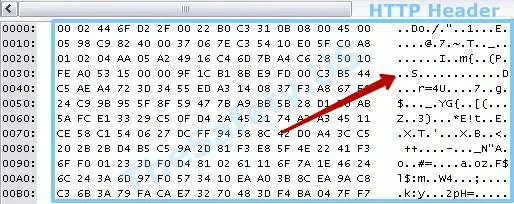
Використовуємо сучасні стійкі алгоритми шифрування. Трафік неможливо розшифрувати.
Увесь трафік із VPN шифрується та виглядає як набір довільних символів. Тому інтернет-провайдер не зможе дізнатися, які сайти Ви відвідували через VPN.
Ми не використовуємо в сертифікатах OpenVPN жодних ідентифікаційних ознак підключення до VPN-сервісу. Немає посилання на домен або Email.
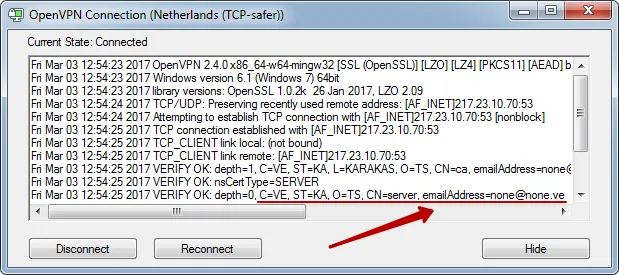
VPN-відбитки не визначаються
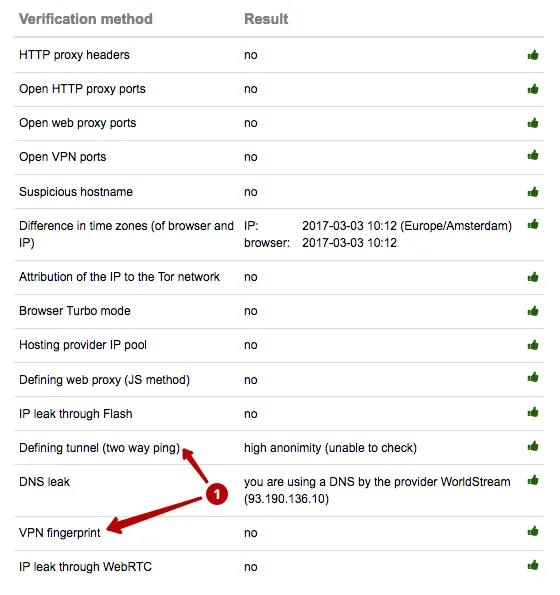
VPN fingerprints — відбитки VPN-з'єднання. VPN-з'єднання мають параметри MSS і MTU. За стандартними налаштуваннями можна розрахувати стандартні значення MSS і MTU та припустити, який тип VPN використовується. Ця технологія широко поширена для виявлення використання VPN-з'єднань.
VPN TheSafety.US не виявляється у VPN fingerprints.
Ніхто не дізнається про використання VPN. Перевірте свою IP-адресу
Хочу анонімний VPN без Fingerprint
Одночасне підключення до 4 пристроїв
Підключіть усі Ваші пристрої: комп'ютер, ноутбук, смартфон, планшет або налаштуйте VPN на роутері, і тоді всі Ваші пристрої автоматично використовуватимуть захищене VPN-з'єднання через wi-fi.
Захист від витоку DNS
DNS leak — це витік DNS-запитів. Найчастіше проблема виявляється в операційній системі Windows, оскільки це пов’язано з обробкою DNS-запитів. Windows надсилає DNS-запит одразу всім DNS-серверам, указаним у мережевих налаштуваннях операційної системи. Локальний DNS-сервер інтернет-провайдера відповість на DNS-запит швидше, ніж DNS від VPN-сервера, через географічну віддаленість.
Нижче приклад DNS leak: країна IP-адреси відрізняється від країни DNS-сервера. Це вказує на використання певного засобу анонімізації.
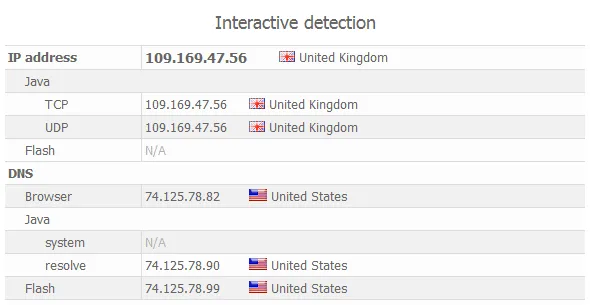
Рекомендуємо, як налаштувати DNS-службу для усунення витоку.
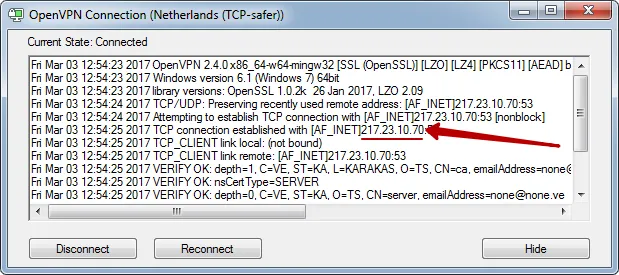
Підключення до IP, а не домену
VPN-сервер має певний IP для підключення. Уявімо, його використовують 100 клієнтів. Якщо щось станеться — блокування, вилучення або поломка обладнання, — потрібно налаштувати VPN на новому IP та повідомити всіх клієнтів про зміну.
Це незручно для VPN-сервісів: простіше створювати піддомени для різних країн і змінювати IP відповідного домену.
Якби ми чинили так само, наші клієнти підключалися б до сервера в Німеччині так: de.thesafety.us
Проблема в тому, що інтернет-провайдери записують у журнали всі запити. Відповідно, у журналах інтернет-провайдера зберігатиметься запис про те, що користувач підключився до такого домену. Зайшовши на сайт, одразу можна зрозуміти, що такий сервіс надає VPN-підключення, а отже, цей клієнт підключився до VPN-сервера.
На нашу думку, це можуть робити спеціально, щоб одразу надсилати офіційний запит до вказаного VPN. У такому разі про анонімність не йдеться.
Ми підключаємося до IP та не прив'язуємо VPN до доменів.
Secure Kit автоматично оновлює дані IP-адрес. Клієнтів, які налаштовують офіційний застосунок OpenVPN, повідомляють електронною поштою.
Провайдер побачить лише підключення до IP.
Використовуйте спільний статичний IP
Є 2 типи IP-адрес.
- виділена (унікальна) кожному клієнту — лише Ви використовуєте IP в певний момент
- спільний статичний для всіх клієнтів
Статична спільна IP-адреса є постійною, не змінюється з часом і однакова для всіх користувачів.
Перевага статичної спільної IP-адреси полягає в тому, що всі клієнти отримують однакову IP-адресу. Коли надходить скарга, у ній зазначається IP-адреса атакуючого комп'ютера. Якщо всі клієнти використовують одну адресу, виявити конкретного порушника неможливо.
Якщо Ви використовуватимете виділену, унікальну IP-адресу, сервіс може відстежити Вас за використанням цієї адреси, якщо він веде журнали.
Рекомендуємо використовувати статичну спільну IP-адресу на VPN-сервері, оскільки лише такий спосіб забезпечує анонімність.
Нестандартні порти підключення
Деякі Інтернет-провайдери блокують стандартні порти VPN-з'єднань. За їх використання підключення буде неможливим.
Наприклад, стандартний порт PPTP VPN — 1723, OpenVPN — 1194.
Ми використовуємо нестандартні порти OpenVPN. Наш сервіс працюватиме з будь-яким провайдером. Нестандартний порт також не видає VPN безпосередньо.
Різниця вхідної й вихідної IP-адреси
Нагадаємо, основне призначення VPN — зміна IP та шифрування трафіку, щоб приховати активність від провайдера.
Під час підключення до VPN-сервера Ваш інтернет-провайдер знатиме, що Ви підключилися до певної IP-адреси, і ця інформація збережеться в його журналах.
Будьте обережні, коли використовуєте VPN. Якщо VPN-сервіс надає Вам ту саму IP-адресу на вході й на виході, це є небезпекою.
Ваш інтернет-провайдер знає, що Ви підключилися до цієї IP-адреси, і ці дані можна зіставити зі скаргою про порушення.
IP-адреса — основна характеристика, за якою можна відстежити рух даних в Інтернеті.
Ми використовуємо різні IP для підключення та клієнтів. Тому провайдер не знатиме Вашу IP для відвідування сайтів з VPN.
Ви підключатиметеся до VPN-сервера через IP1, а в Інтернеті перебуватимете під IP2. Це безпосередньо підвищує Вашу анонімність в Інтернеті.
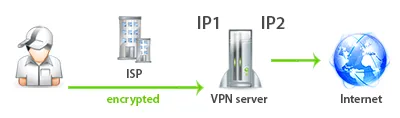
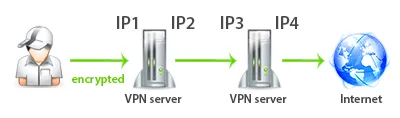
Така сама схема працює в нас для Double VPN. Відповідно змінюються 4 IP-адреси. Ви підключитеся до першого VPN-сервера за IP1, далі трафік піде з IP2 до другого VPN-сервера на IP3. У результаті в Інтернет Ви виходитимете через IP4.
Хочу використовувати безпечний VPN
Примусова зміна TTL
TTL — скорочення time to live, час життя надісланого пакета. Стандартне значення для Windows — 128, для Linux TTL = 64.
Пакету, що надсилається, присвоюється значення TTL, і це значення зменшується на одиницю кожним сервером на шляху його проходження.
Наприклад, при відкритті google.com пакет запиту проходить кілька серверів (хостів), доки не досягне сервера сайту. Коли TTL надісланого пакета стає 0, цей пакет знищується.
Основне призначення TTL — не дати недоставленим пакетам вічно блукати Інтернетом і переповнювати його.
Іншими словами, за допомогою значення TTL передаваного пакета можна дізнатися, скільки вузлів пройшов пакет. Опосередковано можна з'ясувати, за скількома вузлами розташований Ваш комп'ютер.
Наші сервери примусово змінюють значення на стандартне: пакет ніби відправлено з нашого VPN.
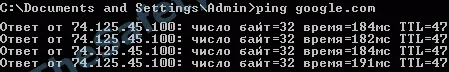
Командою ping дізнаємося TTL до google.com . У нас TTL = 47.
За допомогою tracert дізнаємося кількість хостів, через які пакет пройшов до google.com. У нашому випадку це 17 хостів.
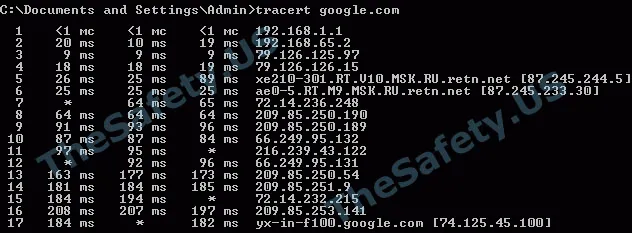
Як видно з наведених прикладів, командою ping ми дізналися, що пакет пройшов 64 - 47 = 17 хостів. Утиліта tracert також показує 17 хостів. У цьому прикладі взято стандартне значення TTL = 64, оскільки на сервері інтернет-провайдера, де проводили тестування, установлено Linux.
Наступний приклад показує ті самі дії, але з підключенням за нашою технологією.
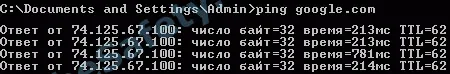
Командою ping визначимо TTL до google.com. Він дорівнює 62.
Командою tracert дізнаємося кількість хостів, через які пакет пройшов до google.com. У нашому випадку їх 13.
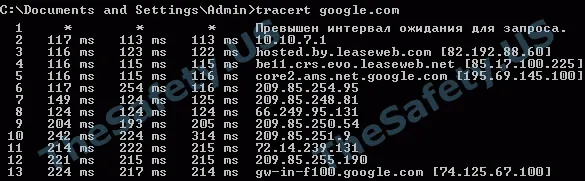
Із прикладу видно, що пакет прийде на кінцевий хост google.com зі значенням TTL = 62 (тобто можна непрямо припустити, що він пройшов 64 - 62 = 2 хости), але насправді пройде 13 хостів.
Через наше VPN-з'єднання відвідуваний ресурс отримає хибні дані про Ваше місце перебування.
Відгуки про TheSafety.US
Ми експерти з безпеки й анонімності в Інтернеті.
За весь час немає жодного негативного відгуку про нашу роботу.
Ми захистили всіх клієнтів.
Ми отримували багато скарг, але жоден клієнт про це не дізнався.
Ми гарантуємо анонімність за дотримання наших рекомендацій.
Хлопці, я з Вами! Мені потрібен Ваш VPN
Secure Kit — зручний VPN-клієнт
Secure Kit захистить Інтернет-з'єднання. Швидке налаштування та додавання підключень до обраного.
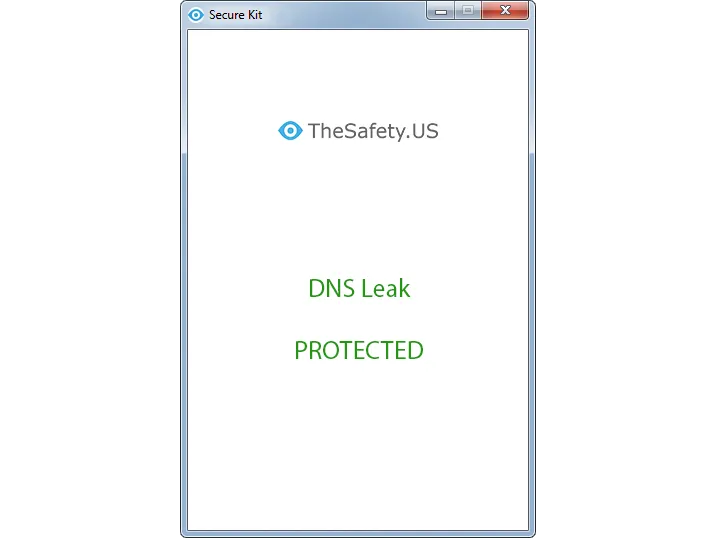
Захист від витоку DNS
Secure Kit захищає від DNS leak — витоку DNS-запитів, найпоширенішого у Windows.
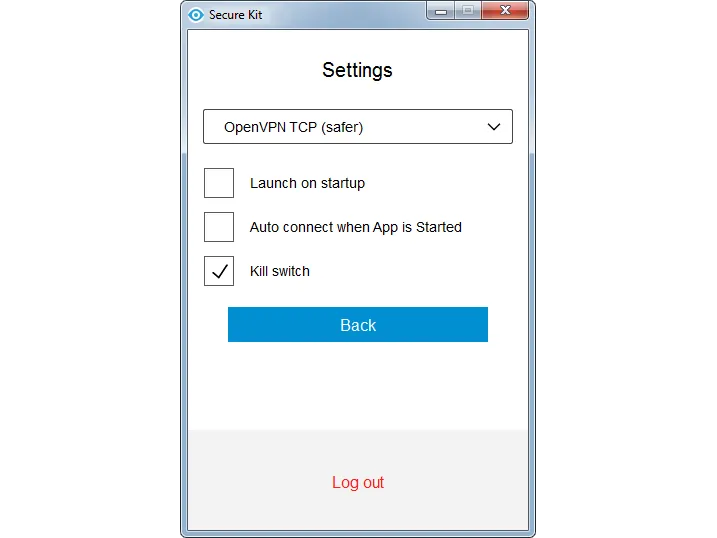
Блокування Інтернету
Заблокуйте доступ до Інтернету за допомогою Kill Switch. Secure Kit заблокує всі інтернет-з'єднання, що йдуть в обхід VPN-каналу. Якщо VPN-з'єднання розірветься, жодні дані не витечуть в Інтернет.
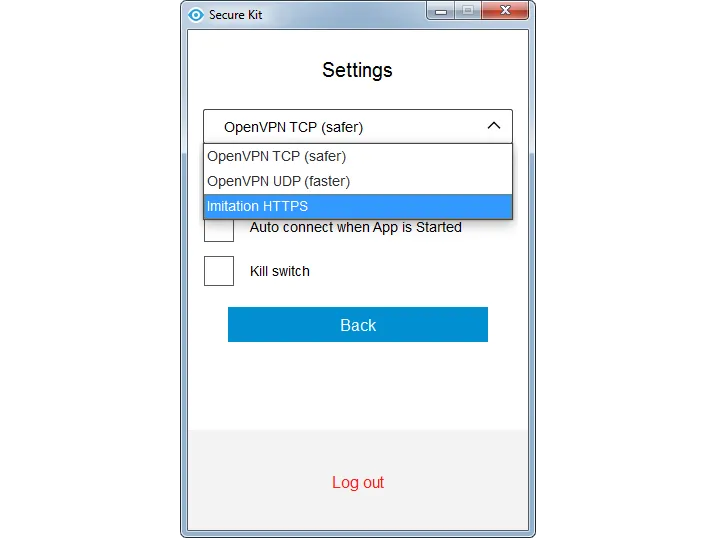
Приховайте використання VPN
Використовуйте Imitation HTTPS, який імітує звичайний SSL на порт 443. Secure Kit імітує відвідування сайту через https. Ніхто не дізнається про VPN.
Круті функції! Мені потрібен Ваш VPN
Найшвидший VPN
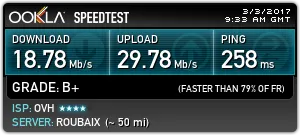
Ми виміряли швидкість VPN на сайті speedtest.net.
Standard VPN у Нідерландах, OpenVPN UDP
Standard VPN у Нідерландах, OpenVPN TCP.
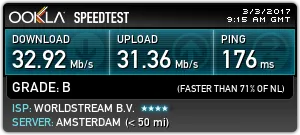
Standard VPN у Голландії, протокол Imitation HTTPS.
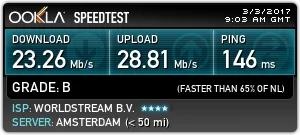
Double VPN Нідерланди-Франція, OpenVPN TCP.
База знань "Абетка анонімності"
У 2013 році ми написали першу книгу про анонімність в Інтернеті. Книга складалася з 20 сторінок і містила основні відомості про способи бути анонімними в Інтернеті.
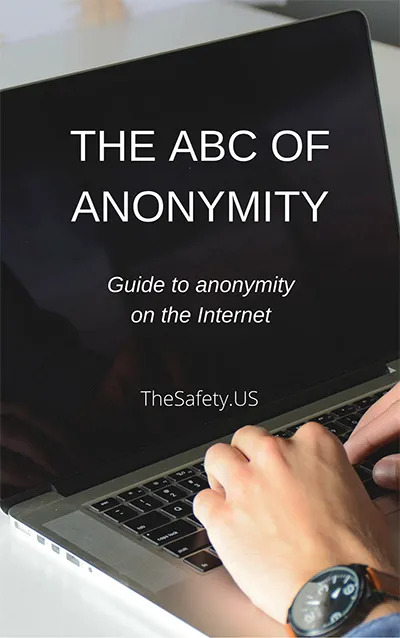
Зараз ця книга перетворилася на базу знань, де зібрані матеріали про анонімність і безпеку в Інтернеті.
Зміст Абетки анонімності
VPN
- що таке VPN і коли ним користуватися
- як на 100% дізнатися, чи веде VPN-сервіс журнали
- чи безпечно використовувати Double VPN, Triple і Quad VPN
- що таке Parallel VPN і як ним користуватися
- налаштування VPN-з'єднання для стабільної роботи
Проксі
- що таке проксі та як ними користуватися
- види проксі та звідки вони беруться
- налаштування проксі в браузері й програмах для анонімної роботи
Інші способи
- що таке мережа TOR і чи можна нею користуватися
- докладно про SSH, виділені сервери та користування ними
- чи можна використовувати анонімайзери
Браузери
- докладно про браузери
- анонімні браузери
- корисні розширення для браузерів
- як перевірити головні параметри безпеки
- режим Do not track і як захиститися від стеження
Віртуальні машини
- що таке віртуальна машина та як користуватися
- приклади роботи з віртуальними машинами у Windows і Mac OS X
- види безпечних операційних систем
Непряма безпека
- як зашифрувати дані. Аналоги TrueCrypt
- перевірка IP-адреси в чорних списках — навіщо це потрібно?
- використання DNS-сервера
Юридичні питання анонімності
- відповіді юриста на часті запитання
Контрольний список перед роботою
- схема, завдяки якій за 5 хвилин можна перевірити всі основні параметри
- приклади налаштування анонімних ланцюжків
Доступ до бази знань коштує $149.
Купуючи VPN, Ви безкоштовно отримуєте базу знань!
Мені потрібен VPN та «Абетка анонімності»