
TheSafety.US VPN xizmati sharhi
Ushbu sharhda TheSafety.US VPN xizmati Internetda anonimlik va xavfsizlikni qanday ta’minlashini ko‘rib chiqamiz hamda buning uchun qanday texnologiyalardan foydalanishimizni aytib beramiz.
Bu sahifa bo‘ylab tez navigatsiya:
TheSafety.US VPN xizmati sharhi
Anonimlik alifbosi bilimlar bazasi
Jurnallar yuritmaydigan anonim VPN xizmati
Mijozlardan texnik yordamimizga eng ko'p keladigan savol: haqiqatan jurnallar yuritmasligingizni qanday tekshirishim mumkin?
Anonim VPN xizmati hech qanday sharoitda jurnallar yuritmaydigan xizmatdir. Jurnallar foydalanuvchini kuzatish, qaysi saytlarga kirgani va Internetda nima qilganini bilishga yordam beradi.
TheSafety.US VPN xizmati jurnallar yuritmaydi
Tavsiyalarimizga amal qilsangiz, anonimligingiz va xavfsizligingizga kafolat beramiz.
Har bir mijozni alohida aniqlay olmaymiz. Anonimlikning mohiyati ham shunda. Xizmatimiz Internetdagi anonimlik bo‘yicha mutaxassisdir. Ko‘p yillardan beri mijozlarimizni himoya qilamiz.
Jurnallar o‘chirilganini qanday tekshirish mumkin
Buni qanday tekshirish mumkinligini bizdan tez-tez so‘rashadi. Avval buni amalga oshiradigan hech qanday tekshiruv mavjud emas edi.
Mijozlarimiz tufayli istalgan VPN xizmatida log yuritilishini aniqlash uchun biror algoritm yaratish vaqti keldi deb qaror qildik.
Eng oddiy usul — VPN serveriga kirish huquqini so'rab, o'zingiz ishonch hosil qilish. Ammo VPN xizmatlari uchun jurnallar yo‘qligini isbotlashning bunday usuli xavfli.
Bu usulning asosiy muammolari:
- Foydalanuvchi harakatlarini qat’iy nazorat qilish kerak, chunki u serverga virus, troyan yoki bot yuklashi mumkin.
- Tekshiruv vaqtida foydalanuvchi shu VPN xizmatining faol foydalanuvchilari haqida biror ma’lumot olish uchun jurnallarni o‘zi yoqishi mumkin (politsiya tomonidan uyushtirilgan sabotaj)
- va eng katta xavf: tekshiruvdan oldin VPN xizmati administratori foydalanuvchi tekshirayotgan paytda barcha jurnallarni o'chirib, tekshiruv tugagach yana yoqishi mumkin.
Bu tekshirish usuli VPN serverida jurnallar yo‘qligiga kafolat bera olmaydi.
Bunday ruxsatni barcha xohlovchilarga berish VPN xizmatining faol mijozlarini xavf ostiga qo‘yadi. Bu xavfsizlik va anonimlikning qo‘pol buzilishidir.
Biz ishlab chiqdik VPN xizmati log yuritishini bilish uchun savollar ro‘yxati. Bu savollarni istalgan VPN xizmatiga berib, javoblarini tahlil qilishingiz mumkin. Ushbu usul samaradorligi 98%.
Nega TheSafety.US xizmati jurnallar yuritmaydi
Qandaydir VPN xizmati taqiqlangan harakatlar uchun akkauntingizni bloklasa, bu xizmat jurnallar yuritishini bildiradi.
Bizda taqdim etishimiz mumkin bo‘lgan ma’lumotlar yo‘q.
Biz anonim VPN xizmatlarini ko'rsatamiz va hech qanday tashkilot bilan hamkorlik qilmaymiz. Bizda jurnallar yo'q.
Biz foydalanuvchilarga muayyan harakatlarni taqiqlab, shu bilan birga VPN serverlarida jurnallarni o‘chirib qo‘yish imkonini beradigan oddiy tizim yaratdik.
Sir shundaki, TheSafety.US VPN xizmati uchun serverga kelayotgan shikoyatni to'xtatish muhim. Abuza — biror harakat ustidan shikoyat. Unda odatda hujum vaqti, hujum qiluvchining IP manzili va boshqa tafsilotlar ko'rsatiladi. Shikoyat e'tiborsiz qoldirilsa, serverni o'chirishlari mumkin.
Shikoyat misoli.
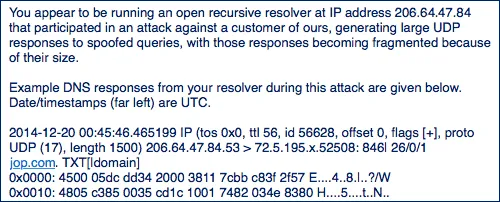
Ma’lumotlar markaziga shikoyat yuborgan saytga kirishni bloklaymiz. Shu tariqa, VPN serverining hech bir mijozi bu saytga kira olmaydi. Natijada nomaqbul harakatlar to‘xtatiladi, foydalanuvchining akkaunti esa ishlashda davom etadi.
TheSafety.US VPN xizmati jurnallarsiz anonim xizmatlar ko'rsatishining asosiy siri ham shu.
Jurnallarni to'liq o'chirish mumkinmi?
Masalan, Windows Server operatsion tizimida jurnallarni to'liq o'chirib bo'lmaydi. Lekin Linux asosidagi ayrim operatsion tizimlarda buni qilish mumkin.
PPTP VPN serverining umumiy tizim jurnalidagi yozuvi shunday ko‘rinadi. Rasm Internetdan olingan.
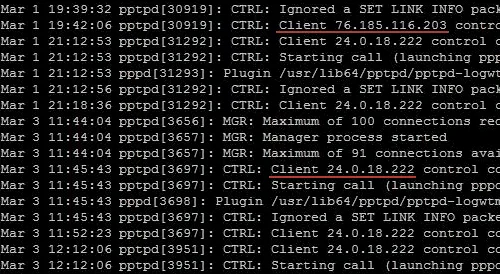
Jurnal ma'lumotlari orqali ulanish vaqti, foydalanuvchining haqiqiy IP manzili va ulanish ma'lumotlarini bilish mumkin.
PPTP VPN, IKEv2 VPN, shuningdek L2TP VPN jurnallarni to'liq o'chirish funksiyasiga ega emas va umumiy tizim jurnaliga yozishni davom ettiradi.
Ehtiyot bo‘ling! Boshqa VPN xizmatlarida PPTP VPN, IKEv2 VPN yoki IPSec orqali L2TP VPN ishlatsangiz, bunday jurnallar yuritilishi ehtimoli bor. OpenVPN ulanishidan foydalanishni tavsiya qilamiz.
VPN serverlarimizda umumiy tizim jurnali uchun javobgar syslog xizmatini o'chiramiz. Shu tariqa IKEv2 VPN tizimda jurnallar qoldirmaydi, shuningdek, operatsion tizimdagi ko'plab voqealar ham yozilmay qo'yadi.
OpenVPN serveri jurnallarini o'chirish konfiguratsiya fayliga log /dev/null satrini qo'shish orqali hal qilinadi.
Menga jurnallar yuritmaydigan VPN kerak
Cheksiz trafikli juda tezkor VPN
Niderlandiyadagi VPN ulanishimiz tezligini quyidagi saytda sinab ko‘rdik speedtest.net.
O‘lchovlar UDP protokolidagi OpenVPN ulanishi orqali amalga oshirildi. Sinov serverini speedtest.net saytining o‘zi tanladi.
VPN ulanishi tezligidan o'zimiz ham hayratlandik.
Foydalanuvchilar uchun hech qanday tezlik cheklovi yo‘q. Trafik cheklanmagan.
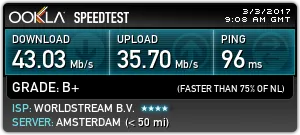
VPN ulanishi tezligi ko'plab omillarga bog'liqligi va kanalingiz hamda ma'lumotlar markazi kanali yuklanishiga qarab oshishi ham, kamayishi ham mumkinligi haqida sizni ogohlantirishimiz shart.
Mustahkam shifrlash ma’lumotlaringizni himoyalaydi
Har bir brauzer operatsion tizimingiz, brauzer, til va tashrif buyurilgan saytlar haqidagi ma'lum axborotni o'z ichiga olgan HTTP sarlavhasini uzatadi. Aynan shu ma'lumot yordamida veb-sayt qaysi tildan foydalanishingizni bilib, sayt sahifasini tilingizda ko'rsatishi mumkin.
TheSafety.US VPN xizmati sharhimizda maxsus sniffer dasturi yordamida VPN ishlatilmaganda HTTP sarlavhasi qanday ko‘rinishini bilib olaylik. Internet provayderingiz qaysi saytlarga kirganingizni biladi.
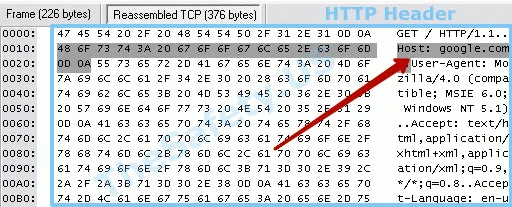
VPN ishlatilganda HTTP sarlavhasi shunday ko‘rinadi.
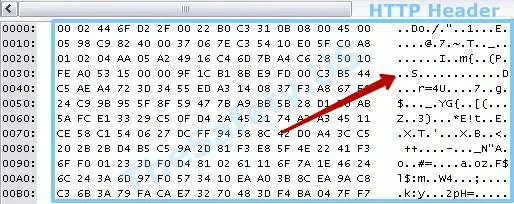
Zamonaviy, barqaror shifrlash algoritmlaridan foydalanamiz. Trafikni shifrdan chiqarish imkonsiz bo‘ladi.
VPN dan foydalanilganda butun trafik shifrlanadi va tasodifiy belgilar to‘plamiga aylanadi. Shu tariqa Internet provayderingiz VPN ostida qaysi saytlarga kirganingizni bila olmaydi.
OpenVPN sertifikatlarida VPN xizmatiga ulanishni aniqlaydigan hech qanday belgilardan foydalanmaymiz. Domen yoki Email'ga havola yo'q.
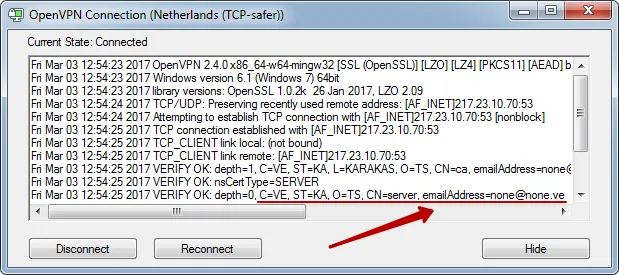
VPN fingerprints aniqlanmaydi
VPN fingerprints — VPN ulanishining izlari. VPN ulanishlarida MSS va MTU kabi parametrlar bor. VPN ulanishlarining standart sozlamalaridan foydalanib, MSS va MTU parametrlarining standart qiymatlarini hisoblash va qaysi VPN ulanish turi ishlatilayotganini taxmin qilish mumkin. Bu texnologiya VPN ulanishi ishlatilishini aniqlashda keng tarqalgan.
TheSafety.US VPN’i VPN fingerprints bo‘limida aniqlanmaydi.
VPN dan foydalanayotganingizni hech kim bilmaydi. IP manzilingizni tekshiring
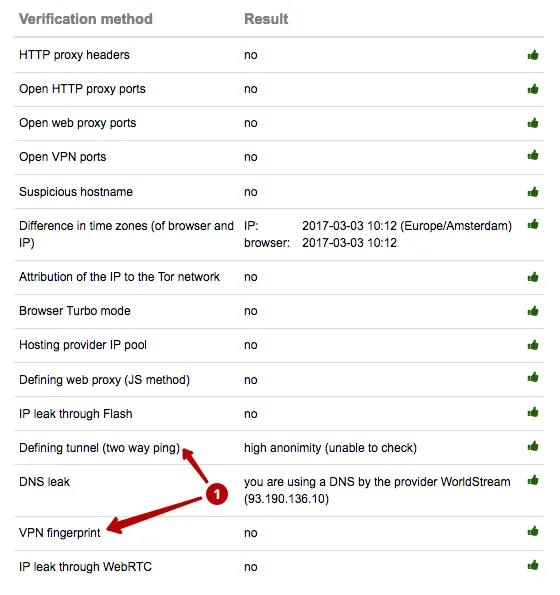
Fingerprint siz anonim VPN istayman
4 tagacha qurilmani bir vaqtda ulash
Barcha qurilmalaringizni ulang: kompyuter, noutbuk, smartfon, planshet yoki routerda VPN sozlang, shunda barcha qurilmalaringiz avtomatik ravishda wi-fi orqali himoyalangan VPN ulanishidan foydalanadi.
DNS leak dan himoya
DNS leak — DNS so'rovlarining sizib chiqishi. Ko'pincha muammo Windows operatsion tizimida aniqlanadi, chunki bu DNS so'rovlarini qayta ishlash bilan bog'liq. Windows DNS so'rovini operatsion tizimning tarmoq sozlamalarida ko'rsatilgan barcha DNS serverlariga birdan yuboradi. Internet-provayderning mahalliy DNS serveri geografik uzoqlik tufayli VPN serveri DNS'iga qaraganda DNS so'roviga tezroq javob beradi.
Quyida DNS leak misoli — IP manzil mamlakati va DNS server mamlakati farqi keltirilgan. Bu qandaydir anonimlashtirish vositasi ishlatilayotganini bildiradi.
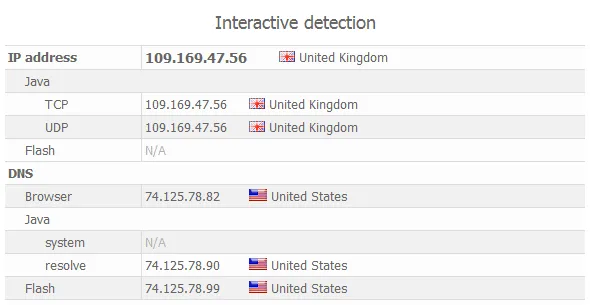
DNS leak’ni bartaraf etish uchun DNS xizmatini qanday sozlash bo‘yicha tavsiyalar beramiz.
Domen nomiga emas, IP manzilga ulanish
VPN serverining ulanish uchun muayyan IP manzili bor. Bu VPN serveridan foydalanadigan 100 ta mijoz borligini tasavvur qilaylik. VPN serverida biror narsa yuz bersa (bloklansa, olib qo‘yilsa, uskuna buzilsa), VPN serverini yangi IP manzilda sozlash va barcha mijozlarga IP manzil o‘zgargani haqida xabar berish kerak bo‘ladi.
Bu VPN xizmatlari uchun noqulay, chunki turli mamlakatlardagi VPN uchun subdomenlar yaratib, shu domenning IP manzillarini o‘zgartirish osonroq.
Biz ham xuddi shunday qilganimizda, mijozlarimiz Germaniyadagi serverga quyidagicha ulanardi: de.thesafety.us
Muammo shundaki, Internet-provayderlar barcha so'rovlarni jurnallaydi. Shunga ko'ra, Internet-provayder jurnallarida foydalanuvchi bunday domenga ulangani haqida yozuv saqlanadi. Saytga kirganda bu xizmat VPN ulanishlarini taqdim etishini, demak, ushbu mijoz VPN serveriga ulanganini darhol tushunish mumkin.
Bizningcha, bu ko‘rsatilgan VPN xizmatiga darhol rasmiy so‘rov yuborish mumkin bo‘lishi uchun ataylab qilingan bo‘lishi mumkin. Bu holda biror anonimlik haqida gapirib bo‘lmaydi.
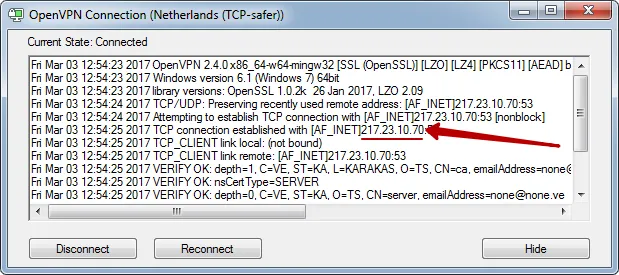
Biz IP manzilga ulanishdan foydalanamiz va VPN serverlarini domenlarga bog‘lamaymiz.
Secure Kit IP manzillar ma'lumotlarini avtomatik yangilaydi. Rasmiy OpenVPN ilovasini sozlaydigan mijozlarga elektron pochta orqali xabar beriladi.
Internet provayderingiz faqat IP manzilga ulanishni ko‘radi.
Umumiy statik IP manzildan foydalaning
IP manzillarning 2 ta turi mavjud.
- har bir mijoz uchun ajratilgan (noyob) — muayyan vaqtda ushbu IP manzildan faqat siz foydalanasiz
- Barcha mijozlar uchun umumiy statik
Statik umumiy IP manzil — doimiy, vaqt o'tishi bilan o'zgarmaydigan va barcha foydalanuvchilar uchun bir xil bo'lgan manzil.
Statik umumiy IP manzilning afzalligi — barcha mijozlar bir xil IP manzil oladi. Shikoyat kelganda unda hujum qilayotgan kompyuterning IP manzili ko'rsatiladi. Barcha mijozlar bitta manzildan foydalansa, muayyan qoidabuzarni aniqlab bo'lmaydi.
Ajratilgan (noyob) IP manzildan foydalansangiz, xizmat noyob IP manzildan foydalanishingiz orqali sizni kuzatishi mumkin (agar u jurnallar yuritsa).
VPN serverida statik umumiy IP manzildan foydalanishni tavsiya qilamiz, chunki faqat shu usul anonimlikni ta’minlaydi.
Ulanish uchun nostandart portlar
Ayrim Internet provayderlari VPN ulanishlari uchun ishlatiladigan standart portlarni bloklaydi. Standart portlardan foydalanganda VPN’ga ulanish imkonsiz bo‘ladi.
Masalan, PPTP VPN standart porti 1723, OpenVPN uchun esa 1194.
Xizmatimiz OpenVPN ulanishlari uchun nostandart portlardan foydalanadi. Istalgan Internet provayderi bilan xizmatimizdan foydalana olasiz. Shuningdek, nostandart port VPN ishlatayotganingizni bevosita bildirmaydi.
Kirish va chiqish IP manzilining farqi
Eslatib o‘tamiz, VPN ning asosiy vazifasi — tarmoqdagi faoliyatingizni Internet provayderidan yashirish uchun IP manzilni o‘zgartirish va trafikni shifrlash.
VPN serveriga ulanganda Internet-provayderingiz muayyan IP manzilga ulanganingizni biladi va bu ma'lumot uning jurnallarida saqlanadi.
VPN ishlatayotganda ehtiyot bo'ling. VPN xizmati kirishda va chiqishda bir xil IP manzil bersa, bu xavf tug'diradi.
Internet-provayderingiz bu IP manzilga ulanganingizni biladi va bu ma'lumotlarni shikoyatdagi da'vo bilan solishtirish mumkin.
IP manzil — Internetda ma'lumotlar harakatini kuzatish mumkin bo'lgan asosiy xususiyat.
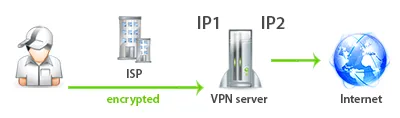
Ulanish va mijozlar uchun turli IP manzillardan foydalanamiz. Shu sababli Internet provayderingiz VPN ostida saytlarga kirish uchun qaysi IP manzildan foydalanayotganingizni bilmaydi.
VPN serveriga IP1 orqali ulanasiz, Internetda esa IP2 ostida bo'lasiz. Bu Internetdagi anonimligingizni bevosita oshiradi.
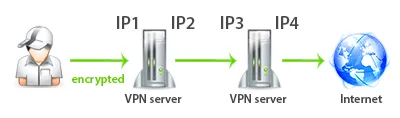
Xuddi shu sxema bizda Double VPN ulanishlarida ham ishlaydi. Shunga ko‘ra, 4 ta IP manzil o‘zgaradi. Siz birinchi VPN serverining IP1 manziliga ulanasiz, keyin trafik IP2 dan ikkinchi VPN serverining IP3 manziliga o‘tadi. Natijada Internetga IP4 orqali chiqasiz.
Xavfsiz VPN’dan foydalanmoqchiman
TTL parametrini majburiy o‘zgartirish
TTL — time to live qisqartmasi, ya’ni yuborilgan paketning yashash vaqti. Windows uchun standart TTL qiymati 128 ga, Linux uchun TTL = 64 ga teng.
Yuborilayotgan paketga TTL qiymati beriladi va bu qiymat yo'ldagi har bir server tomonidan bittaga kamaytiriladi.
Masalan, google.com saytini ochganda so‘rov paketingiz ochilayotgan sayt joylashgan serverga yetib borguncha bir nechta serverdan (xostdan) o‘tadi. Yuborilgan paketning TTL qiymati 0 ga teng bo‘lganda, ushbu paket yo‘q qilinadi.
TTL parametrining asosiy vazifasi — yetkazilmagan paketlarning Internet tarmog‘ida abadiy aylanib, uni to‘ldirib yuborishining oldini olish.
Boshqacha aytganda, uzatilayotgan paketning TTL qiymati yordamida paket nechta xostdan o'tganini bilish mumkin. Kompyuteringiz nechta xost ortida joylashganini bilvosita aniqlash mumkin.
Serverlarimiz bu qiymatni majburan standart qiymatga o‘zgartiradi. Ya’ni paket xuddi VPN serverimizdan yuborilgandek bo‘ladi.
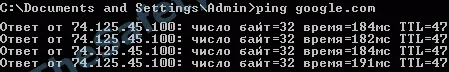
ping buyrug‘i yordamida google.com xostigacha bo‘lgan TTL qiymatini bilib olamiz. Bizning holatda TTL = 47.
tracert buyrug‘i yordamida paket google.com xostigacha nechta xostdan o‘tganini aniqlaymiz. Bizning holatda xostlar soni 17 ta.
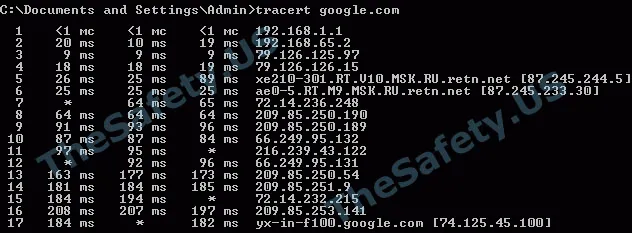
Yuqoridagi misollardan ko‘rinib turibdiki, ping buyrug‘i yordamida paket 64 - 47 = 17 ta xostdan o‘tganini aniqladik. tracert yordam dasturi orqali ham xostlar soni 17 ga tengligini ko‘ramiz. Ushbu misolda standart TTL = 64 qiymati olindi, chunki sinov o‘tkazilgan Internet provayderining serverida Linux tizimi o‘rnatilgan.
Keyingi misolda xuddi shu amallar, ammo texnologiyamiz orqali VPN serveriga ulanish bilan ko‘rsatilgan.
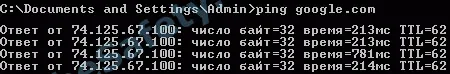
ping buyrug‘i yordamida google.com xostigacha TTL qiymatini bilamiz. U 62 ga teng.
tracert buyrug‘i yordamida paket google.com xostigacha o‘tgan xostlar sonini bilamiz. Bizning holatda xostlar soni 13 ta.
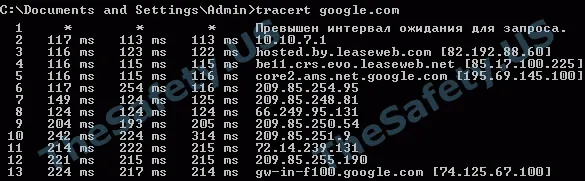
Ushbu misoldan ko‘rinib turibdiki, paket yakuniy google.com xostiga TTL = 62 qiymati bilan yetib keladi (ya’ni bilvosita paket 64 - 62 = 2 ta xostdan o‘tgan deyish mumkin), aslida esa u 13 ta xostdan o‘tadi.
VPN ulanishimiz orqali siz kiradigan resurs joylashuvingiz haqida noto‘g‘ri ma’lumot oladi.
TheSafety.US haqidagi fikrlar
Biz Internetdagi xavfsizlik va anonimlik bo‘yicha mutaxassislarmiz.
Butun faoliyatimiz davomida ishimiz haqida birorta ham salbiy fikr bildirilmagan.
Barcha mijozlarni himoya qildik.
Bizga ko'plab shikoyatlar kelgan, ammo birorta mijoz bundan xabar topmagan.
Tavsiyalarimizga rioya qilsangiz, anonimligingizga kafolat beramiz.
Yigitlar, men siz bilanman! VPN'ingiz menga kerak
Secure Kit — qulay VPN mijozi
Secure Kit dasturi Internet ulanishingizni himoyalaydi. Ulanishlarni tez sozlash, ulanishni Sevimlilarga qo‘shish imkoniyati.
DNS leak dan himoya
Secure Kit DNS leak dan — ko‘pincha Windows operatsion tizimida uchraydigan DNS so‘rovlarining sizib chiqishidan himoyalaydi.
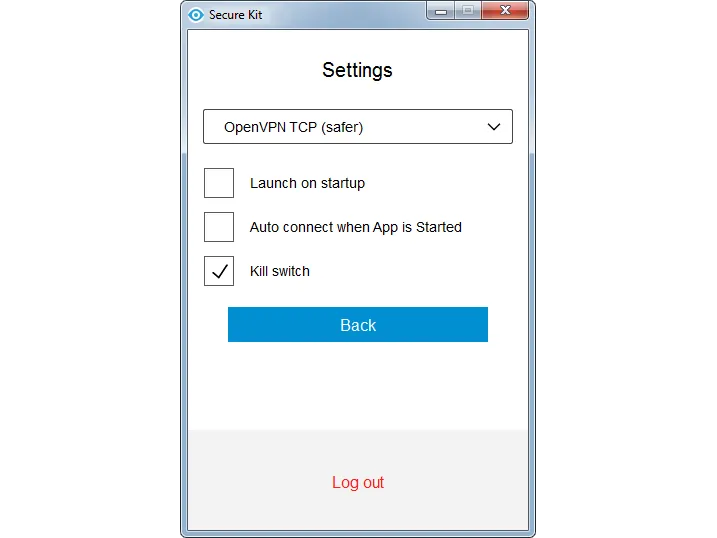
Internetga kirishni bloklash
Kill Switch funksiyasidan foydalanib Internetga kirishni bloklang. Secure Kit VPN kanalini chetlab o‘tadigan barcha Internet ulanishlarini bloklaydi. VPN ulanishi uzilsa, hech qanday ma’lumot Internetga sizib chiqmaydi.
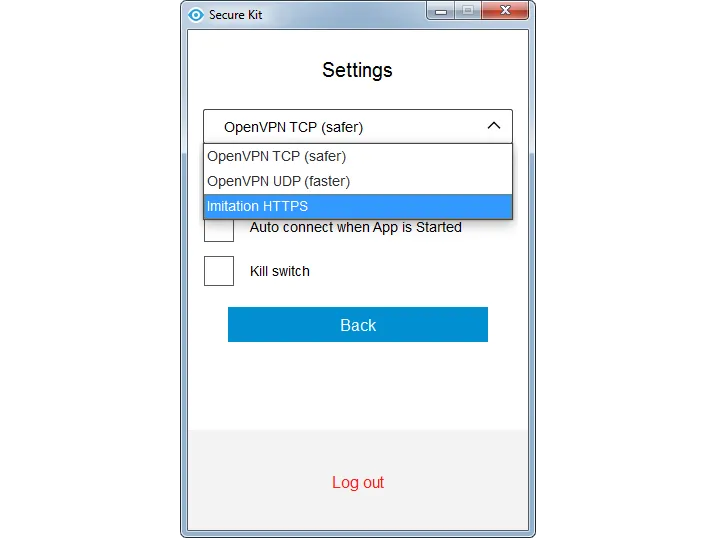
VPN dan foydalanayotganingizni yashiring
443 portiga oddiy SSL ulanishini taqlid qiladigan Imitation HTTPS protokolidan foydalaning. Secure Kit veb-saytga https orqali kirishni taqlid qila oladi. VPN dan foydalanayotganingizni hech kim bilmaydi.
Zo'r funksiyalar! VPN'ingiz menga kerak
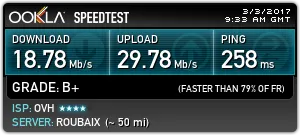
Eng tezkor VPN
VPN ulanishimiz tezligini quyidagi saytda o‘lchadik speedtest.net.
Niderlandiyada Standard VPN, OpenVPN UDP protokoli
Niderlandiyada Standard VPN, OpenVPN TCP protokoli.
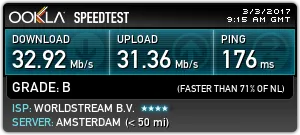
Niderlandiyada Standard VPN, Imitation HTTPS protokoli.
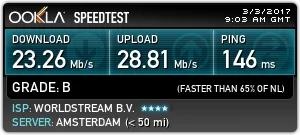
Double VPN Niderlandiya–Fransiya, OpenVPN TCP protokoli.
"Anonimlik alifbosi" bilimlar bazasi
2013 yilda Internetda anonimlik haqida birinchi kitobni yozdik. Kitob 20 sahifadan iborat bo'lib, Internetda anonim bo'lish usullari haqidagi asosiy ma'lumotlarni o'z ichiga olgan.
Hozir bu kitob Internetdagi anonimlik va xavfsizlik mavzulariga oid materiallar jamlangan bilimlar bazasiga aylandi.
Anonimlik alifbosi mundarijasi
VPN
- VPN nima va undan qachon foydalanish kerak
- VPN xizmati log yuritishini qanday 100% aniqlash mumkin
- Double VPN, Triple va Quad VPN dan foydalanish xavfsizmi
- Parallel VPN nima va undan qanday foydalaniladi
- Barqaror ishlash uchun VPN ulanishini sozlash
Proksilar
- Proksi nima va undan qanday foydalanish kerak
- proksi turlari va ular qayerdan olinadi
- anonim ishlash uchun brauzer va dasturlarda proksi sozlash
Boshqa usullar
- TOR tarmog'i nima va undan foydalanish mumkinmi
- SSH va ajratilgan serverlar hamda ulardan foydalanish haqida batafsil
- Anonimizatorlardan foydalanish mumkinmi
Brauzerlar
- brauzerlar haqida batafsil
- Anonim brauzerlar
- Brauzerlar uchun foydali plaginlar
- Asosiy xavfsizlik parametrlarini qanday tekshirish mumkin
- Do not track rejimi va o‘zingizni kuzatuvdan qanday himoya qilish mumkin
Virtual mashinalar
- virtual mashina nima va undan qanday foydalanish mumkin
- Windows va Mac OS X da virtual mashinalar bilan ishlash misollari
- Xavfsiz operatsion tizim turlari
Bilvosita xavfsizlik
- Ma’lumotlarni qanday shifrlash mumkin. TrueCrypt muqobillari
- IP manzilni qora ro‘yxatlarda tekshirish nima uchun kerak?
- DNS serveridan foydalanish
Anonimlikning yuridik masalalari
- tez-tez beriladigan savollarga yurist javoblari
Ish boshlashdan oldingi tekshiruv ro‘yxati
- 5 daqiqada barcha asosiy parametrlarni tekshirish imkonini beradigan sxema
- anonim zanjirlarni sozlash misollari
Bilimlar bazasidan foydalanish narxi $149.
VPN sotib olganda bilimlar bazasidan bepul foydalanish huquqini olasiz!
Menga VPN va Anonimlik alifbosi kerak