
Testbericht zum VPN-Dienst TheSafety.US
In diesem Testbericht erläutern wir, wie der VPN-Dienst TheSafety.US Anonymität und Sicherheit im Internet gewährleistet und welche Technologien wir dafür einsetzen.
Schnellnavigation auf dieser Seite:
Testbericht zum VPN-Dienst TheSafety.US
Wissensdatenbank „Das ABC der Anonymität“
Anonymer VPN-Dienst ohne Protokolle
Die häufigste Frage, die unsere Kunden unserem technischen Support stellen: Wie kann ich überprüfen, ob Sie tatsächlich keine Protokolle führen?
Ein anonymer VPN-Dienst führt unter keinen Umständen Protokolle. Protokolle helfen dabei, Benutzer zu überwachen und herauszufinden, welche Websites sie besucht und was sie im Internet getan haben.
Der VPN-Dienst TheSafety.US führt keine Protokolle
Wir garantieren Ihre Anonymität und Sicherheit, wenn Sie unsere Empfehlungen befolgen.
Wir können einzelne Kunden nicht identifizieren. Genau darin besteht Anonymität. Unser Dienst ist Experte für Anonymität im Internet. Seit vielen Jahren schützen wir unsere Kunden.
So prüfen Sie, ob Protokolle deaktiviert sind
Wir werden oft gefragt, wie man das überprüfen kann. Früher gab es keine Prüfverfahren dafür.
Dank unserer Kunden haben wir beschlossen, dass es Zeit ist, ein Verfahren zu entwickeln, um festzustellen, ob ein VPN-Dienst Protokolle führt.
Am einfachsten ist es, um Zugang zum VPN-Server zu bitten und sich selbst zu überzeugen. Für VPN-Dienste ist diese Art des Nachweises fehlender Protokolle jedoch gefährlich.
Die wesentlichen Probleme dieser Methode:
- eine strenge Kontrolle der Nutzeraktivitäten ist erforderlich, da der Nutzer einen Virus, Trojaner oder Bot auf den Server hochladen kann.
- während der Prüfung kann der Benutzer selbst Protokolle aktivieren, um Informationen über aktive Benutzer dieses VPN-Dienstes zu erhalten (Sabotage durch die Polizei)
- und die größte Gefahr: Vor der Prüfung kann der Administrator des VPN-Dienstes alle Protokolle für die Dauer der Benutzerprüfung deaktivieren und sie anschließend wieder aktivieren.
Diese Prüfmethode kann nicht garantieren, dass auf dem VPN-Server keine Protokolle geführt werden.
Gewährt ein VPN-Dienst allen Interessierten einen solchen Zugang, gefährdet er seine aktiven Kunden. Dies ist ein schwerwiegender Verstoß gegen Sicherheit und Anonymität.
Wir haben entwickelt: Fragenliste, um herauszufinden, ob ein VPN-Dienst Protokolle führt. Sie können diese Fragen jedem VPN-Dienst stellen und seine Antworten auswerten. Die Erfolgsquote dieser Methode beträgt 98%.
Warum der Dienst TheSafety.US keine Protokolle führt
Wenn ein VPN-Dienst Ihr Konto wegen verbotener Handlungen sperrt, bedeutet dies, dass dieser Dienst Protokolle führt.
Wir verfügen über keine Daten, die wir herausgeben könnten.
Wir bieten anonyme VPN-Dienste an und arbeiten mit keinerlei Organisationen zusammen. Wir haben keine Protokolle.
Wir haben ein einfaches System entwickelt, mit dem wir Nutzern bestimmte Handlungen untersagen und gleichzeitig die Protokolle auf den VPN-Servern deaktivieren können.
Das Geheimnis besteht darin, dass der VPN-Dienst TheSafety.US die Ursache einer Missbrauchsmeldung zum Server abstellen muss. Eine Missbrauchsmeldung ist eine Beschwerde über bestimmte Handlungen. Sie enthält meist den Zeitpunkt des Angriffs, die IP-Adresse des Angreifers und weitere Einzelheiten. Werden solche Meldungen ignoriert, kann der Server abgeschaltet werden.
Beispiel einer Missbrauchsbeschwerde.
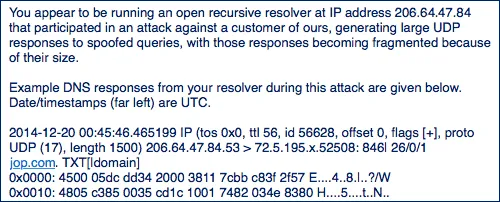
Wir sperren den Zugriff auf die Website, die eine Missbrauchsmeldung an das Rechenzentrum geschickt hat. Dadurch kann kein Kunde des VPN-Servers diese Website aufrufen. Die unerwünschten Handlungen werden damit unterbunden, während das Konto dieses Nutzers weiterhin funktioniert.
Das ist das wesentliche Geheimnis, wie der VPN-Dienst TheSafety.US anonyme Dienste ohne Protokolle anbietet.
Kann man Protokolle vollständig deaktivieren?
Unter Windows Server lässt sich die Protokollierung beispielsweise nicht vollständig deaktivieren. Es gibt jedoch Linux-basierte Betriebssysteme, bei denen dies möglich ist.
So sieht ein PPTP-VPN-Serverprotokoll im allgemeinen Systemprotokoll aus. Das Bild stammt aus dem Internet.
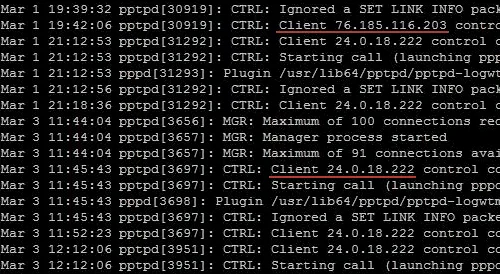
Aus den Protokolldaten lassen sich die Verbindungszeit, die tatsächliche IP-Adresse des Nutzers und die Verbindungsdaten ermitteln.
PPTP VPN, IKEv2 VPN und L2TP VPN verfügen über keine Funktion zur vollständigen Deaktivierung der Protokollierung und schreiben weiterhin Einträge in das allgemeine Systemprotokoll.
Seien Sie vorsichtig! Wenn Sie PPTP VPN, IKEv2 VPN oder L2TP VPN über IPSec bei anderen VPN-Diensten verwenden, werden möglicherweise solche Protokolle geführt. Wir empfehlen eine OpenVPN-Verbindung.
Auf unseren VPN-Servern deaktivieren wir den Dienst syslog, der für das allgemeine Systemprotokoll verantwortlich ist. Dadurch hinterlässt IKEv2 VPN keine Protokolle im System, und auch viele Betriebssystemereignisse werden nicht mehr aufgezeichnet.
Die Protokollierung eines OpenVPN-Servers lässt sich deaktivieren, indem die Zeile log /dev/null zur Konfigurationsdatei hinzugefügt wird.
Ich brauche ein VPN ohne Protokolle
Sehr schnelles VPN mit unbegrenztem Datenvolumen
Wir haben die Geschwindigkeit unserer VPN-Verbindung in den Niederlanden auf folgender Website getestet: speedtest.net.
Die Messungen wurden über eine OpenVPN-Verbindung mit dem UDP-Protokoll durchgeführt. Den Testserver wählte speedtest.net selbst aus.
Wir waren selbst von der Geschwindigkeit der VPN-Verbindung überrascht.
Für Nutzer gibt es keinerlei Geschwindigkeitsbegrenzungen. Das Datenvolumen ist unbegrenzt.
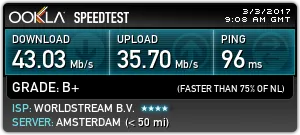
Wir müssen Sie darauf hinweisen, dass die VPN-Verbindungsgeschwindigkeit von zahlreichen Faktoren abhängt und je nach Auslastung Ihrer Verbindung und der Anbindung des Rechenzentrums höher oder niedriger ausfallen kann.
Starke Verschlüsselung schützt Ihre Daten
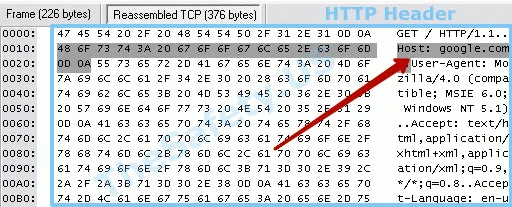
Jeder Browser übermittelt einen HTTP-Header mit bestimmten Informationen über Ihr Betriebssystem, Ihren Browser, Ihre Sprache und besuchte Websites. Anhand dieser Informationen erkennt eine Website Ihre Sprache und kann Ihnen eine Seite in dieser Sprache anzeigen.
Sehen wir uns in unserem Testbericht über den VPN-Dienst TheSafety.US mithilfe eines speziellen Sniffer-Programms an, wie der HTTP-Header ohne VPN aussieht. Ihr Internetanbieter weiß, welche Websites Sie besucht haben.
So sieht ein HTTP-Header bei Verwendung eines VPNs aus.
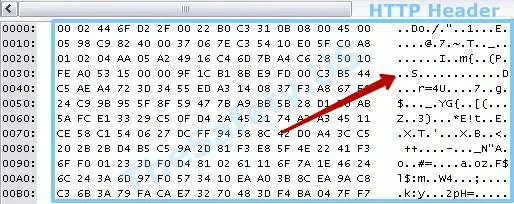
Wir verwenden moderne, robuste Verschlüsselungsalgorithmen. Der Datenverkehr kann nicht entschlüsselt werden.
Der gesamte Datenverkehr über VPN wird verschlüsselt und besteht aus einer Folge beliebiger Zeichen. Ihr Internetanbieter kann daher nicht herausfinden, welche Websites Sie über das VPN besucht haben.
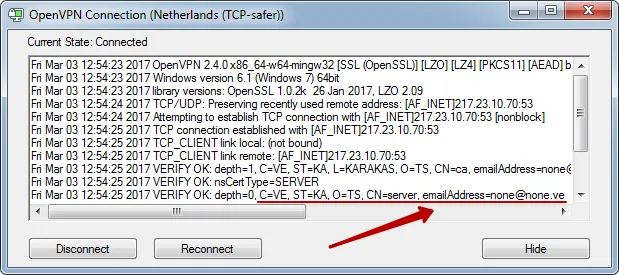
Wir verwenden in den OpenVPN-Zertifikaten keinerlei Merkmale, die eine Verbindung zu einem VPN-Dienst erkennen lassen. Es gibt weder einen Domainverweis noch eine E-Mail-Adresse.
VPN-Fingerprints werden nicht erkannt
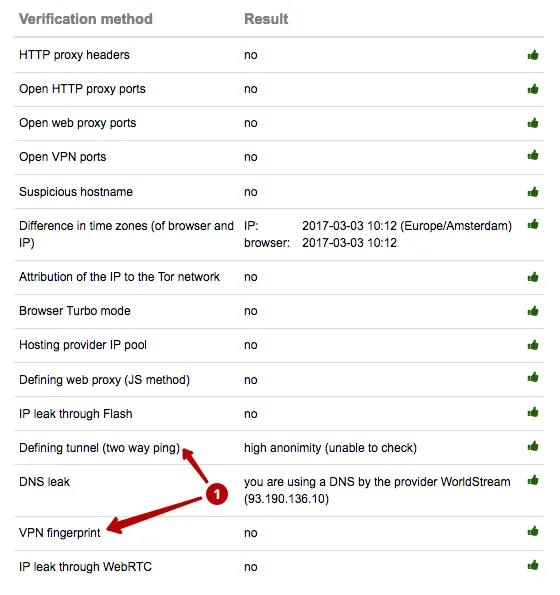
VPN-Fingerprints sind Fingerabdrücke einer VPN-Verbindung. VPN-Verbindungen haben Parameter wie MSS und MTU. Anhand der Standardeinstellungen von VPN-Verbindungen lassen sich typische MSS- und MTU-Werte berechnen und Vermutungen darüber anstellen, welcher VPN-Verbindungstyp verwendet wird. Diese Technologie ist zur Erkennung der VPN-Nutzung weit verbreitet.
Das VPN von TheSafety.US wird im Bereich VPN-Fingerprints nicht erkannt.
Niemand erfährt, dass Sie ein VPN verwenden. Prüfen Sie Ihre IP-Adresse
Ich möchte ein anonymes VPN ohne Fingerabdruck
Bis zu 4 Geräte gleichzeitig verbinden
Verbinden Sie alle Ihre Geräte: Computer, Notebook, Smartphone und Tablet. Oder richten Sie VPN auf dem Router ein, damit alle Ihre Geräte automatisch über WLAN die geschützte VPN-Verbindung nutzen.
Schutz vor DNS-Leaks
Ein DNS-Leak ist das Entweichen von DNS-Anfragen. Dieses Problem tritt besonders häufig unter Windows auf und hängt mit der Verarbeitung von DNS-Anfragen zusammen. Windows sendet die Anfrage gleichzeitig an alle in den Netzwerkeinstellungen angegebenen DNS-Server. Der lokale DNS-Server des Internetanbieters antwortet aufgrund seiner geografischen Nähe schneller als der DNS-Server des VPN.
Unten sehen Sie ein Beispiel für ein DNS-Leck: Das Land der IP-Adresse unterscheidet sich vom Land des DNS-Servers. Das deutet darauf hin, dass ein Mittel zur Anonymisierung verwendet wird.
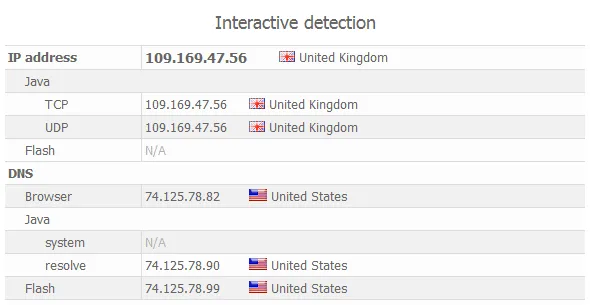
Wir geben Empfehlungen zur Einrichtung des DNS-Dienstes, um DNS-Leaks zu beheben.
Verbindung zu einer IP-Adresse statt zu einem Domainnamen
Ein VPN-Server hat eine bestimmte IP-Adresse für Verbindungen. Stellen wir uns vor, dass 100 Kunden diesen VPN-Server nutzen. Fällt der Server beispielsweise durch Sperrung, Beschlagnahmung oder einen Hardwaredefekt aus, muss der VPN-Server unter einer neuen IP-Adresse eingerichtet und alle Kunden über den Wechsel informiert werden.
Das ist für VPN-Dienste unpraktisch, da es einfacher ist, Subdomains für VPN in verschiedenen Ländern anzulegen und die IP-Adressen dieser Domains zu ändern.
Würden wir genauso vorgehen, würden sich unsere Kunden so mit dem Server in Deutschland verbinden: de.thesafety.us
Das Problem besteht darin, dass Internetanbieter sämtliche Anfragen protokollieren. In ihren Protokollen steht somit, dass ein Nutzer sich mit dieser Domain verbunden hat. Ein Besuch der Website zeigt sofort, dass der Dienst VPN-Verbindungen anbietet und der Kunde folglich eine Verbindung zu einem VPN-Server hergestellt hat.
Unserer Ansicht nach könnte dies absichtlich so eingerichtet sein, damit eine offizielle Anfrage direkt an den angegebenen VPN-Dienst gerichtet werden kann. Von Anonymität kann in diesem Fall keine Rede sein.
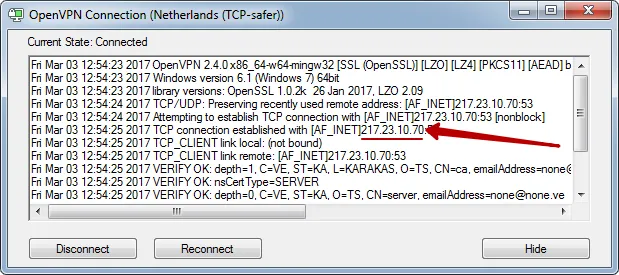
Wir verwenden Verbindungen zu IP-Adressen und verknüpfen die VPN-Server nicht mit Domains.
Secure Kit aktualisiert die IP-Adressdaten automatisch. Kunden, die die offizielle OpenVPN-Anwendung einrichten, werden per E-Mail benachrichtigt.
Ihr Internetanbieter sieht nur die Verbindung zu einer IP-Adresse.
Verwenden Sie eine gemeinsam genutzte statische IP-Adresse
Es gibt 2 Arten von IP-Adressen.
- dedizierte, eindeutige IP-Adresse pro Kunde: Zu einem bestimmten Zeitpunkt verwenden nur Sie diese IP-Adresse
- gemeinsame statische IP-Adresse für alle Kunden
Eine gemeinsam genutzte statische IP-Adresse bleibt dauerhaft unverändert und ist für alle Nutzer gleich.
Der Vorteil einer gemeinsam genutzten statischen IP-Adresse liegt darin, dass alle Kunden dieselbe IP-Adresse erhalten. Eine Missbrauchsbeschwerde nennt die IP-Adresse des angreifenden Computers. Verwenden alle Kunden dieselbe Adresse, lässt sich der konkrete Verursacher nicht ermitteln.
Verwenden Sie eine dedizierte, eindeutige IP-Adresse, kann der Dienst Sie anhand ihrer Nutzung verfolgen, sofern er Protokolle führt.
Wir empfehlen eine gemeinsam genutzte statische IP-Adresse auf dem VPN-Server, da nur diese Methode Anonymität gewährleistet.
Nicht standardmäßige Verbindungsports
Manche Internetanbieter sperren die für VPN-Verbindungen üblichen Standardports. Bei Verwendung dieser Ports ist dann keine Verbindung zum VPN möglich.
Der Standardport von PPTP VPN ist beispielsweise 1723, der von OpenVPN 1194.
Unser Dienst verwendet nicht standardmäßige Ports für OpenVPN-Verbindungen. Dadurch können Sie ihn mit jedem Internetanbieter nutzen. Ein ungewöhnlicher Port verrät zudem nicht unmittelbar, dass Sie ein VPN verwenden.
Unterschied zwischen Eingangs- und Ausgangs-IP-Adresse
Zur Erinnerung: Der Hauptzweck eines VPN besteht darin, die IP-Adresse zu ändern und den Datenverkehr zu verschlüsseln, um die eigenen Internetaktivitäten vor dem Internetanbieter zu verbergen.
Wenn Sie sich mit einem VPN-Server verbinden, weiß Ihr Internetanbieter, dass Sie eine Verbindung zu einer bestimmten IP-Adresse hergestellt haben, und speichert diese Information in seinen Protokollen.
Seien Sie vorsichtig bei der Verwendung eines VPNs. Wenn ein VPN-Dienst Ihnen am Eingang und am Ausgang dieselbe IP-Adresse zuweist, stellt das eine Gefahr dar.
Ihr Internetanbieter weiß, dass Sie sich mit dieser IP-Adresse verbunden haben. Diese Daten lassen sich mit der Missbrauchsbeschwerde abgleichen.
Die IP-Adresse ist das wichtigste Merkmal, anhand dessen sich der Datenverkehr im Internet verfolgen lässt.
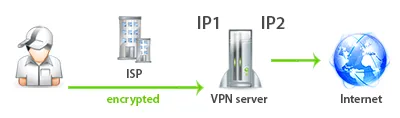
Wir verwenden unterschiedliche IP-Adressen für die Verbindung und für die Kunden. Dadurch weiß Ihr Internetanbieter nicht, welche IP-Adresse Sie beim Besuch von Websites über VPN verwenden.
Sie verbinden sich über IP1 mit dem VPN-Server, während Sie im Internet unter IP2 erscheinen. Das erhöht unmittelbar Ihre Anonymität im Internet.
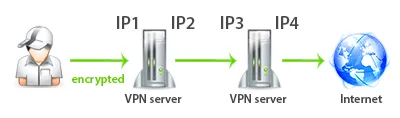
Dasselbe Prinzip verwenden wir für Double-VPN-Verbindungen. Dabei wechseln entsprechend 4 IP-Adressen. Sie verbinden sich mit dem ersten VPN-Server über IP1. Anschließend läuft der Datenverkehr von IP2 zum zweiten VPN-Server auf IP3. Im Internet treten Sie schließlich mit IP4 auf.
Ich möchte ein sicheres VPN verwenden
Erzwungene Änderung des TTL-Werts
TTL steht für „time to live“, also die Lebensdauer eines gesendeten Pakets. Der Standardwert für TTL unter Windows beträgt 128, unter Linux gilt TTL = 64.
Jedem gesendeten Paket wird ein TTL-Wert zugewiesen. Jeder Server auf seinem Weg verringert diesen Wert um eins.
Wenn Sie beispielsweise google.com öffnen, durchläuft Ihr Anfragepaket mehrere Server beziehungsweise Hosts, bis es den Server mit der gewünschten Website erreicht. Sobald der TTL-Wert des Pakets 0 beträgt, wird das Paket verworfen.
Der Hauptzweck des TTL-Parameters besteht darin, zu verhindern, dass nicht zugestellte Pakete endlos durch das Internet wandern und es überfluten.
Mit anderen Worten lässt sich anhand des TTL-Werts eines übertragenen Pakets feststellen, wie viele Hosts das Paket durchlaufen hat. Indirekt lässt sich ermitteln, wie viele Hosts Ihr Computer entfernt ist.
Unsere Server setzen diesen Wert zwangsweise auf den Standardwert. Das Paket sieht dadurch so aus, als wäre es von unserem VPN-Server gesendet worden.
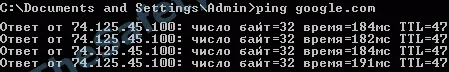
Mit dem Befehl ping ermitteln wir den TTL-Wert zum Host google.com. In unserem Fall ist TTL = 47.
Mit dem Befehl tracert ermitteln wir die Anzahl der Hosts, die das Paket bis zum Host google.com durchlaufen hat. In unserem Fall sind es 17 Hosts.
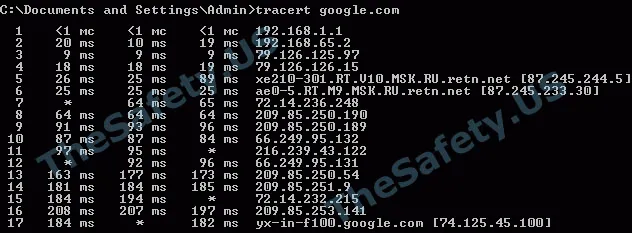
Wie die obigen Beispiele zeigen, haben wir mit dem Befehl ping ermittelt, dass das Paket 64 - 47 = 17 Hosts durchlaufen hat. Das Dienstprogramm tracert zeigt ebenfalls 17 Hosts an. In diesem Beispiel wurde der Standardwert TTL = 64 verwendet, da auf dem Server des Internetanbieters, über den der Test durchgeführt wurde, ein Linux-System läuft.
Das nächste Beispiel zeigt dieselben Schritte, jedoch mit einer Verbindung zum VPN-Server über unsere Technologie.
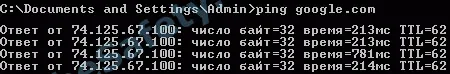
Mit dem Befehl ping ermitteln wir den TTL-Wert zum Host google.com. Er beträgt 62.
Mit dem Befehl tracert ermitteln wir, wie viele Hosts das Paket bis google.com durchlaufen hat. In unserem Fall sind es 13 Hosts.
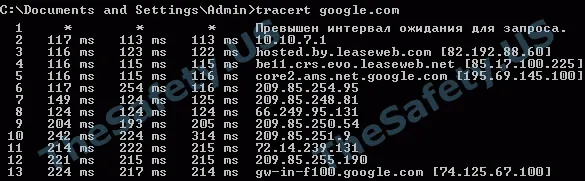
Dieses Beispiel zeigt, dass das Paket den Zielhost google.com mit dem Wert TTL = 62 erreicht (daraus könnte man indirekt schließen, dass das Paket 64 - 62 = 2 Hosts durchlaufen hat), tatsächlich durchläuft es jedoch 13 Hosts.
Über unsere VPN-Verbindung erhält die von Ihnen besuchte Website falsche Angaben zu Ihrem Standort.
Bewertungen zu TheSafety.US
Wir sind Experten für Sicherheit und Anonymität im Internet.
Während unserer gesamten Geschäftstätigkeit gab es keine einzige negative Bewertung unserer Arbeit.
Wir haben alle Kunden geschützt.
Wir haben zahlreiche Missbrauchsmeldungen erhalten, aber kein einziger Kunde hat davon erfahren.
Wir garantieren Ihre Anonymität, wenn Sie unsere Empfehlungen befolgen.
Leute, ich bin dabei! Ich brauche euer VPN
Secure Kit – benutzerfreundlicher VPN-Client
Secure Kit schützt Ihre Internetverbindung. Schnelle Einrichtung von Verbindungen und die Möglichkeit, eine Verbindung zu den Favoriten hinzuzufügen.
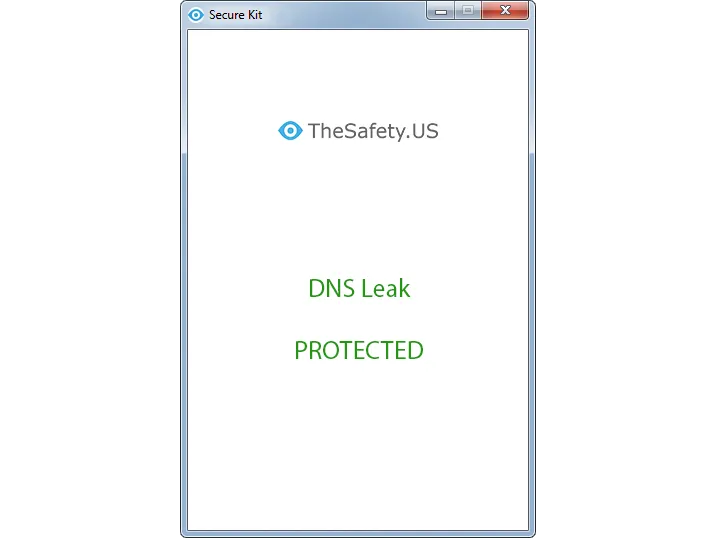
Schutz vor DNS-Leaks
Secure Kit schützt vor DNS-Leaks, also dem Austreten von DNS-Anfragen, das am häufigsten unter Windows auftritt.
Internetzugriff sperren
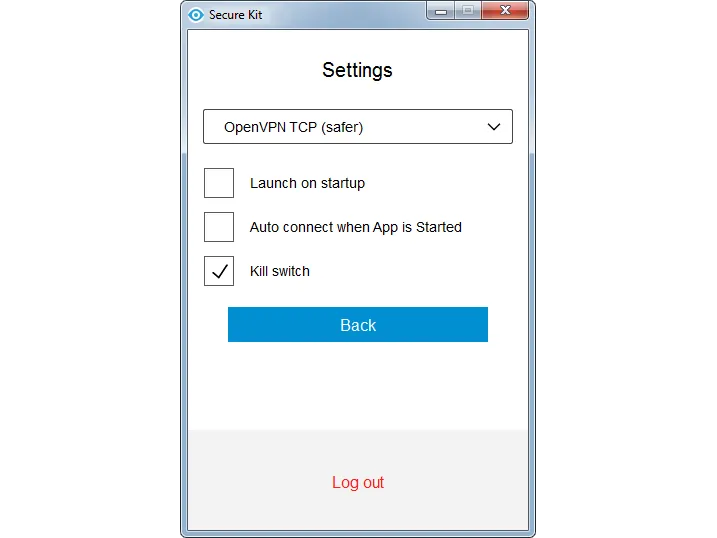
Sperren Sie den Internetzugang mit der Kill-Switch-Funktion. Secure Kit blockiert alle Internetverbindungen, die den VPN-Kanal umgehen. Wenn die VPN-Verbindung abbricht, gelangen keine Daten ungeschützt ins Internet.
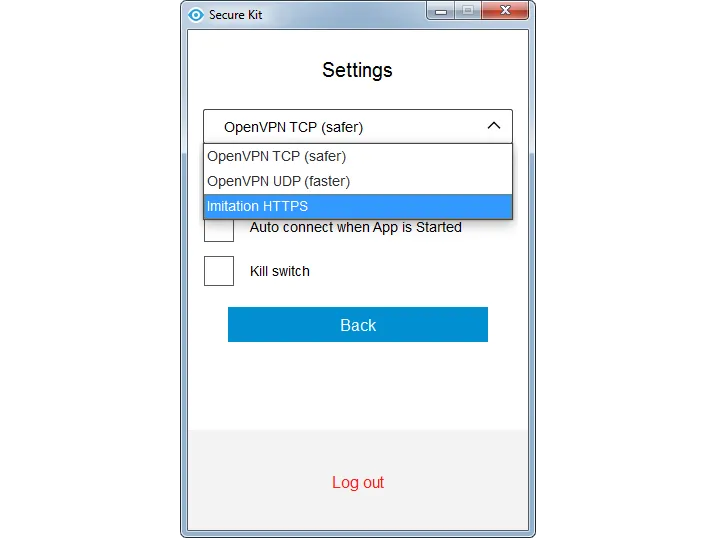
Verbergen Sie Ihre VPN-Nutzung
Verwenden Sie das Protokoll Imitation HTTPS, das eine gewöhnliche SSL-Verbindung über Port 443 nachbildet. Secure Kit kann den Besuch einer HTTPS-Website imitieren. Niemand erkennt, dass Sie ein VPN verwenden.
Tolle Funktionen! Ich möchte Ihr VPN
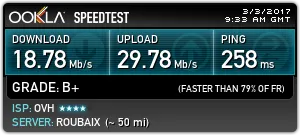
Das schnellste VPN
Wir haben die Geschwindigkeit unserer VPN-Verbindung auf der folgenden Website gemessen speedtest.net.
Standard VPN in den Niederlanden mit dem Protokoll OpenVPN UDP
Standard VPN in den Niederlanden, Protokoll OpenVPN TCP.
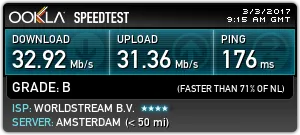
Standard VPN in den Niederlanden mit dem Protokoll Imitation HTTPS.
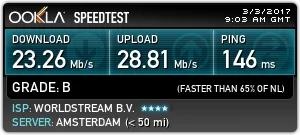
Double VPN Niederlande–Frankreich, Protokoll OpenVPN TCP.
Wissensdatenbank „ABC der Anonymität“
2013 schrieben wir unser erstes Buch über Anonymität im Internet. Das Buch umfasste 20 Seiten und enthielt grundlegende Informationen darüber, wie man im Internet anonym bleibt.
Inzwischen wurde dieses Buch zu einer Wissensdatenbank weiterentwickelt, die Materialien zu Anonymität und Sicherheit im Internet enthält.
Inhalt des ABC der Anonymität
VPN
- was ein VPN ist und wann man es nutzen sollte
- wie Sie mit 100%iger Sicherheit feststellen, ob ein VPN-Dienst Protokolle führt
- ob die Verwendung von Double VPN, Triple und Quad VPN sicher ist
- was Parallel VPN ist und wie Sie es verwenden
- Eine VPN-Verbindung für einen stabilen Betrieb einrichten
Proxys
- was Proxys sind und wie Sie sie verwenden
- Arten von Proxys und ihre Herkunft
- Proxy-Einrichtung im Browser und in Programmen für anonymes Arbeiten
Weitere Möglichkeiten
- was das TOR-Netzwerk ist und ob Sie es verwenden können
- Mehr über SSH und dedizierte Server sowie deren Verwendung
- ob man Anonymizer verwenden kann
Browser
- mehr über Browser
- anonyme Browser
- Nützliche Browser-Erweiterungen
- wie Sie die wichtigsten Sicherheitsparameter prüfen
- Der Modus „Do not track“ und wie Sie sich vor Überwachung schützen
Virtuelle Maschinen
- was eine virtuelle Maschine ist und wie man sie verwendet
- Beispiele für die Arbeit mit virtuellen Maschinen unter Windows und Mac OS X
- Arten sicherer Betriebssysteme
Indirekte Sicherheitsmerkmale
- Daten verschlüsseln: Alternativen zu TrueCrypt
- Prüfung der IP-Adresse in Blacklists – wozu ist das nötig?
- Verwendung eines DNS-Servers
Rechtliche Fragen der Anonymität
- Antworten eines Juristen auf häufig gestellte Fragen
Checkliste vor Arbeitsbeginn
- ein Ablauf, mit dem Sie in 5 Minuten alle wichtigen Parameter überprüfen können
- Beispiele für die Einrichtung anonymer Verbindungsketten
Der Zugang zur Wissensdatenbank kostet $149.
Beim Kauf eines VPNs erhalten Sie kostenlosen Zugang zur Wissensdatenbank!
Ich brauche ein VPN und das ABC der Anonymität