
TheSafety.US VPN қызметіне шолу
Осы шолуда TheSafety.US VPN қызметінің Интернетте анонимдік пен қауіпсіздікті қалай қамтамасыз ететінін қарастырамыз және бұл үшін қандай технологияларды қолданатынымызды айтып береміз.
Осы бет бойынша жылдам шарлау:
TheSafety.US VPN қызметіне шолу
Журнал жүргізбейтін анонимді VPN қызметі
Клиенттерден техникалық қолдауымызға ең жиі түсетін сұрақ: шынымен журнал жүргізбейтініңізді қалай тексере аламын?
Анонимді VPN қызметі — ешбір жағдайда журнал жүргізбейтін қызмет. Журналдар пайдаланушыны бақылауға, оның қандай сайттарға кіргенін және Интернетте не істегенін білуге көмектеседі.
TheSafety.US VPN қызметі журнал жүргізбейді
Ұсыныстарымызды орындасаңыз, анонимдігіңіз бен қауіпсіздігіңізге кепілдік береміз.
Әр клиентті жеке анықтай алмаймыз. Анонимдіктің мәні де осында. Қызметіміз — Интернеттегі анонимдік саласының сарапшысы. Көптеген жылдар бойы клиенттерімізді қорғап келеміз.
Журналдар өшірілгенін қалай тексеруге болады
Бізден мұны қалай тексеруге болатынын жиі сұрайды. Бұрын мұны орындауға арналған ешқандай тексеру болмаған.
Клиенттеріміздің арқасында қандай да бір VPN қызметінде лог жүргізілетінін анықтауға арналған алгоритм жасау уақыты келді деп шештік.
Ең қарапайым тәсіл — VPN серверіне кіру рұқсатын сұрап, өзіңіз көз жеткізу. Бірақ VPN қызметтері үшін журналдардың жоқтығын дәлелдеудің мұндай тәсілі қауіпті.
Бұл тәсілдің негізгі мәселелері:
- Пайдаланушы әрекеттерін қатаң бақылау қажет, өйткені пайдаланушы серверге вирус, троян немесе бот жүктей алады.
- Тексеру кезінде пайдаланушы осы VPN қызметінің белсенді пайдаланушылары туралы қандай да бір ақпарат алу үшін журналдарды өзі қоса алады (полиция тарапынан диверсия)
- және ең үлкен қауіп: тексерудің алдында VPN сервисінің әкімшісі пайдаланушы тексеріп жатқан уақытта барлық журналды өшіріп, тексеру аяқталған соң қайта қоса алады.
Бұл тексеру тәсілі VPN серверінде журналдардың жоқтығына кепілдік бере алмайды.
Мұндай рұқсатты кез келген адамға беру арқылы VPN қызметі белсенді клиенттерін қауіпке ұшыратады. Бұл — қауіпсіздік пен анонимдікті өрескел бұзу.
Біз әзірледік VPN қызметі лог жүргізетінін анықтауға арналған сұрақтар тізімі. Осы сұрақтарды кез келген VPN сервисіне қойып, жауаптарын талдай аласыз. Бұл әдістің нәтижелілігі 98%.
TheSafety.US сервисі неге журнал жүргізбейді
Қандай да бір VPN қызметі тыйым салынған әрекеттер үшін аккаунтыңызды бұғаттаса, бұл қызмет журнал жүргізеді дегенді білдіреді.
Бізде бере алатын деректер жоқ.
Біз анонимді VPN қызметтерін ұсынамыз және ешқандай ұйыммен ынтымақтастық жасамаймыз. Бізде журналдар жоқ.
Біз пайдаланушыларға белгілі әрекеттерді орындауға тыйым салып, сонымен бірге VPN серверлеріндегі журналдарды өшіруге мүмкіндік беретін қарапайым жүйе әзірледік.
Сыры TheSafety.US VPN сервисі үшін серверге келетін шағымды тоқтату маңызды екенінде. Абуза — қандай да бір әрекетке шағым. Онда әдетте шабуыл уақыты, шабуылдаушының IP мекенжайы және басқа мәліметтер көрсетіледі. Шағым ескерусіз қалса, серверді өшіруі мүмкін.
Шағым мысалы.
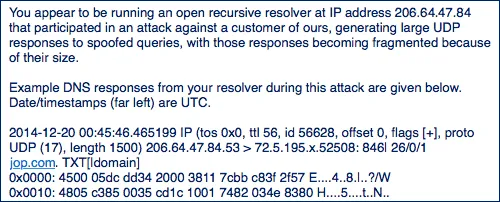
Біз деректер орталығына шағым жіберген сайтқа кіруді бұғаттаймыз. Осылайша VPN серверінің ешбір клиенті бұл сайтқа кіре алмайды. Тиісінше, қалаусыз әрекеттер тоқтатылады, ал осы пайдаланушының аккаунты жұмысын жалғастырады.
TheSafety.US VPN сервисінің журналсыз анонимді қызмет көрсетуінің негізгі сыры осы.
Журналдарды толығымен өшіруге бола ма?
Мысалы, Windows Server операциялық жүйесінде журналдарды толығымен өшіру мүмкін емес. Бірақ Linux негізіндегі кейбір ОЖ-ларда мұны жасауға болады.
Жалпы жүйелік журналдағы PPTP VPN серверінің жазбасы осылай көрінеді. Сурет Интернеттен алынған.
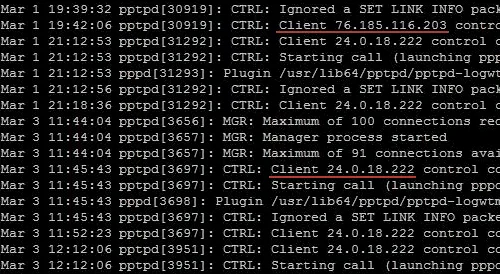
Журнал деректері бойынша қосылу уақытын, пайдаланушының нақты IP мекенжайын және қосылу деректерін білуге болады.
PPTP VPN, IKEv2 VPN, сондай-ақ L2TP VPN журналдарды толық өшіру функциясына ие емес және жалпы жүйелік журналға жазуды жалғастырады.
Абай болыңыз! Басқа VPN қызметтерінде PPTP VPN, IKEv2 VPN немесе IPSec арқылы L2TP VPN пайдалансаңыз, мұндай журналдардың жүргізілу ықтималдығы бар. OpenVPN қосылымын пайдалануды ұсынамыз.
VPN серверлерімізде жалпы жүйелік журналға жауап беретін syslog қызметін өшіреміз. Осылайша IKEv2 VPN жүйеде журнал қалдырмайды, сондай-ақ операциялық жүйедегі көптеген оқиғалар жазылуын тоқтатады.
OpenVPN серверінің журналдарын өшіру конфигурация файлына log /dev/null жолын қосу арқылы шешіледі.
Маған журнал жүргізбейтін VPN қажет
Шектеусіз трафигі бар өте жылдам VPN
Голландиядағы VPN қосылымымыздың жылдамдығын мына сайтта тексердік speedtest.net.
Өлшеулер UDP протоколы бойынша OpenVPN қосылымы арқылы жүргізілді. Тексеру серверін speedtest.net сайтының өзі таңдады.
VPN қосылымының жылдамдығына өзіміз де таңғалдық.
Пайдаланушылар үшін ешқандай жылдамдық шектеуі жоқ. Трафик шектелмеген.
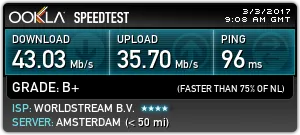
VPN қосылымының жылдамдығы көптеген факторға байланысты екенін және арнаңыз бен деректер орталығы арнасының жүктемесіне қарай артуы да, кемуі де мүмкін екенін ескертуге міндеттіміз.
Сенімді шифрлау деректеріңізді қорғайды
Кез келген браузер операциялық жүйеңіз, браузеріңіз, тіліңіз және кірген сайттарыңыз туралы белгілі бір ақпаратты қамтитын HTTP тақырыбын жібереді. Дәл осы ақпарат арқылы веб-сайт қай тілді пайдаланатыныңызды біліп, сайт бетін тіліңізде көрсете алады.
TheSafety.US VPN қызметіне шолуымызда арнайы сниффер бағдарламасы арқылы VPN пайдаланбағандағы HTTP тақырыбының қандай болатынын анықтайық. Интернет провайдеріңіз қай сайттарға кіргеніңізді біледі.
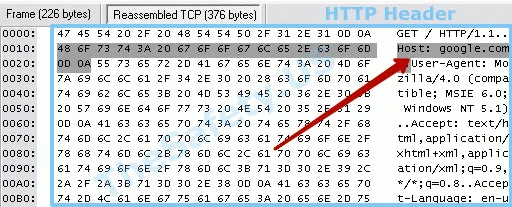
VPN пайдаланғандағы HTTP тақырыбы осылай көрінеді.
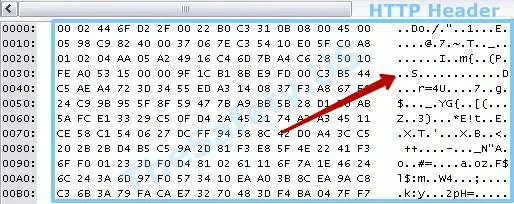
Біз заманауи, төзімді шифрлау алгоритмдерін пайдаланамыз. Трафикті шифрдан шығару мүмкін болмайды.
VPN пайдаланғанда барлық трафик шифрланып, кездейсоқ таңбалар жиынтығына айналады. Осылайша Интернет провайдеріңіз VPN арқылы қай сайттарға кіргеніңізді біле алмайды.
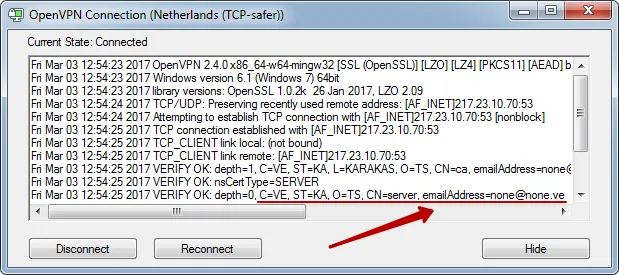
OpenVPN сертификаттарында VPN сервисіне қосылуды анықтайтын қандай да бір белгілерді пайдаланбаймыз. Доменге немесе Email-ға сілтеме жоқ.
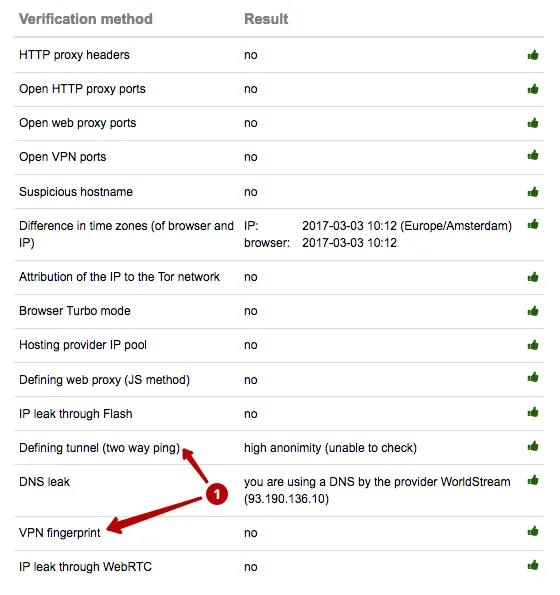
VPN fingerprints анықталмайды
VPN fingerprints — VPN қосылымының таңбалары. VPN қосылымдарында MSS және MTU сияқты параметрлер бар. VPN қосылымдарының стандартты баптаулары арқылы MSS және MTU параметрлерінің стандартты мәндерін есептеп, қандай VPN қосылымы қолданылғанын болжауға болады. Бұл технология VPN қосылымының қолданылғанын анықтауда кең таралған.
TheSafety.US VPN желісі VPN fingerprints бөлімінде анықталмайды.
VPN пайдаланатыныңызды ешкім білмейді. IP мекенжайыңызды тексеріңіз
Fingerprint жоқ анонимді VPN қалаймын
Бір уақытта 4 құрылғыға дейін қосу
Барлық құрылғыңызды қосыңыз: компьютер, ноутбук, смартфон, планшет немесе роутерде VPN баптаңыз, сонда барлық құрылғыңыз wi-fi арқылы қорғалған VPN қосылымын автоматты түрде пайдаланады.
DNS leak-тен қорғау
DNS leak — DNS сұрауларының ағып кетуі. Көбіне мәселе Windows операциялық жүйесінде анықталады, себебі бұл DNS сұрауларын өңдеуге байланысты. Windows DNS сұрауын операциялық жүйенің желі баптауларында көрсетілген барлық DNS серверлеріне бірден жібереді. Интернет провайдерінің жергілікті DNS сервері географиялық қашықтыққа байланысты VPN серверінің DNS-іне қарағанда DNS сұрауына жылдамырақ жауап береді.
Төменде DNS leak мысалы — IP мекенжайының елі мен DNS серверінің елінің айырмашылығы көрсетілген. Бұл қандай да бір анонимдеу құралы пайдаланылатынын білдіреді.
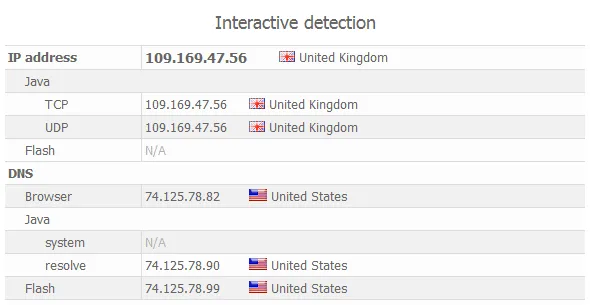
DNS leak жою үшін DNS қызметін баптау жөнінде ұсыныстар береміз.
Домен атауына емес, IP мекенжайына қосылу
VPN серверінің қосылуға арналған белгілі IP мекенжайы бар. Осы VPN серверін пайдаланатын 100 клиент бар деп елестетейік. VPN серверімен бірдеңе болса (бұғатталса, тәркіленсе, жабдығы бұзылса), VPN серверін жаңа IP мекенжайында баптап, барлық клиенттерге IP мекенжайының өзгергені туралы хабарлау керек.
Бұл VPN қызметтеріне ыңғайсыз, өйткені әртүрлі елдердің VPN желісі үшін субдомен жасап, осы доменнің IP мекенжайларын өзгерту оңайырақ.
Біз де дәл солай әрекет етсек, клиенттеріміз Германиядағы серверге былай қосылар еді: de.thesafety.us
Мәселе Интернет провайдерлерінің барлық сұрауларды журналға жазуында. Тиісінше, Интернет провайдерінің журналдарында пайдаланушының осындай доменге қосылғаны туралы жазба сақталады. Сайтқа кіргенде мұндай сервис VPN қосылымдарын ұсынатынын, демек, бұл клиент VPN серверіне қосылғанын бірден түсінуге болады.
Біздің ойымызша, бұл көрсетілген VPN қызметіне бірден ресми сұрау жіберу мүмкін болуы үшін әдейі жасалуы мүмкін. Бұл жағдайда қандай да бір анонимдік туралы айтуға болмайды.
Біз IP мекенжайына қосылуды пайдаланамыз және VPN серверлерін домендерге байланыстырмаймыз.
Secure Kit IP мекенжайларының деректерін автоматты түрде жаңартады. Ресми OpenVPN қолданбасын баптайтын клиенттерге электрондық пошта арқылы хабарланады.
Интернет провайдері тек IP мекенжайына қосылғаныңызды көреді.
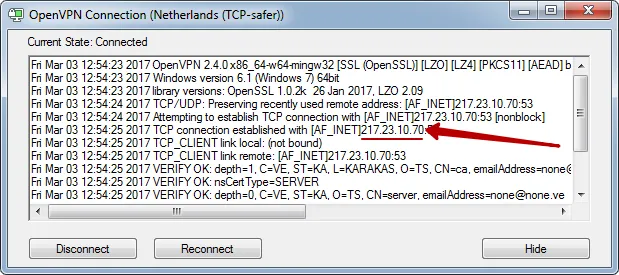
Ортақ статикалық IP мекенжайын пайдаланыңыз
IP мекенжайларының 2 түрі бар.
- әр клиентке бөлінген (бірегей) — белгілі бір сәтте бұл IP мекенжайын тек Сіз пайдаланасыз
- Барлық клиентке ортақ статикалық
Статикалық ортақ IP мекенжайы — тұрақты, уақыт өте өзгермейтін және барлық пайдаланушыларға бірдей мекенжай.
Статикалық ортақ IP мекенжайының артықшылығы — барлық клиенттер бірдей IP мекенжайын алады. Шағым келгенде онда шабуыл жасаған компьютердің IP мекенжайы көрсетіледі. Барлық клиенттер бір мекенжайды пайдаланса, нақты бұзушыны анықтау мүмкін емес.
Бөлінген (бірегей) IP мекенжайын пайдалансаңыз, қызмет бірегей IP мекенжайын пайдалануыңыз арқылы Сізді қадағалай алады (егер қызмет журнал жүргізсе).
VPN серверінде статикалық ортақ IP мекенжайын пайдалануды ұсынамыз, себебі анонимдікті тек осы тәсіл қамтамасыз етеді.
Қосылуға арналған стандартты емес порттар
Кейбір Интернет провайдерлері VPN қосылымдарына арналған стандартты порттарды бұғаттайды. Стандартты порттарды пайдаланғанда VPN желісіне қосылу мүмкін болмайды.
Мысалы, PPTP VPN стандартты порты 1723, ал OpenVPN үшін 1194.
Қызметіміз OpenVPN қосылымдары үшін стандартты емес порттарды қолданады. Қызметімізді кез келген Интернет провайдерімен пайдалана аласыз. Сондай-ақ стандартты емес порт VPN пайдаланып отырғаныңызды тікелей білдірмейді.
Кіріс және шығыс IP мекенжайының айырмашылығы
VPN-нің негізгі мақсаты — желідегі белсенділігіңізді Интернет провайдерінен жасыру үшін IP мекенжайын өзгерту және трафикті шифрлау екенін еске саламыз.
VPN серверіне қосылғанда Интернет провайдеріңіз белгілі бір IP мекенжайына қосылғаныңызды біледі және оның журналдарында осы ақпарат сақталады.
VPN пайдаланғанда абай болыңыз. VPN сервисі кірісте және шығыста бірдей IP мекенжайын берсе, бұл қауіп тудырады.
Интернет провайдеріңіз осы IP мекенжайына қосылғаныңызды біледі және бұл деректерді шағымдағы мәліметтермен салыстыруға болады.
IP мекенжайы — Интернетте деректер қозғалысын бақылауға болатын негізгі сипаттама.
Қосылу мен клиенттер үшін әртүрлі IP мекенжайларын пайдаланамыз. Соның арқасында Интернет провайдеріңіз VPN арқылы сайттарға кіру үшін қай IP мекенжайын пайдаланатыныңызды білмейді.
VPN серверіне IP1 арқылы қосыласыз, ал Интернетте IP2 астында боласыз. Бұл Интернеттегі анонимдігіңізді тікелей арттырады.
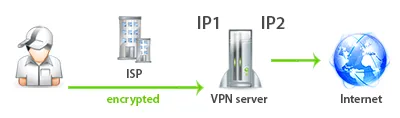
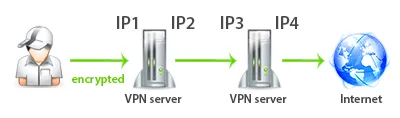
Бізде Double VPN қосылымдары үшін де осы схема жұмыс істейді. Тиісінше, 4 IP мекенжайы ауысады. Сіз бірінші VPN серверінің IP1 мекенжайына қосыласыз, содан кейін трафик IP2-ден екінші VPN серверінің IP3 мекенжайына өтеді. Нәтижесінде Интернетте IP4 арқылы боласыз.
Қауіпсіз VPN пайдаланғым келеді
TTL параметрін мәжбүрлі өзгерту
TTL — time to live қысқартуы немесе жіберілген пакеттің өмір сүру уақыты. Windows үшін стандартты TTL мәні 128, Linux үшін TTL = 64.
Жіберілетін пакетке TTL мәні беріледі және бұл мән жолындағы әр серверде бірге азаяды.
Мысалы, google.com сайтын ашқанда сұрау пакетіңіз ашылатын сайт орналасқан серверге жеткенше бірнеше серверден (хосттан) өтеді. Жіберілген пакеттің TTL мәні 0-ге тең болғанда, ол пакет жойылады.
TTL параметрінің негізгі мақсаты — жеткізілмеген пакеттердің Интернет желісінде мәңгі айналып, оны толтырып жіберуіне жол бермеу.
Басқаша айтқанда, жіберілетін пакеттің TTL мәні арқылы пакет қанша хосттан өткенін білуге болады. Компьютеріңіздің қанша хосттың артында тұрғанын жанама түрде анықтауға болады.
Серверлеріміз бұл мәнді мәжбүрлі түрде стандартты мәнге өзгертеді. Яғни пакет VPN серверімізден жіберілгендей болады.
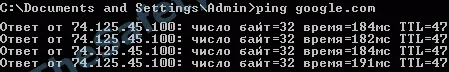
ping пәрмені арқылы google.com хостына дейінгі TTL мәнін анықтаймыз. Біздің жағдайда TTL = 47.
tracert пәрмені арқылы пакеттің google.com хостына дейін қанша хосттан өткенін анықтаймыз. Біздің жағдайда хосттар саны 17.
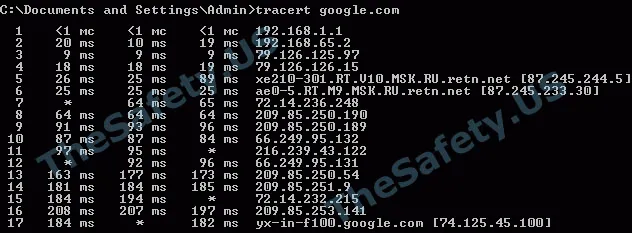
Жоғарыдағы мысалдардан көрінгендей, ping пәрмені арқылы пакеттің 64 - 47 = 17 хосттан өткенін білдік. tracert утилитасы арқылы хосттар саны да 17-ге тең екенін көреміз. Бұл мысалда стандартты TTL = 64 мәні алынды, себебі тексеру жүргізілген Интернет провайдерінің серверінде Linux жүйесі орнатылған.
Келесі мысалда сол әрекеттер, бірақ технологиямыз бойынша VPN серверіне қосылумен көрсетілген.
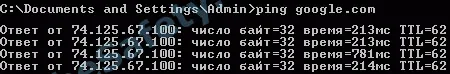
ping пәрмені арқылы google.com хостына дейінгі TTL мәнін білеміз. Ол 62-ге тең.
tracert пәрмені арқылы пакеттің google.com хостына дейін өткен хосттар санын білеміз. Біздің жағдайда хосттар саны — 13.
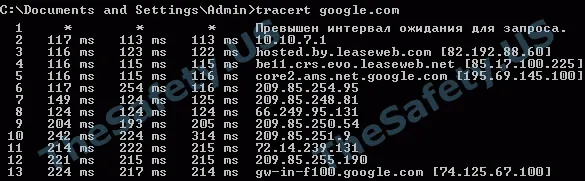
Осы мысалдан пакеттің соңғы google.com хостына TTL = 62 мәнімен жететіні көрінеді (яғни жанама түрде пакет 64 - 62 = 2 хосттан өтті деуге болады), ал шын мәнінде ол 13 хосттан өтеді.
VPN қосылымымыз арқылы Сіз кіретін ресурс орналасқан жеріңіз туралы қате деректер алады.
TheSafety.US туралы пікірлер
Біз Интернеттегі қауіпсіздік пен анонимдік саласының сарапшыларымыз.
Бүкіл жұмыс уақытымызда қызметіміз туралы бірде-бір теріс пікір болған жоқ.
Біз барлық клиентті қорғадық.
Бізге көптеген шағым келді, бірақ бірде-бір клиент бұл туралы білген жоқ.
Ұсынымдарымызды орындасаңыз, анонимдігіңізге кепілдік береміз.
Жігіттер, мен сендерменмін! Маған VPN-дерің керек
Secure Kit — ыңғайлы VPN клиенті
Secure Kit бағдарламасы Интернет қосылымыңызды қорғайды. Қосылымдарды жылдам баптау, қосылымды Таңдаулыларға қосу мүмкіндігі.
DNS leak-тен қорғау
Secure Kit DNS leak-тен — көбінесе Windows операциялық жүйесінде кездесетін DNS сұрауларының ағып кетуінен қорғайды.
Интернетке кіруді бұғаттау
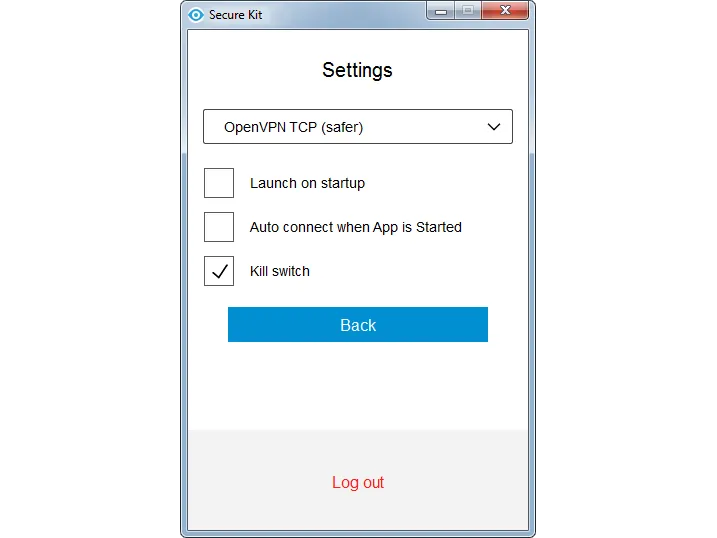
Kill Switch функциясын пайдаланып, Интернетке кіруді бұғаттаңыз. Secure Kit VPN арнасын айналып өтетін барлық Интернет қосылымдарын бұғаттайды. VPN қосылымы үзілсе, ешқандай дерек Интернетке ағып кетпейді.
VPN пайдалану фактісін жасырыңыз
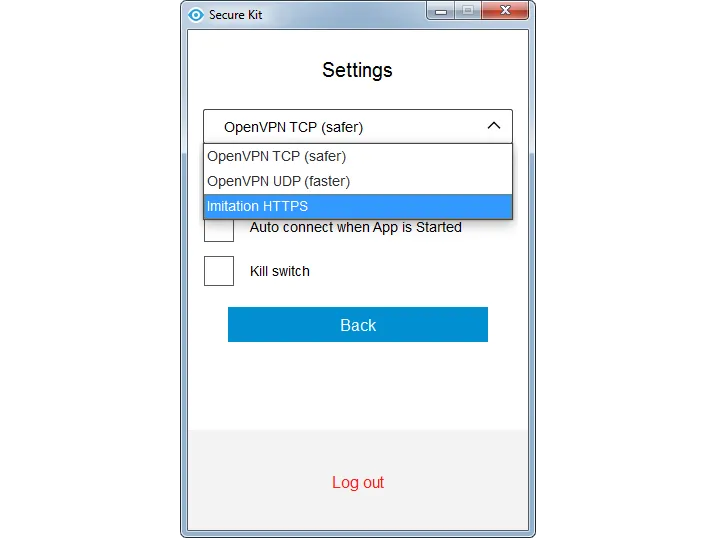
443 портына кәдімгі SSL қосылымын имитациялайтын Imitation HTTPS протоколын пайдаланыңыз. Secure Kit веб-сайтқа https арқылы кіруді имитациялай алады. VPN пайдаланатыныңызды ешкім білмейді.
Керемет функциялар! Маған VPN-іңіз керек
Ең жылдам VPN
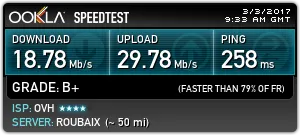
VPN қосылымымыздың жылдамдығын мына сайтта өлшедік speedtest.net.
Голландиядағы Standard VPN, OpenVPN UDP протоколы
Голландиядағы Standard VPN, OpenVPN TCP протоколы.
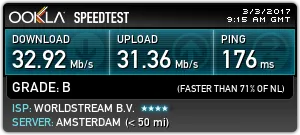
Голландиядағы Standard VPN, Imitation HTTPS протоколы.
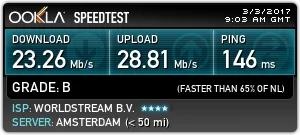
Double VPN Голландия–Франция, OpenVPN TCP протоколы.
"Анонимдік әліппесі" білім базасы
2013 жылы Интернеттегі анонимдік туралы алғашқы кітапты жаздық. Кітап 20 беттен тұрды және Интернетте анонимді болу тәсілдері туралы негізгі мәліметтерді қамтыды.
Қазір бұл кітап Интернеттегі анонимдік пен қауіпсіздік тақырыптарындағы материалдар жиналған білім базасына айналды.
Анонимдік әліппесінің мазмұны
VPN
- VPN деген не және оны қашан пайдалану керек
- VPN сервисінің журнал жүргізетінін 100% қалай білуге болады
- Double VPN, Triple және Quad VPN пайдалану қауіпсіз бе
- Parallel VPN деген не және оны қалай пайдалану керек
- VPN қосылымын тұрақты жұмыс үшін баптау
Прокси
- прокси деген не және оларды қалай пайдалану керек
- прокси түрлері және олардың қайдан алынатыны
- анонимді жұмыс үшін браузер мен бағдарламаларда прокси баптау
Басқа тәсілдер
- TOR желісі деген не және оны пайдалануға бола ма
- SSH және бөлінген серверлер, оларды пайдалану туралы толығырақ
- анонимайзерлерді пайдалануға бола ма
Браузерлер
- браузерлер туралы толығырақ
- Анонимді браузерлер
- браузерлерге арналған пайдалы плагиндер
- Негізгі қауіпсіздік параметрлерін қалай тексеруге болады
- Do not track режимі және қадағалаудан қорғану жолдары
Виртуалды машиналар
- виртуалды машина деген не және оны қалай пайдалануға болады
- Windows және Mac OS X жүйелерінде виртуалды машиналармен жұмыс істеу мысалдары
- Қауіпсіз операциялық жүйелер түрлері
Жанама қауіпсіздік
- деректерді қалай шифрлауға болады. TrueCrypt баламалары
- IP мекенжайын қара тізімдерде тексеру не үшін қажет?
- DNS серверін пайдалану
Анонимдіктің заңдық мәселелері
- жиі қойылатын сұрақтарға заңгердің жауаптары
Жұмыс алдындағы тексеру тізімі
- барлық негізгі параметрді 5 минутта тексеруге мүмкіндік беретін сызба
- анонимді тізбектерді баптау мысалдары
Білім базасына қол жеткізу құны $149.
VPN сатып алғанда білім базасына тегін қол жеткізесіз!
Маған VPN және Анонимдік әліппесі қажет