
Avaliação do serviço VPN TheSafety.US
Nesta avaliação, explicamos como o TheSafety.US garante o anonimato e a segurança na Internet e que tecnologias utilizamos para isso.
Navegação rápida nesta página:
Avaliação do serviço VPN TheSafety.US
Base de conhecimentos ABC do anonimato
Serviço VPN anónimo sem registos
A pergunta mais frequente que os clientes enviam ao apoio técnico: como posso verificar que realmente não guardam registos?
Um serviço VPN anónimo nunca guarda registos, em circunstância alguma. Os registos permitem vigiar o utilizador e saber que sites visitou e o que fez na Internet.
O serviço VPN TheSafety.US não guarda registos
Garantimos o seu anonimato e segurança se seguir as nossas recomendações.
Não conseguimos identificar cada cliente individualmente. É esse o princípio do anonimato. O nosso serviço é especialista em anonimato na Internet. Protegemos os clientes há muitos anos.
Como verificar se os registos estão desativados
Perguntam-nos frequentemente como verificar isso. Antes, não existiam verificações que o permitissem.
Graças aos nossos clientes, decidimos que era altura de criar um algoritmo para saber se um serviço VPN guarda registos.
A forma mais simples é pedir acesso ao servidor VPN e verificar pessoalmente. Mas esta forma de provar a ausência de registos é perigosa para os serviços VPN.
Principais problemas deste método:
- é necessário controlar rigorosamente as ações do utilizador, pois este pode carregar um vírus, trojan ou bot para o servidor.
- durante a verificação, o utilizador pode ativar os registos para obter informações sobre os utilizadores ativos do serviço VPN (sabotagem por parte da polícia)
- e o maior perigo: antes da verificação, o administrador pode desativar todos os registos durante o controlo do utilizador e reativá-los quando terminar.
Este método de verificação não garante a ausência de registos no servidor VPN.
Ao dar esse acesso a qualquer interessado, o serviço VPN põe em risco os seus clientes ativos. É uma violação grave da segurança e do anonimato.
Desenvolvemos lista de perguntas para saber se um serviço VPN guarda registos. Pode fazer estas perguntas a qualquer serviço VPN e analisar as respostas. A eficácia deste método é de 98%.
Por que a TheSafety.US não guarda registos
Se um serviço VPN bloquear a sua conta por ações proibidas, significa que guarda registos.
Não temos dados que possamos entregar.
Prestamos serviços VPN anónimos e não colaboramos com quaisquer organizações. Não temos registos.
Desenvolvemos um sistema simples que permite impedir determinadas ações dos utilizadores e manter os registos desativados nos servidores VPN.
O segredo é que, para a TheSafety.US, o importante é parar o abuso no servidor. Uma denúncia de abuso é uma queixa sobre determinadas ações. Geralmente indica a hora do ataque, o IP do atacante e outros pormenores. Se for ignorada, o servidor pode ser desligado.
Exemplo de denúncia de abuso.
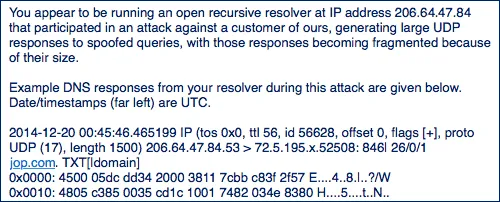
Bloqueamos o acesso ao site que enviou uma denúncia de abuso ao centro de dados. Assim, nenhum cliente do servidor VPN poderá entrar nesse site. As ações indesejadas serão interrompidas e a conta do utilizador continuará a funcionar.
Este é o principal segredo que permite à TheSafety.US oferecer VPN anónimas sem registos.
É possível desativar completamente os registos?
Por exemplo, no Windows Server é impossível desativar totalmente os registos. Contudo, alguns sistemas baseados em Linux permitem fazê-lo.
Este é o aspeto do registo de um servidor VPN PPTP no registo geral do sistema. A imagem foi retirada da Internet.
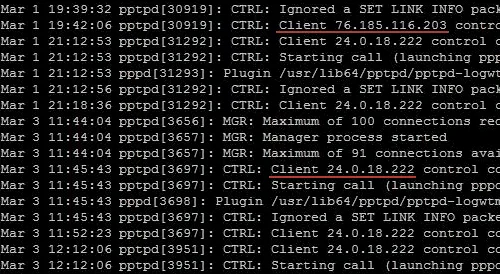
Os registos permitem conhecer a hora da ligação, o IP real do utilizador e os dados de ligação.
PPTP VPN e IKEv2 VPN, tal como L2TP VPN, não permitem desativar totalmente os registos e continuam a escrever no registo geral do sistema.
Tenha cuidado! Se utilizar PPTP VPN, IKEv2 VPN ou L2TP VPN através de IPSec noutros serviços, esses registos podem existir. Recomendamos uma ligação OpenVPN.
Nos nossos servidores VPN desativamos o serviço syslog, responsável pelo registo geral do sistema. Assim, o IKEv2 VPN não deixa registos no sistema e muitos eventos do sistema operativo também deixam de ser registados.
Para desativar os registos do servidor OpenVPN, basta adicionar a linha log /dev/null ao ficheiro de configuração.
Preciso de uma VPN sem registos
VPN muito rápida com tráfego ilimitado
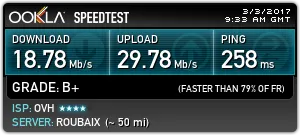
Testámos a velocidade da nossa ligação VPN nos Países Baixos no site speedtest.net.
As medições foram feitas por OpenVPN com o protocolo UDP. O próprio speedtest.net escolhia o servidor de teste.
Ficámos surpreendidos com a velocidade da ligação VPN.
Não há limites de velocidade para os utilizadores. O tráfego é ilimitado.
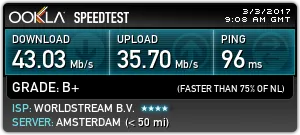
Devemos avisar que a velocidade VPN depende de vários fatores e pode aumentar ou diminuir consoante a carga da sua ligação e da ligação do centro de dados.
A encriptação robusta protege os seus dados
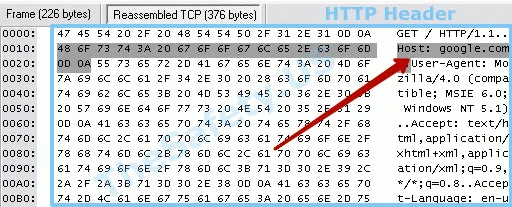
Todos os navegadores transmitem um cabeçalho HTTP com informações sobre o sistema operativo, navegador, idioma e sites visitados. Estas informações permitem ao site identificar o idioma utilizado e apresentar a página nesse idioma.
Na nossa avaliação do TheSafety.US, vejamos com um analisador de tráfego o aspeto de um cabeçalho HTTP sem VPN. O seu fornecedor sabe que sites visitou.
Este é o aspeto de um cabeçalho HTTP com VPN.
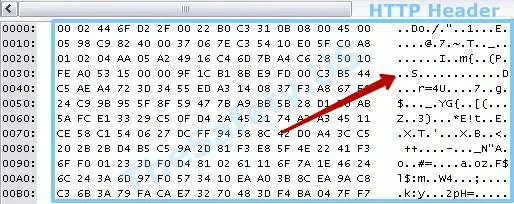
Utilizamos algoritmos de cifragem modernos e robustos. Será impossível decifrar o tráfego.
Todo o tráfego VPN é encriptado e apresenta-se como uma sequência de caracteres arbitrários. O seu fornecedor de Internet não poderá saber que sites visitou através da VPN.
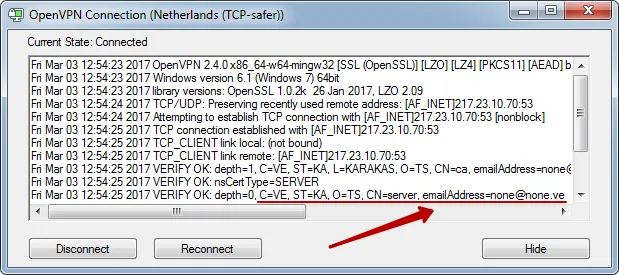
Não incluímos nos certificados OpenVPN qualquer identificador da ligação ao serviço VPN. Não há referências ao domínio ou e-mail.
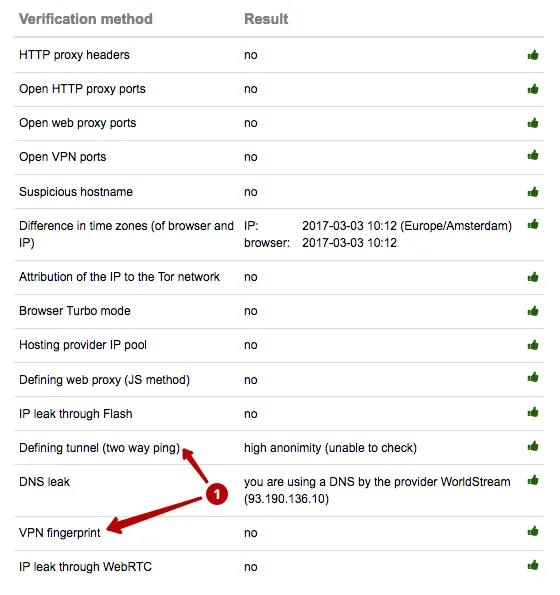
Não são detetadas impressões digitais de VPN
VPN fingerprints são as impressões digitais de uma ligação VPN. As ligações têm parâmetros como MSS e MTU. As definições padrão permitem calcular os valores habituais de MSS e MTU e deduzir o tipo de VPN utilizado. Esta tecnologia tornou-se muito comum na deteção de ligações VPN.
A VPN TheSafety.US não é detetada na secção VPN fingerprints.
Ninguém saberá que utiliza uma VPN. Verifique o seu endereço IP
Quero uma VPN anónima sem Fingerprint
Ligação simultânea de até 4 dispositivos
Ligue todos os seus dispositivos: computador, portátil, smartphone e tablet. Pode também configurar a VPN no router para que todos utilizem automaticamente uma ligação VPN protegida através de wi-fi.
Proteção contra fugas de DNS
DNS leak é uma fuga de pedidos DNS. O problema surge sobretudo no Windows devido ao processamento destes pedidos. O Windows envia o pedido simultaneamente a todos os servidores DNS definidos na configuração da rede. O DNS local do fornecedor de Internet responde mais depressa do que o DNS do servidor VPN devido à proximidade geográfica.
Segue-se um exemplo de fuga de DNS: o país do IP difere do país do servidor DNS. Isto indica a utilização de uma ferramenta de anonimização.
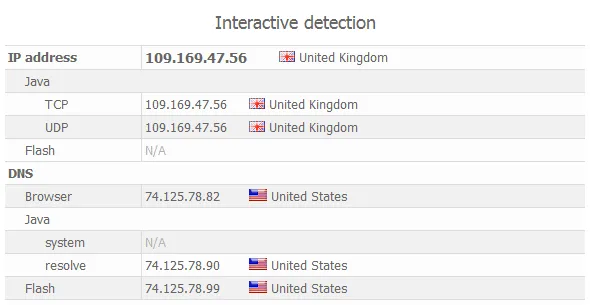
Damos recomendações para configurar o serviço DNS e eliminar fugas de DNS.
Ligação a um IP em vez de um nome de domínio
Um servidor VPN tem um IP específico de ligação. Suponhamos que 100 clientes o utilizam. Se ocorrer um problema (bloqueio, apreensão ou avaria), é necessário configurar o servidor VPN num novo IP e informar todos os clientes da alteração.
Isto não é prático para os serviços VPN, pois é mais simples criar subdomínios para vários países e alterar os IP desses domínios.
Se fizéssemos o mesmo, os clientes ligar-se-iam ao servidor na Alemanha desta forma: de.thesafety.us
O problema é que os fornecedores de Internet registam todos os pedidos. Assim, guardarão a informação de que o utilizador se ligou a esse domínio. Ao visitar o site, é evidente que oferece ligações VPN e que, portanto, o cliente se ligou a um servidor VPN.
Na nossa opinião, isto pode ser deliberado, para permitir enviar de imediato um pedido oficial ao serviço VPN indicado. Nesse caso, não se pode falar de anonimato.
Utilizamos ligações a IP e não associamos servidores VPN a domínios.
O Secure Kit atualiza automaticamente os endereços IP. Os clientes que configuram a aplicação oficial OpenVPN são notificados por e-mail.
O fornecedor de Internet verá apenas uma ligação a um IP.
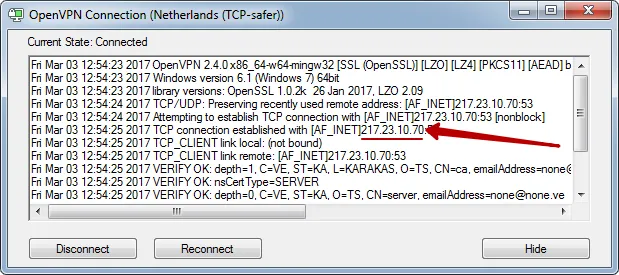
Utilize um IP estático partilhado
Existem 2 tipos de endereços IP.
- dedicado (único) para cada cliente: só o cliente utiliza esse IP num dado momento
- estático e partilhado por todos os clientes
Um endereço IP estático partilhado é permanente, não muda com o tempo e é igual para todos os utilizadores.
A vantagem de um endereço IP estático partilhado é que todos os clientes recebem o mesmo IP. Uma denúncia de abuso indica o IP do computador atacante. Se todos usam o mesmo endereço, é impossível identificar o infrator específico.
Se utilizar um IP dedicado (único), o serviço pode monitorizá-lo através desse IP, caso guarde registos.
Recomendamos um IP estático partilhado no servidor VPN, pois só este método garante o anonimato.
Portas de ligação não padrão
Alguns fornecedores de Internet bloqueiam as portas padrão das ligações VPN. Não será possível ligar à VPN através dessas portas.
Por exemplo, a porta padrão de PPTP VPN é 1723 e a de OpenVPN é 1194.
O nosso serviço utiliza portas não padrão para OpenVPN. Poderá utilizá-lo com qualquer fornecedor de Internet. Além disso, uma porta não padrão não revela diretamente a utilização de VPN.
Diferença entre o endereço IP de entrada e o de saída
Recordemos que o principal objetivo da VPN é alterar o IP e encriptar o tráfego para ocultar a sua atividade online ao fornecedor de Internet.
Ao ligar a um servidor VPN, o fornecedor de Internet saberá a que endereço IP se ligou e guardará essa informação nos registos.
Tenha cuidado ao utilizar uma VPN. Se o serviço fornecer o mesmo IP de entrada e de saída, existe um perigo.
O fornecedor de Internet sabe que se ligou a este endereço IP e estes dados podem ser cruzados com a denúncia de abuso.
O endereço IP é o principal identificador que permite acompanhar o movimento de dados na Internet.
Utilizamos IP diferentes para a ligação e para os clientes. Assim, o fornecedor de Internet não sabe que IP utiliza para visitar sites através da VPN.
Ligará ao servidor VPN através de IP1, mas utilizará IP2 na Internet. Isto aumenta diretamente o anonimato na Internet.
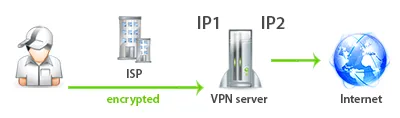
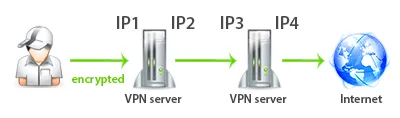
O mesmo esquema aplica-se às nossas ligações Double VPN. São alterados 4 endereços IP. Liga-se ao primeiro servidor VPN por IP1, o tráfego segue de IP2 para IP3 no segundo servidor e, por fim, sai para a Internet por IP4.
Alteração forçada do parâmetro TTL
TTL significa time to live, ou tempo de vida de um pacote enviado. O valor padrão no Windows é 128; no Linux, TTL = 64.
Ao pacote enviado é atribuído um valor TTL, que é reduzido em uma unidade por cada servidor do percurso.
Por exemplo, ao abrir google.com, o seu pacote de pedido atravessa vários servidores (hosts) até chegar ao servidor do site. Quando o TTL do pacote enviado atinge 0, o pacote é destruído.
A principal função do TTL é impedir que pacotes não entregues continuem a circular eternamente pela Internet, inundando-a.
Por outras palavras, o TTL do pacote transmitido permite saber quantos nós atravessou. Indiretamente, permite determinar a quantos nós se encontra o computador.
Os nossos servidores forçam este valor para o padrão. Assim, o pacote parece ter sido enviado pelo nosso servidor VPN.
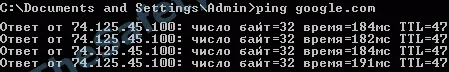
O comando ping permite saber o TTL até google.com . No nosso caso, TTL = 47.
O comando tracert permite saber quantos hosts o pacote atravessou até google.com. No nosso caso, são 17.
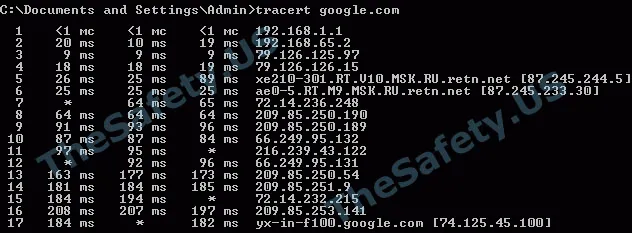
Como mostram os exemplos, o comando ping indica que o pacote atravessou 64 - 47 = 17 hosts. O tracert também indica 17 hosts. Utilizámos o TTL padrão de 64 porque o servidor do fornecedor de Internet onde foi feito o teste utiliza Linux.
O exemplo seguinte mostra as mesmas ações, mas com uma ligação ao servidor VPN através da nossa tecnologia.
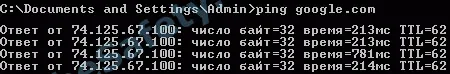
Com o comando ping, determinamos o TTL até google.com. É igual a 62.
Com o comando tracert, determinamos quantos hosts o pacote atravessou até google.com. No nosso caso, são 13.
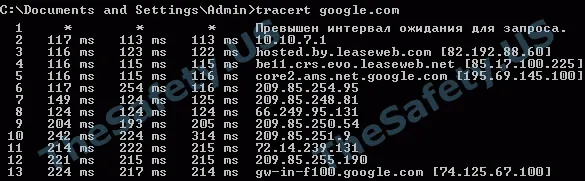
Este exemplo mostra que o pacote chegará ao host final google.com com TTL = 62 (permitindo deduzir indiretamente que atravessou 64 - 62 = 2 hosts), quando na realidade passará por 13 hosts.
Com a nossa ligação VPN, o recurso visitado receberá dados incorretos sobre a sua localização.
Opiniões sobre TheSafety.US
Somos especialistas em segurança e anonimato na Internet.
Desde o início da nossa atividade, não existe nenhuma opinião negativa sobre o nosso trabalho.
Protegemos todos os clientes.
Recebemos muitas denúncias de abuso, mas nenhum cliente soube disso.
Garantimos o seu anonimato se seguir as nossas recomendações.
Estou convosco! Preciso da vossa VPN
Secure Kit - cliente VPN prático
O Secure Kit protege a sua ligação à Internet. Configuração rápida de ligações e possibilidade de as adicionar aos Favoritos.
Proteção contra fugas de DNS
O Secure Kit protege contra fugas de DNS, fugas de consultas DNS que ocorrem sobretudo no Windows.
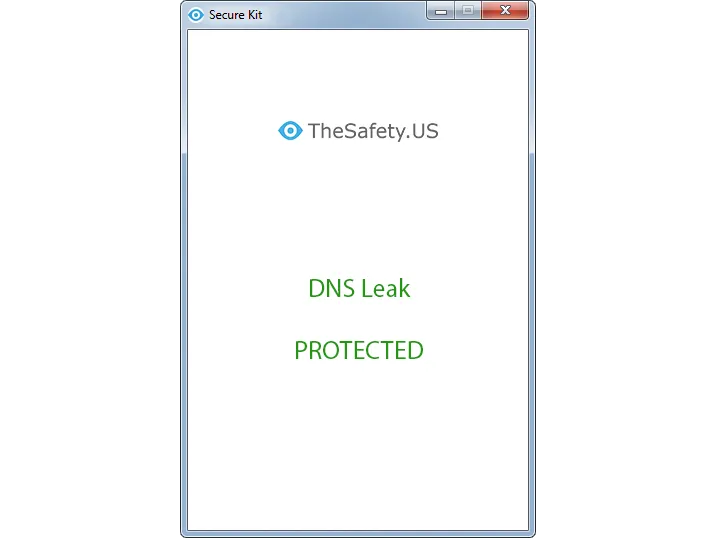
Bloqueio do acesso à Internet
Bloqueie o acesso à Internet com Kill Switch. O Secure Kit bloqueia todas as ligações que contornam o canal VPN. Nenhum dado será divulgado na Internet se a ligação VPN cair.
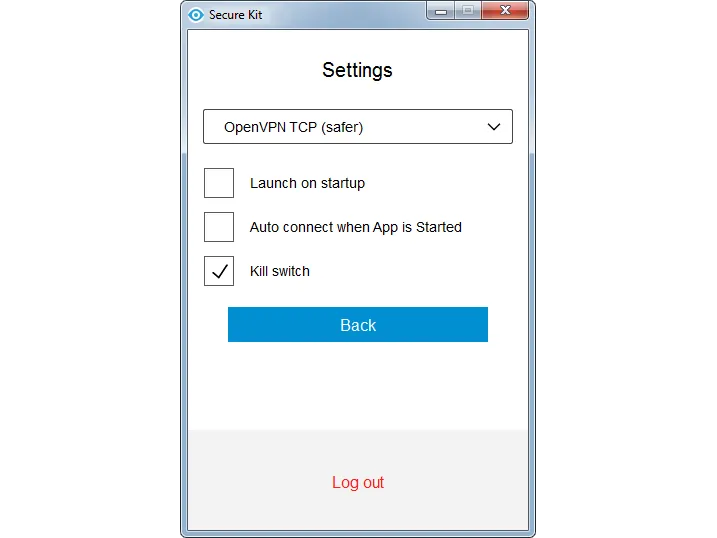
Oculte a utilização da VPN
Utilize Imitation HTTPS, que imita uma ligação SSL normal à porta 443. O Secure Kit consegue simular a visita a um site por https. Ninguém saberá que utiliza uma VPN.
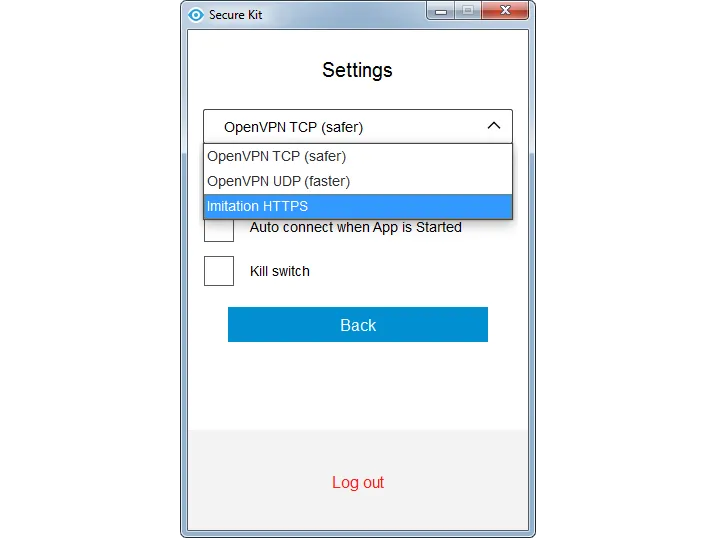
Funções excelentes! Preciso da vossa VPN
A VPN mais rápida
Medimos a velocidade da nossa ligação VPN no site speedtest.net.
Standard VPN nos Países Baixos, protocolo OpenVPN UDP
Standard VPN nos Países Baixos, protocolo OpenVPN TCP.
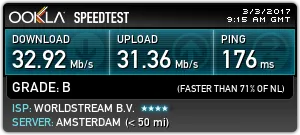
Standard VPN nos Países Baixos, protocolo Imitation HTTPS.
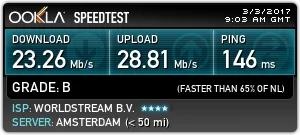
Double VPN Países Baixos-França, protocolo OpenVPN TCP.
Base de conhecimentos "ABC do anonimato"
Em 2013 escrevemos o primeiro livro sobre anonimato na Internet. Tinha 20 páginas e continha informações básicas sobre formas de manter o anonimato na Internet.
Este livro transformou-se numa base de conhecimentos que reúne materiais sobre anonimato e segurança na Internet.
Índice do ABC do anonimato
VPN
- o que é uma VPN e quando deve utilizá-la
- como saber com 100% de certeza se um serviço VPN guarda registos
- é seguro utilizar Double VPN, Triple e Quad VPN
- o que é Parallel VPN e como utilizá-lo
- configurar uma ligação VPN para funcionar de forma estável
Proxies
- o que são proxies e como utilizá-los
- tipos de proxies e a sua origem
- configuração de proxies no navegador e em programas para trabalhar anonimamente
Outros métodos
- o que é a rede TOR e se a pode utilizar
- mais informações sobre SSH, servidores dedicados e como utilizá-los
- se é possível utilizar anonimizadores
Navegadores
- mais informações sobre navegadores
- navegadores anónimos
- extensões úteis para navegadores
- como verificar os principais parâmetros de segurança
- o modo Do not track e como proteger-se da monitorização
Máquinas virtuais
- o que é uma máquina virtual e como a utilizar
- exemplos de utilização de máquinas virtuais no Windows e Mac OS X
- tipos de sistemas operativos seguros
Segurança indireta
- como cifrar dados. Alternativas ao TrueCrypt
- verificar o endereço IP em listas negras: para que serve?
- utilização do servidor DNS
Questões jurídicas do anonimato
- respostas de um jurista às perguntas frequentes
Lista de verificação antes de começar
- um esquema que permite verificar todos os parâmetros principais em 5 minutos
- exemplos de configuração de cadeias anónimas
O acesso à base de conhecimentos custa $149.
Ao comprar uma VPN, receberá acesso gratuito à base de conhecimentos!
Preciso de VPN e do ABC do Anonimato