
Présentation du service VPN TheSafety.US
Dans cette présentation, nous expliquerons comment TheSafety.US assure l'anonymat et la sécurité sur Internet et quelles technologies nous utilisons pour cela.
Navigation rapide sur cette page :
Présentation du service VPN TheSafety.US
Base de connaissances ABC de l'anonymat
Service VPN anonyme sans journaux
La question la plus fréquente envoyée par nos clients à l'assistance technique : comment puis-je vérifier que vous ne conservez réellement aucun journal ?
Un service VPN anonyme ne conserve aucun journal, quelles que soient les circonstances. Les journaux permettent de surveiller l’utilisateur, de savoir quels sites il consulte et ce qu’il fait sur Internet.
Le service VPN TheSafety.US ne conserve pas de journaux
Nous garantissons votre anonymat et votre sécurité si vous suivez nos recommandations.
Nous ne pouvons pas identifier chaque client individuellement. C’est le principe de l’anonymat. Notre service est expert en anonymat sur Internet. Nous protégeons nos clients depuis de nombreuses années.
Comment vérifier que les journaux sont désactivés
On nous demande souvent comment le vérifier. Auparavant, aucune vérification ne permettait de le faire.
Grâce à nos clients, nous avons décidé qu'il était temps de créer un algorithme pour savoir si un service VPN conserve des journaux.
Le plus simple est de demander l'accès au serveur VPN pour vérifier vous-même. Mais cette méthode pour prouver l’absence de journaux est dangereuse pour les services VPN.
Principaux problèmes de cette méthode :
- un contrôle strict des actions de l’utilisateur est nécessaire, car il peut téléverser un virus, un cheval de Troie ou un bot sur le serveur.
- pendant la vérification, l’utilisateur peut lui-même activer les journaux pour obtenir des informations sur les utilisateurs actifs du service VPN (sabotage par la police)
- et le danger principal : avant la vérification, l'administrateur du service VPN peut désactiver tous les journaux le temps de votre contrôle, puis les réactiver une fois celui-ci terminé.
Cette méthode ne garantit pas l’absence de journaux sur le serveur VPN.
En donnant cet accès à toute personne qui le demande, le service VPN met ses clients actifs en danger. C’est une violation grave de la sécurité et de l’anonymat.
Nous avons développé liste de questions pour savoir si un service VPN conserve des journaux. Vous pouvez poser ces questions à n'importe quel service VPN et analyser les réponses. L'efficacité de cette méthode est de 98%.
Pourquoi TheSafety.US ne conserve pas de journaux
Si un service VPN bloque votre compte pour des actions interdites, cela signifie qu’il conserve des journaux.
Nous n'avons aucune donnée à communiquer.
Nous proposons des VPN anonymes et ne collaborons avec aucune organisation. Nous n'avons aucun journal.
Nous avons développé un système simple qui permet d’interdire certaines actions aux utilisateurs tout en désactivant les journaux sur les serveurs VPN.
Le secret est que, pour TheSafety.US, l'important est de faire cesser l'abus sur le serveur. Un signalement d'abus est une plainte concernant certaines actions. Il indique généralement l'heure de l'attaque, l'adresse IP de l'attaquant et d'autres détails. L'ignorer peut entraîner la déconnexion du serveur.
Exemple de signalement d'abus.
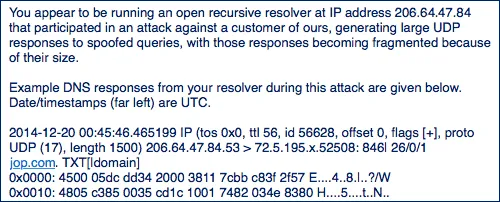
Nous bloquons l'accès au site qui a envoyé une plainte au centre de données. Aucun client du serveur VPN ne pourra alors le consulter. Les actions indésirables cesseront et le compte de cet utilisateur continuera de fonctionner.
C'est le principal secret qui permet à TheSafety.US de fournir des VPN anonymes sans journaux.
Peut-on désactiver complètement les journaux ?
Par exemple, il est impossible de désactiver complètement les journaux sous Windows Server. Certains systèmes basés sur Linux le permettent cependant.
Voici à quoi ressemble le journal d’un serveur VPN PPTP dans le journal système général. L’image provient d’Internet.
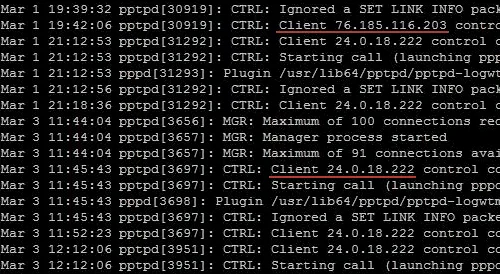
Les journaux permettent de connaître l'heure de connexion, l'adresse IP réelle de l'utilisateur et les données de connexion.
PPTP VPN et IKEv2 VPN, comme L2TP VPN, ne permettent pas de désactiver entièrement les journaux et continuent d'écrire dans le journal général du système.
Soyez prudent ! Si vous utilisez PPTP VPN, IKEv2 VPN ou L2TP VPN via IPSec chez d’autres fournisseurs, de tels journaux peuvent être conservés. Nous recommandons OpenVPN.
Sur nos serveurs VPN, nous désactivons syslog, le service chargé du journal général du système. Ainsi, IKEv2 VPN ne laisse aucun journal dans le système et de nombreux événements du système d'exploitation cessent également d'être enregistrés.
Pour désactiver les journaux du serveur OpenVPN, ajoutez la ligne log /dev/null au fichier de configuration.
J’ai besoin d’un VPN sans journaux
VPN très rapide avec trafic illimité
Nous avons testé la vitesse de notre connexion VPN aux Pays-Bas sur le site speedtest.net.
Les mesures ont été réalisées via une connexion OpenVPN en UDP. Le site speedtest.net choisissait lui-même le serveur de test.
Nous avons nous-mêmes été surpris par le débit de la connexion VPN.
Aucune limite de vitesse pour les utilisateurs. Le trafic est illimité.
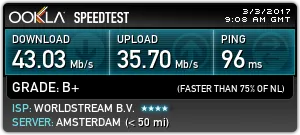
Nous devons vous prévenir que le débit VPN dépend de nombreux facteurs et peut varier à la hausse comme à la baisse selon la charge de votre connexion et de celle du centre de données.
Un chiffrement robuste protège vos données
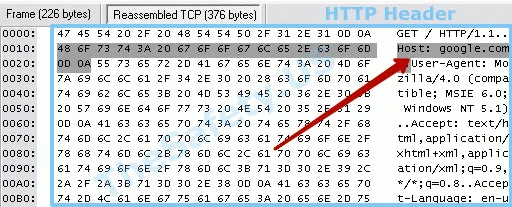
Chaque navigateur transmet un en-tête HTTP contenant des informations sur votre système, votre navigateur, votre langue et les sites visités. Ces informations permettent à un site de connaître votre langue et de vous afficher une page dans cette langue.
Dans notre présentation de TheSafety.US, voyons à l'aide d'un analyseur de trafic à quoi ressemble un en-tête HTTP sans VPN. Votre fournisseur d'accès sait quels sites vous avez consultés.
Voici l’apparence d’un en-tête HTTP avec un VPN.
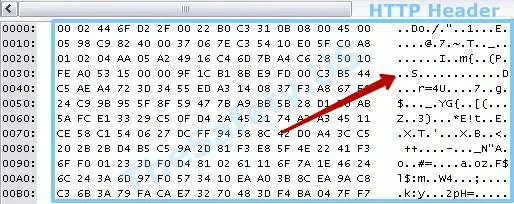
Nous utilisons des algorithmes de chiffrement modernes et robustes. Le trafic sera impossible à déchiffrer.
Tout le trafic utilisant le VPN est chiffré et ressemble à une suite de caractères arbitraires. Votre fournisseur d'accès ne peut donc pas savoir quels sites vous avez consultés via le VPN.
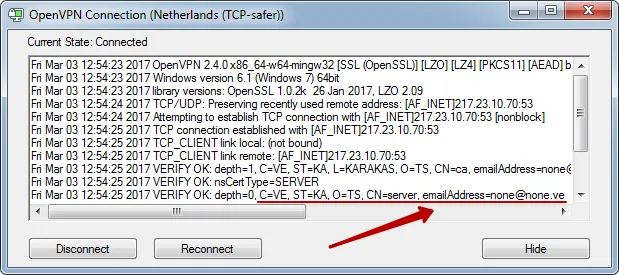
Nous n'incluons dans les certificats OpenVPN aucun élément identifiant la connexion au service VPN. Ils ne contiennent ni lien vers le domaine ni adresse e-mail.
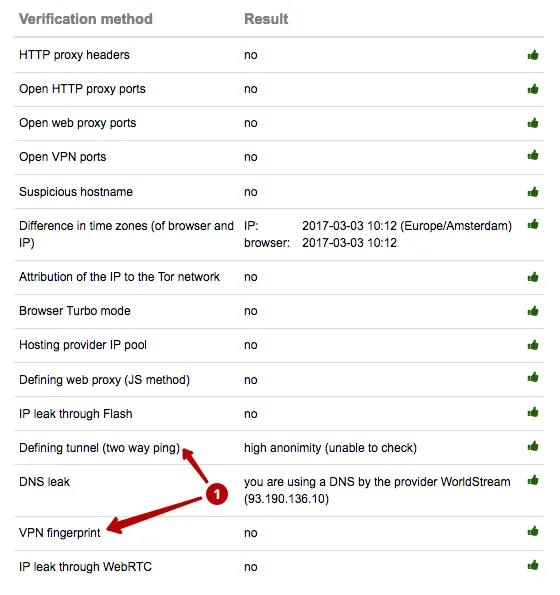
Aucune empreinte VPN détectée
Les VPN fingerprints sont les empreintes d’une connexion VPN. Les connexions possèdent des paramètres comme MSS et MTU. Les configurations standard permettent d’en calculer les valeurs habituelles et de déduire le type de VPN utilisé. Cette technologie est largement employée pour détecter l’usage d’un VPN.
Le VPN TheSafety.US n’est pas détecté dans la section VPN fingerprints.
Personne ne saura que vous utilisez un VPN. Vérifiez votre adresse IP
Je veux un VPN anonyme sans Fingerprint
Connexion simultanée de 4 appareils maximum
Connectez tous vos appareils : ordinateur, portable, smartphone, tablette. Vous pouvez aussi configurer le VPN sur le routeur : tous vos appareils utiliseront automatiquement une connexion VPN sécurisée via le wi-fi.
Protection contre les fuites DNS
Une DNS leak est une fuite de requêtes DNS. Ce problème apparaît le plus souvent sous Windows en raison du traitement des requêtes DNS. Windows envoie chaque requête simultanément à tous les serveurs DNS définis dans les paramètres réseau. Le DNS local du fournisseur d'accès répond plus vite que celui du serveur VPN en raison de sa proximité géographique.
Voici un exemple de fuite DNS : le pays de l'adresse IP diffère de celui du serveur DNS. Cela indique l'utilisation d'un outil d'anonymisation.
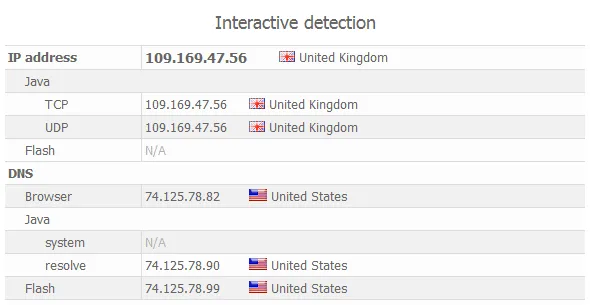
Nous expliquons comment configurer le service DNS pour éliminer les fuites DNS.
Connexion à une adresse IP plutôt qu'à un nom de domaine
Un serveur VPN possède une IP de connexion précise. Imaginons que 100 clients l’utilisent. Si un problème survient (blocage, saisie ou panne matérielle), il faut configurer le serveur VPN sur une nouvelle IP et prévenir tous les clients du changement.
Ce n’est pas pratique pour les services VPN : il est plus simple de créer des sous-domaines par pays et de changer les IP de ces domaines.
Si nous faisions de même, nos clients se connecteraient au serveur allemand ainsi : de.thesafety.us
Le problème est que les fournisseurs d'accès journalisent toutes les requêtes. Ils conserveront donc une trace de la connexion de l'utilisateur à ce domaine. En visitant le site, on comprend immédiatement qu'il propose des VPN et donc que le client s'est connecté à un serveur VPN.
Nous pensons que cela pourrait être volontaire, afin de pouvoir envoyer immédiatement une demande officielle au service VPN concerné. Dans ce cas, il n'est pas question d'anonymat.
Nous utilisons une connexion à l'adresse IP et n'associons pas les serveurs VPN à des domaines.
Secure Kit actualise automatiquement les adresses IP. Les clients qui configurent l'application officielle OpenVPN sont avertis par e-mail.
Votre fournisseur d’accès ne verra qu’une connexion à une adresse IP.
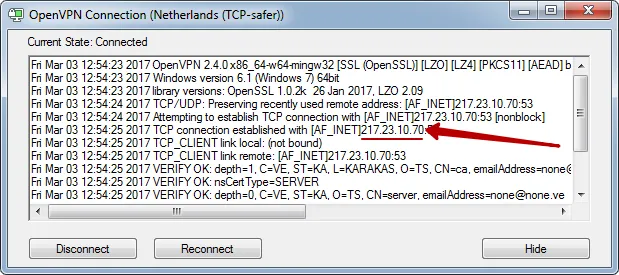
Utilisez une adresse IP statique partagée
Il existe 2 types d'adresses IP.
- dédiée (unique) pour chaque client : vous seul utilisez cette adresse IP à un instant donné
- statique et partagée entre tous les clients
Une adresse IP statique partagée est permanente, ne change pas avec le temps et est identique pour tous les utilisateurs.
L'avantage d'une adresse IP statique partagée est que tous les clients reçoivent la même adresse IP. Un signalement d'abus indique l'adresse IP de l'ordinateur attaquant. Si tous les clients utilisent la même adresse, il est impossible d'identifier l'auteur précis.
Si vous utilisez une IP dédiée (unique), le service peut vous suivre grâce à cette adresse unique, s’il conserve des journaux.
Nous recommandons une adresse IP statique partagée sur le serveur VPN, car seule cette méthode garantit l'anonymat.
Ports de connexion non standard
Certains fournisseurs d’accès bloquent les ports standard des connexions VPN. Il sera impossible de se connecter avec ces ports.
Par exemple, le port standard de PPTP VPN est 1723 et celui d'OpenVPN est 1194.
Notre service utilise des ports non standard pour OpenVPN. Vous pourrez l’utiliser avec n’importe quel fournisseur d’accès. De plus, un port non standard ne révèle pas directement l’usage d’un VPN.
Différence entre l'adresse IP d'entrée et celle de sortie
Rappelons que la fonction principale d'un VPN est de changer l'adresse IP et de chiffrer le trafic afin de masquer votre activité en ligne au fournisseur d'accès.
Lorsque vous vous connectez à un serveur VPN, votre fournisseur d'accès sait à quelle adresse IP vous vous êtes connecté et conserve cette information dans ses journaux.
Soyez prudent en utilisant un VPN. Si le service vous fournit la même adresse IP en entrée et en sortie, cela présente un danger.
Votre fournisseur d'accès sait que vous vous êtes connecté à cette adresse IP ; ces données peuvent être rapprochées du signalement d'abus.
L'adresse IP est le principal identifiant permettant de suivre le déplacement des données sur Internet.
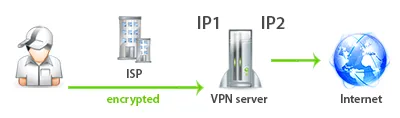
Nous utilisons des adresses IP différentes pour la connexion et pour les clients. Votre fournisseur d'accès ne saura donc pas quelle adresse IP vous utilisez pour consulter des sites via le VPN.
Vous vous connecterez au serveur VPN via IP1, mais utiliserez IP2 sur Internet. Cela renforce directement votre anonymat sur Internet.
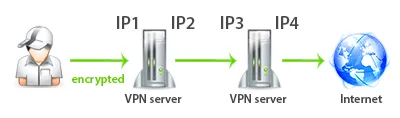
Le même schéma s'applique chez nous aux connexions Double VPN. Il y a alors 4 changements d'adresse IP. Vous vous connectez au premier serveur VPN via IP1, puis le trafic part d'IP2 vers IP3 sur le second serveur VPN. Vous accédez finalement à Internet via IP4.
Modification forcée du paramètre TTL
TTL signifie time to live, soit la durée de vie d’un paquet envoyé. La valeur standard est de 128 sous Windows ; sous Linux, TTL = 64.
Une valeur TTL est attribuée au paquet envoyé et chaque serveur traversé la diminue d'une unité.
Par exemple, lorsque vous ouvrez google.com, votre paquet de requête traverse plusieurs serveurs (hôtes) jusqu'au serveur hébergeant le site. Lorsque le TTL du paquet envoyé atteint 0, ce paquet est détruit.
La fonction principale du TTL est d'éviter que les paquets non livrés continuent à circuler indéfiniment sur Internet et l'inondent.
Autrement dit, le TTL d'un paquet transmis permet de connaître le nombre de nœuds traversés. On peut ainsi déterminer indirectement à combien de nœuds se trouve votre ordinateur.
Nos serveurs imposent la valeur standard. Le paquet semble donc avoir été envoyé depuis notre serveur VPN.
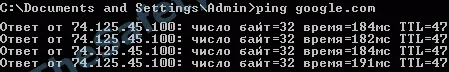
La commande ping permet de connaître le TTL vers google.com . Dans notre cas, TTL = 47.
La commande tracert indique combien d'hôtes le paquet a traversés jusqu'à google.com. Dans notre cas, il y en a 17.
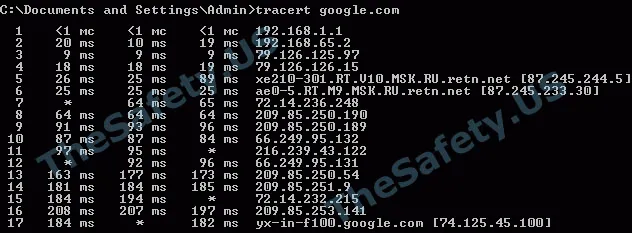
Comme le montrent les exemples ci-dessus, ping indique que le paquet a traversé 64 - 47 = 17 hôtes. L'utilitaire tracert en indique également 17. Dans cet exemple, nous avons pris le TTL standard de 64, car le serveur du fournisseur d'accès utilisé pour le test fonctionne sous Linux.
L’exemple suivant montre les mêmes opérations, mais avec une connexion au serveur VPN utilisant notre technologie.
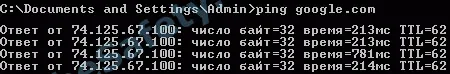
La commande ping indique la valeur TTL jusqu’à google.com. Elle est de 62.
La commande tracert indique le nombre d’hôtes traversés par le paquet jusqu’à google.com. Dans notre cas, il y en a 13.
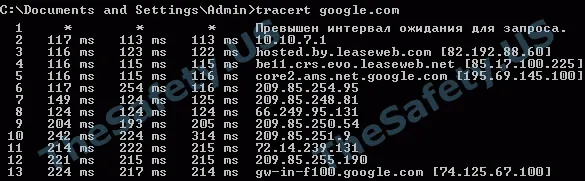
Cet exemple montre que le paquet arrivera à l'hôte final google.com avec TTL = 62 (ce qui permet de déduire indirectement qu'il a traversé 64 - 62 = 2 hôtes), alors qu'il en traversera réellement 13.
Avec notre connexion VPN, la ressource visitée recevra des données erronées sur votre localisation.
Avis sur TheSafety.US
Nous sommes experts en sécurité et en anonymat sur Internet.
Depuis le début de notre activité, aucun avis négatif n'a été publié sur notre travail.
Nous avons protégé tous les clients.
Nous avons reçu de nombreux signalements d'abus, mais aucun client ne l'a su.
Nous garantissons votre anonymat si vous suivez nos recommandations.
Je suis avec vous ! Il me faut votre VPN
Secure Kit - client VPN pratique
Secure Kit protège votre connexion Internet. Configuration rapide des connexions et possibilité de les ajouter aux Favoris.
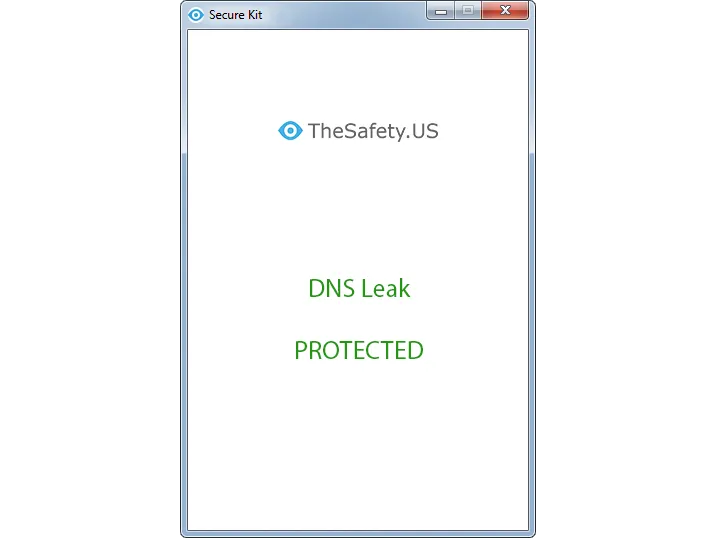
Protection contre les fuites DNS
Secure Kit protège contre les fuites DNS : des fuites de requêtes DNS qui se produisent surtout sous Windows.
Blocage de l’accès à Internet
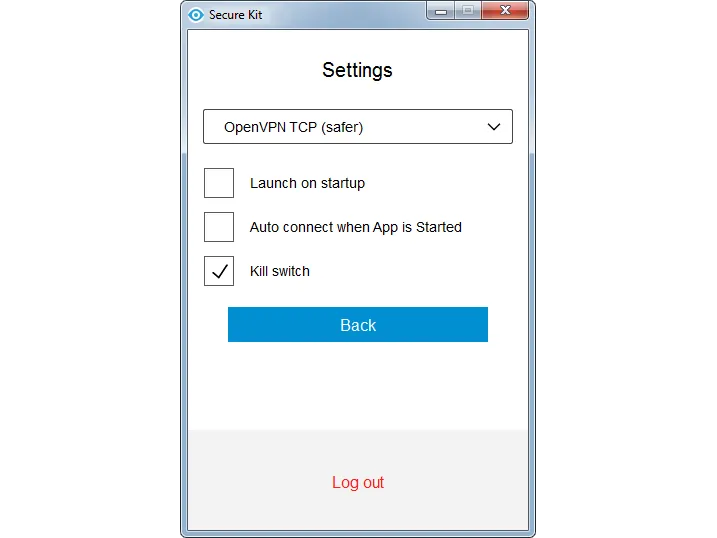
Bloquez l'accès à Internet avec Kill Switch. Secure Kit bloque toutes les connexions Internet qui contournent le canal VPN. Aucune donnée ne fuitera sur Internet si la connexion VPN est interrompue.
Masquez l'utilisation du VPN
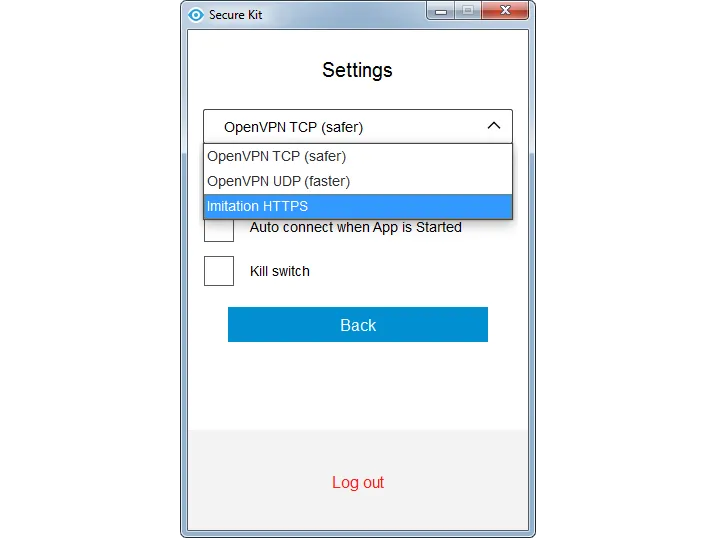
Utilisez Imitation HTTPS, qui imite une connexion SSL ordinaire sur le port 443. Secure Kit sait simuler la visite d'un site en https. Personne ne saura que vous utilisez un VPN.
Des fonctions géniales ! Il me faut votre VPN
Le VPN le plus rapide
Nous avons mesuré la vitesse de notre connexion VPN sur le site speedtest.net.
Standard VPN aux Pays-Bas, protocole OpenVPN UDP
Standard VPN aux Pays-Bas, protocole OpenVPN TCP.
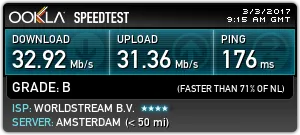
Standard VPN aux Pays-Bas, protocole Imitation HTTPS.
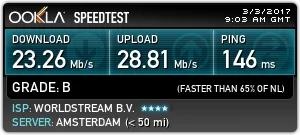
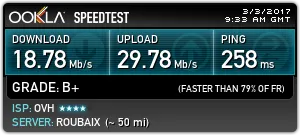
Double VPN Pays-Bas-France, protocole OpenVPN TCP.
Base de connaissances "ABC de l'anonymat"
En 2013, nous avons écrit notre premier livre sur l'anonymat sur Internet. Il comptait 20 pages et présentait les principes fondamentaux pour rester anonyme sur Internet.
Ce livre est devenu une base de connaissances rassemblant des ressources sur l'anonymat et la sécurité sur Internet.
Sommaire de l'ABC de l'anonymat
VPN
- ce qu’est un VPN et quand l’utiliser
- comment savoir à 100% si un service VPN conserve des journaux
- peut-on utiliser Double VPN, Triple et Quad VPN en toute sécurité
- ce qu'est Parallel VPN et comment l'utiliser
- configurer une connexion VPN pour un fonctionnement stable
Proxies
- ce que sont les proxies et comment les utiliser
- les types de proxies et leur provenance
- configuration des proxies dans le navigateur et les logiciels pour une utilisation anonyme
Autres méthodes
- ce qu'est le réseau TOR et si vous pouvez l'utiliser
- en savoir plus sur SSH, les serveurs dédiés et leur utilisation
- peut-on utiliser des anonymiseurs
Navigateurs
- en savoir plus sur les navigateurs
- navigateurs anonymes
- extensions utiles pour les navigateurs
- comment vérifier les principaux paramètres de sécurité
- le mode Do not track et comment vous protéger du suivi
Machines virtuelles
- qu'est-ce qu'une machine virtuelle et comment l'utiliser
- exemples d'utilisation de machines virtuelles sous Windows et Mac OS X
- types de systèmes d’exploitation sécurisés
Sécurité indirecte
- comment chiffrer les données. Alternatives à TrueCrypt
- vérifier une adresse IP dans les listes noires : à quoi cela sert-il ?
- utilisation du serveur DNS
Questions juridiques sur l'anonymat
- réponses d'un juriste aux questions fréquentes
Liste de vérification avant de commencer
- une méthode permettant de vérifier tous les paramètres essentiels en 5 minutes
- exemples de configuration de chaînes anonymes
L'accès à la base de connaissances coûte $149.
En achetant un VPN, vous accédez gratuitement à la base de connaissances !
J'ai besoin d'un VPN et de L'ABC de l'anonymat