
Was ein DNS-Leck ist und wie Sie es beheben
Bei einer Verbindung mit einem VPN-Server laufen Anfragen in manchen Betriebssystemen (z. B. Windows) nicht immer über den DNS-Server der VPN-Verbindung. In diesem Fall können manche Websites erkennen, dass sich Ihre IP-Adresse und die DNS-Server in unterschiedlichen Ländern befinden, was Ihre Anonymität gefährden kann.
Was ist ein DNS-Server?
Die Hauptaufgabe von DNS-Servern besteht darin, die Domainnamen von Websites in die ihnen zugeordneten IP-Adressen umzuwandeln. Einfach ausgedrückt: Wenn Sie im Browser die Domain Google.com eingeben, prüft der DNS-Server, welcher IP-Adresse diese Domain zugeordnet ist, und die Seite wird über die IP-Adressen geladen.
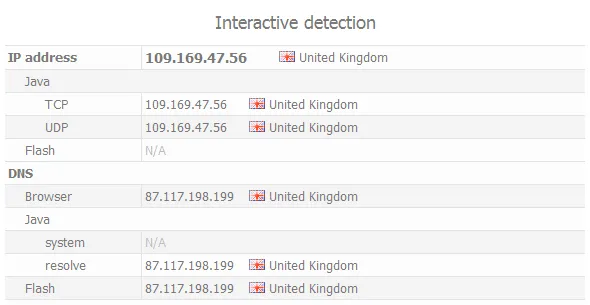
Unten sehen Sie ein Beispiel für die Ermittlung von DNS-Servern auf Whoer.net.
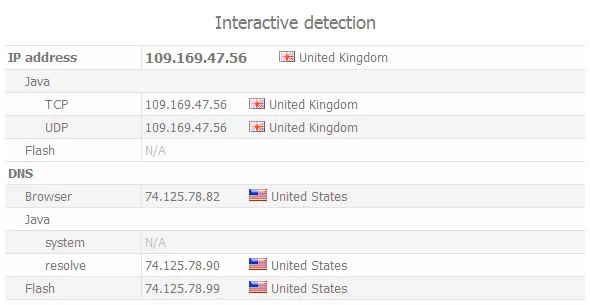
Das Beispiel zeigt, dass wir mit einem VPN verbunden sind und unsere IP-Adresse verborgen haben (die IP gehört zu Großbritannien), der DNS-Server aber unseren tatsächlichen Standort (USA) verrät.
In diesem Fall liegt die Ursache in der Arbeitsweise des DNS-Dienstes von Windows. Beim Verbinden mit dem VPN wird die Anfrage standardmäßig an den DNS-Server des VPN gesendet. Der DNS-Dienst wartet dann 2 Sekunden. Geht keine Antwort ein, sendet er die Anfrage an den nächsten DNS-Server in der Windows-Liste. Diese weiteren DNS-Server gehören Ihrem Internetanbieter, haben jedoch eine geringere Priorität als der DNS-Server des VPN.
Der DNS-Server des VPNs kann aufgrund der geografischen Entfernung des VPN-Servers möglicherweise nicht rechtzeitig auf eine Anfrage antworten, während sich der DNS-Server Ihres Internetanbieters in Ihrer Stadt befindet. Auch die Qualität der Signalübertragung von Ihrem Internetanbieter zum VPN-Server kann dabei eine Rolle spielen.
Lösung: die Verwendung des gewünschten DNS-Servers erzwingen. Damit weisen wir das Betriebssystem ausdrücklich an, nur die angegebenen DNS-Server zu verwenden. Dann werden die DNS-Server Ihres tatsächlichen Anbieters nicht mehr in der Liste des Windows-DNS-Dienstes aufgeführt.
So verbergen Sie Ihren DNS-Server unter Windows
So verbergen Sie Ihren DNS-Server unter Mac OS X
Ihren DNS-Server unter Ubuntu (Linux) verbergen
So verbergen Sie Ihren DNS-Server unter Linux auf einem Server
Unser VPN-Client Secure Kit schützt automatisch vor DNS-Leaks. Erfahren Sie mehr über Secure Kit.
Ihren tatsächlichen DNS-Server unter Windows verbergen
Führen Sie die folgenden Schritte in einer beliebigen Windows-Version aus.
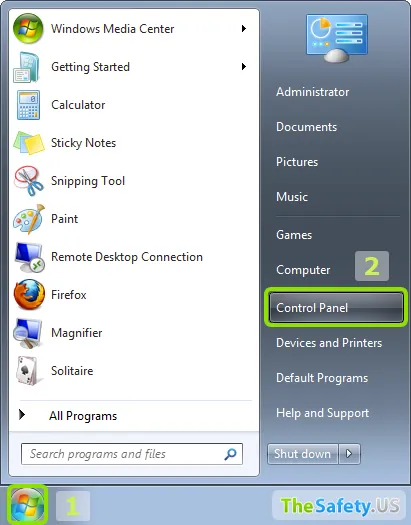
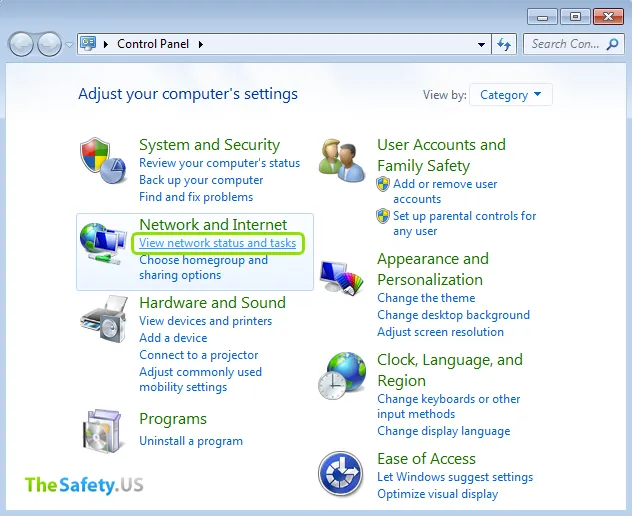
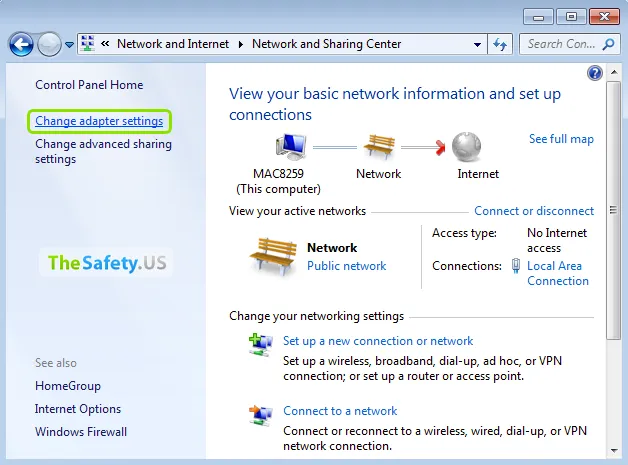
Klicken Sie mit der rechten Maustaste auf die Windows-Netzwerkverbindung und wählen Sie anschließend „Eigenschaften“.
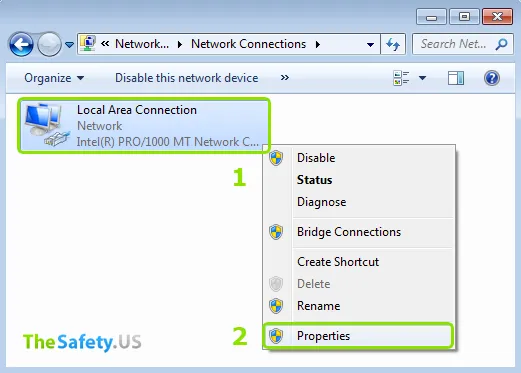
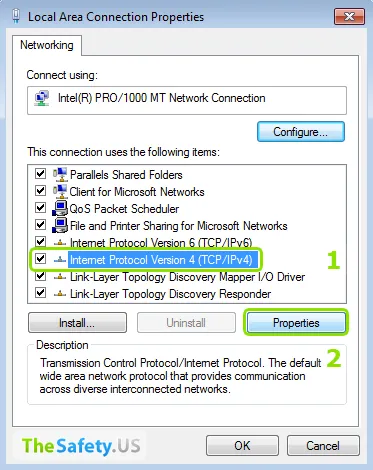
Geben Sie die öffentlichen DNS-Server von Google oder OpenDNS an.
Google DNS:
- 8.8.8.8
- 8.8.4.4
OpenDNS:
- 208.67.222.222
- 208.67.220.220
Diese DNS-Server werden meistens den USA zugeordnet. In diesem Fall gibt keine Website Ihre tatsächlichen DNS-Server preis.
Für vollständige Anonymität empfehlen wir unsere DNS-Server. Im Bereich „Mein Konto“ sind die DNS-Server für jeden VPN-Standort angegeben. Dadurch entspricht das Land Ihres DNS-Servers immer dem Ihrer IP-Adresse.
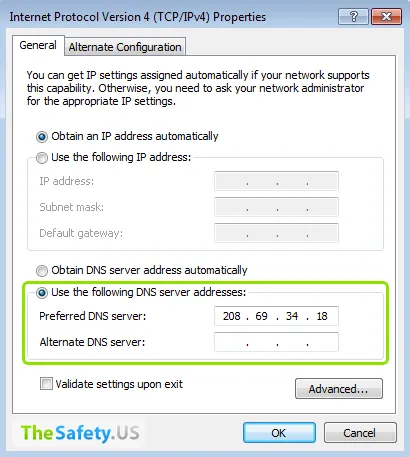
Nach den beschriebenen Schritten ist Ihr tatsächlicher DNS-Server unter Windows verborgen.
Ihren tatsächlichen DNS-Server unter Mac OS X verbergen
Um unter einer beliebigen Version von Mac OS X einen DNS-Server verbindlich festzulegen, führen Sie folgende Schritte aus:
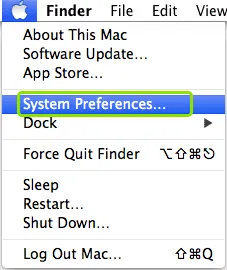
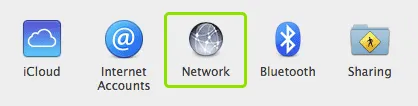
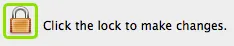
Klicken Sie unten im nächsten Fenster auf das Schlosssymbol, um die Einstellungen bearbeiten zu können. Dazu müssen Sie das Passwort Ihres Mac-OS-X-Kontos eingeben.
Wählen Sie die Verbindung aus, über die Sie auf das Internet zugreifen. Üblicherweise ist das eine WLAN- oder Ethernet-Verbindung. Klicken Sie anschließend auf „Weitere Optionen“.
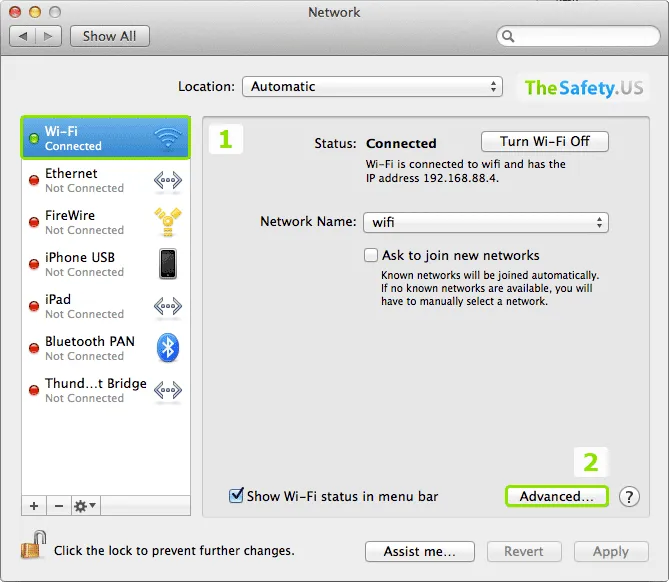
Geben Sie die öffentlichen DNS-Server von Google oder OpenDNS ein.
Google DNS:
- 8.8.8.8
- 8.8.4.4
OpenDNS:
- 208.67.222.222
- 208.67.220.220
Diese DNS-Server werden meistens den USA zugeordnet. In diesem Fall gibt keine Website Ihre tatsächlichen DNS-Server preis.
Für vollständige Anonymität empfehlen wir die Verwendung unserer DNS-Server. In Ihrem Konto unter „Abonnements“ -> Reiter „DNS“ erscheinen die DNS-Server, die wir für die Verwendung mit unseren VPN-Servern empfehlen. Für jeden VPN-Standort wird ein eigener DNS-Server angegeben. In diesem Fall stimmt Ihr DNS-Server hinsichtlich des Landes immer mit Ihrer IP-Adresse überein.
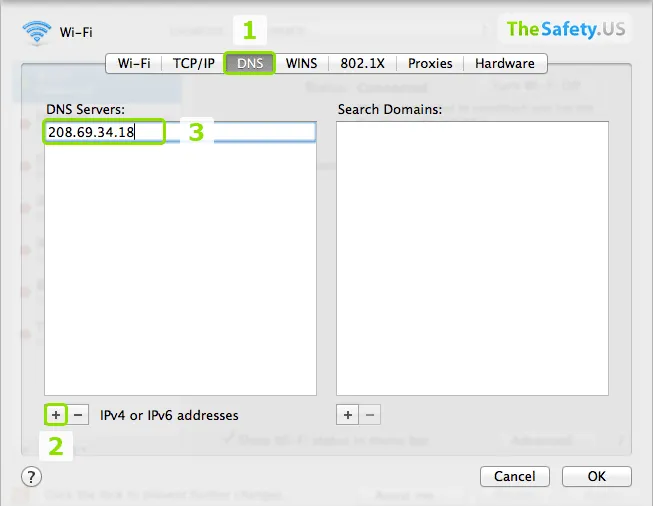
Nach Durchführung dieser Schritte wird Ihr tatsächlicher DNS-Server unter Mac OS X verborgen.
So verbergen Sie Ihren tatsächlichen DNS-Server unter Ubuntu
Um DNS-Leaks unter dem Linux-basierten Betriebssystem Ubuntu zu beheben, öffnen Sie den Bereich „Verbindungen“.
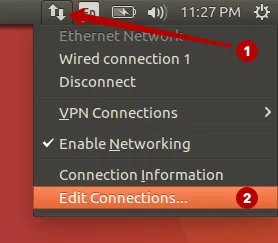
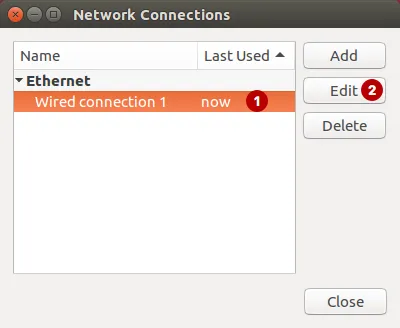
Wählen Sie Ihre Internetverbindung aus und klicken Sie auf Bearbeiten.
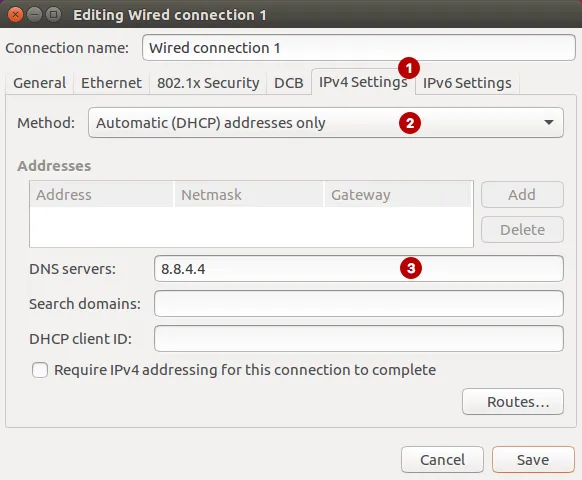
Wählen Sie:
- Die Registerkarte IPv4-Einstellungen
- Automatisch (DHCP, nur Adressen)
- Geben Sie einen DNS-Server an. Sie können beispielsweise die öffentlichen DNS-Server von Google oder OpenDNS verwenden
Google DNS:
- 8.8.8.8
- 8.8.4.4
OpenDNS:
- 208.67.222.222
- 208.67.220.220
Unter Linux müssen die Netzwerkeinstellungen neu gestartet werden, damit die Änderungen wirksam werden.
Klicken Sie auf die Netzwerkverwaltung.
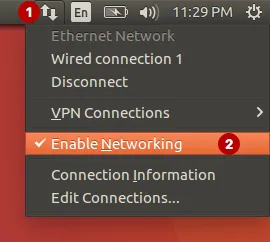
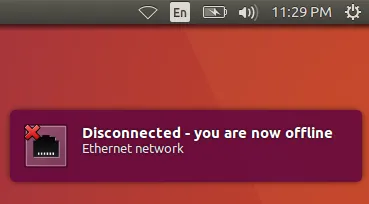
Die Meldung „Verbindung getrennt“ erscheint.
Klicken Sie anschließend erneut auf die Netzwerkverwaltung, um die Verbindung zu aktivieren.
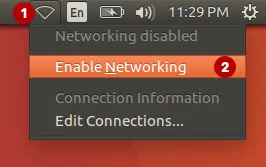
Nach diesen Schritten ist Ihr tatsächlicher DNS-Server verborgen.
So verbergen Sie Ihren tatsächlichen DNS-Server unter Server-Linux
Führen Sie die folgenden Schritte nur aus, wenn Sie sich als erfahrenen Linux-Benutzer. Wir weisen darauf hin, dass manuelle Änderungen gefährlich sind, wenn Sie wenig Erfahrung mit der Linux-Administration haben. Achtung: Wir übernehmen keine Verantwortung für die Folgen.
Melden Sie sich am Server als root an oder als normaler Benutzer mit Berechtigung, Befehle über sudo auszuführen.
Geben Sie den folgenden Befehl ein. Möglicherweise müssen Sie das Passwort Ihres Betriebssystemkontos eingeben. Zum Bearbeiten wird der Texteditor nano verwendet. Falls er nicht installiert ist, verwenden Sie einen anderen Editor oder installieren Sie nano.
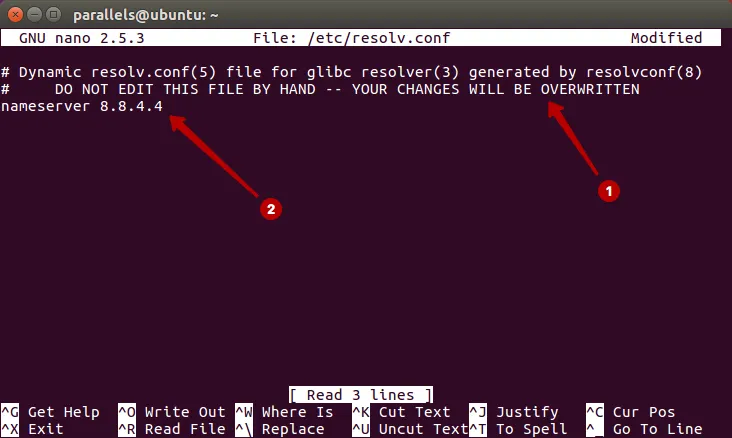
sudo nano /etc/resolv.conf
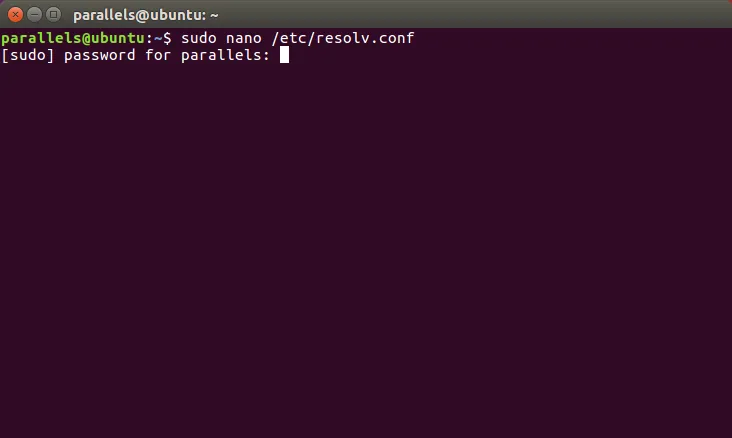
- Wenn resolvconf installiert ist, enthält diese Datei den Hinweis, dass alle Änderungen nach einem Neustart des Betriebssystems verloren gehen und die Einstellungen auf den Standardwert 127.0.1.1 zurückgesetzt werden. Da wir den DNS-Server nur vorübergehend ändern, ist das für uns in Ordnung.
- Notieren Sie den in dieser Datei standardmäßig angegebenen DNS-Server. Ändern Sie anschließend den DNS-Server. Sie können beispielsweise einen DNS-Server von Google oder OpenDNS verwenden.
Google DNS:
- 8.8.8.8
- 8.8.4.4
OpenDNS:
- 208.67.222.222
- 208.67.220.220
Zum Speichern im Editor nano drücken Sie:
- Ctrl+X, um den Editor zu beenden
- die Taste Y, um die Änderungen in der Datei zu speichern
- Drücken Sie Enter, um das Speichern in derselben Datei zu bestätigen
Damit die Änderungen wirksam werden, muss die Netzwerkschnittstelle neu gestartet werden.
- Geben Sie für Debian und Ubuntu folgenden Befehl ein:
sudo /etc/init.d/networking restart
sudo /etc/init.d/network restart
Die Netzwerkschnittstelle wird neu gestartet, und das DNS-Leck wird behoben.
Starten Sie den Computer neu, um den ursprünglichen DNS-Server wiederherzustellen.